



Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Устанавливаемый в Windows 10 менеджер паролей Keeper критически уязвим

Новая версия менеджера паролей Keeper, поставляемого бесплатно с новыми копиями Windows 10, содержит критическую ошибку. Тэвис Орманди (Tavis Ormandy), исследователь Google Project Zero, обнаруживший эту брешь, утверждает, что она не была исправлена в течение восьми дней.

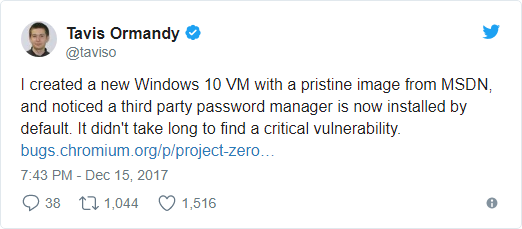
«Я создал новую виртуальную машину с образом Windows 10 и обратил внимание на то, что в системе по умолчанию установлен сторонний менеджер паролей. Я потратил немного времени на то, чтобы найти критическую уязвимость в нем», — пишет Орманди.

Уточним, что ошибка была обнаружена в версии Keeper, установленной в новой копии Windows 10, загруженной из Microsoft Developer Network напрямую. А версия, поставляемая отдельно, содержит этот баг уже более года.

Эта уязвимость позволила эксперту внедрить доверенный пользовательский интерфейс в ненадежные веб-страницы через скрипт контента, как следствие, владельцы таких сайтов могут получить данные пользователей, используя кликджекинг (clickjacking) и аналогичные методы. В настоящее время подробности уязвимости не обнародованы, поскольку у вендора есть 90 дней для ее исправления.

«Я считаю, что поступаю великодушно, классифицируя эту уязвимость заслуживающей 90 дней на исправление. Хотя, по существу, эта брешь может привести к полной компрометации, она может позволить любому веб-сайту украсть любой пароль», — добавляет Орманди.

Чтобы обосновать свои выводы, эксперт опубликовал эксплойт, доказывающий концепт атаки, где демонстрируется, как сохраненный в приложении Keeper пароль от Twitter легко компрометируется.

Утверждается, что разработчики Keeper решили проблему в течение 24 часов после того, как Орманди поделился своими выводами. Они выпустили обновление версии Keeper 11.3.

Однако также фактом является то, что ошибка присутствовала в версии для Windows 10 в течение восьми дней, но здесь эксперт больше винит Microsoft, так как партнерство компании со сторонними производителями софта иногда приносит проблемы.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru