



Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Министерство юстиции США сообщило о том, что двое признали свою вину в соавторстве IoT-ботнета Mirai. Этот ботнет известен тем, что использует IoT-устройства для объединения в одну вредоносную сеть, совершая с их помощью различного рода атаки.

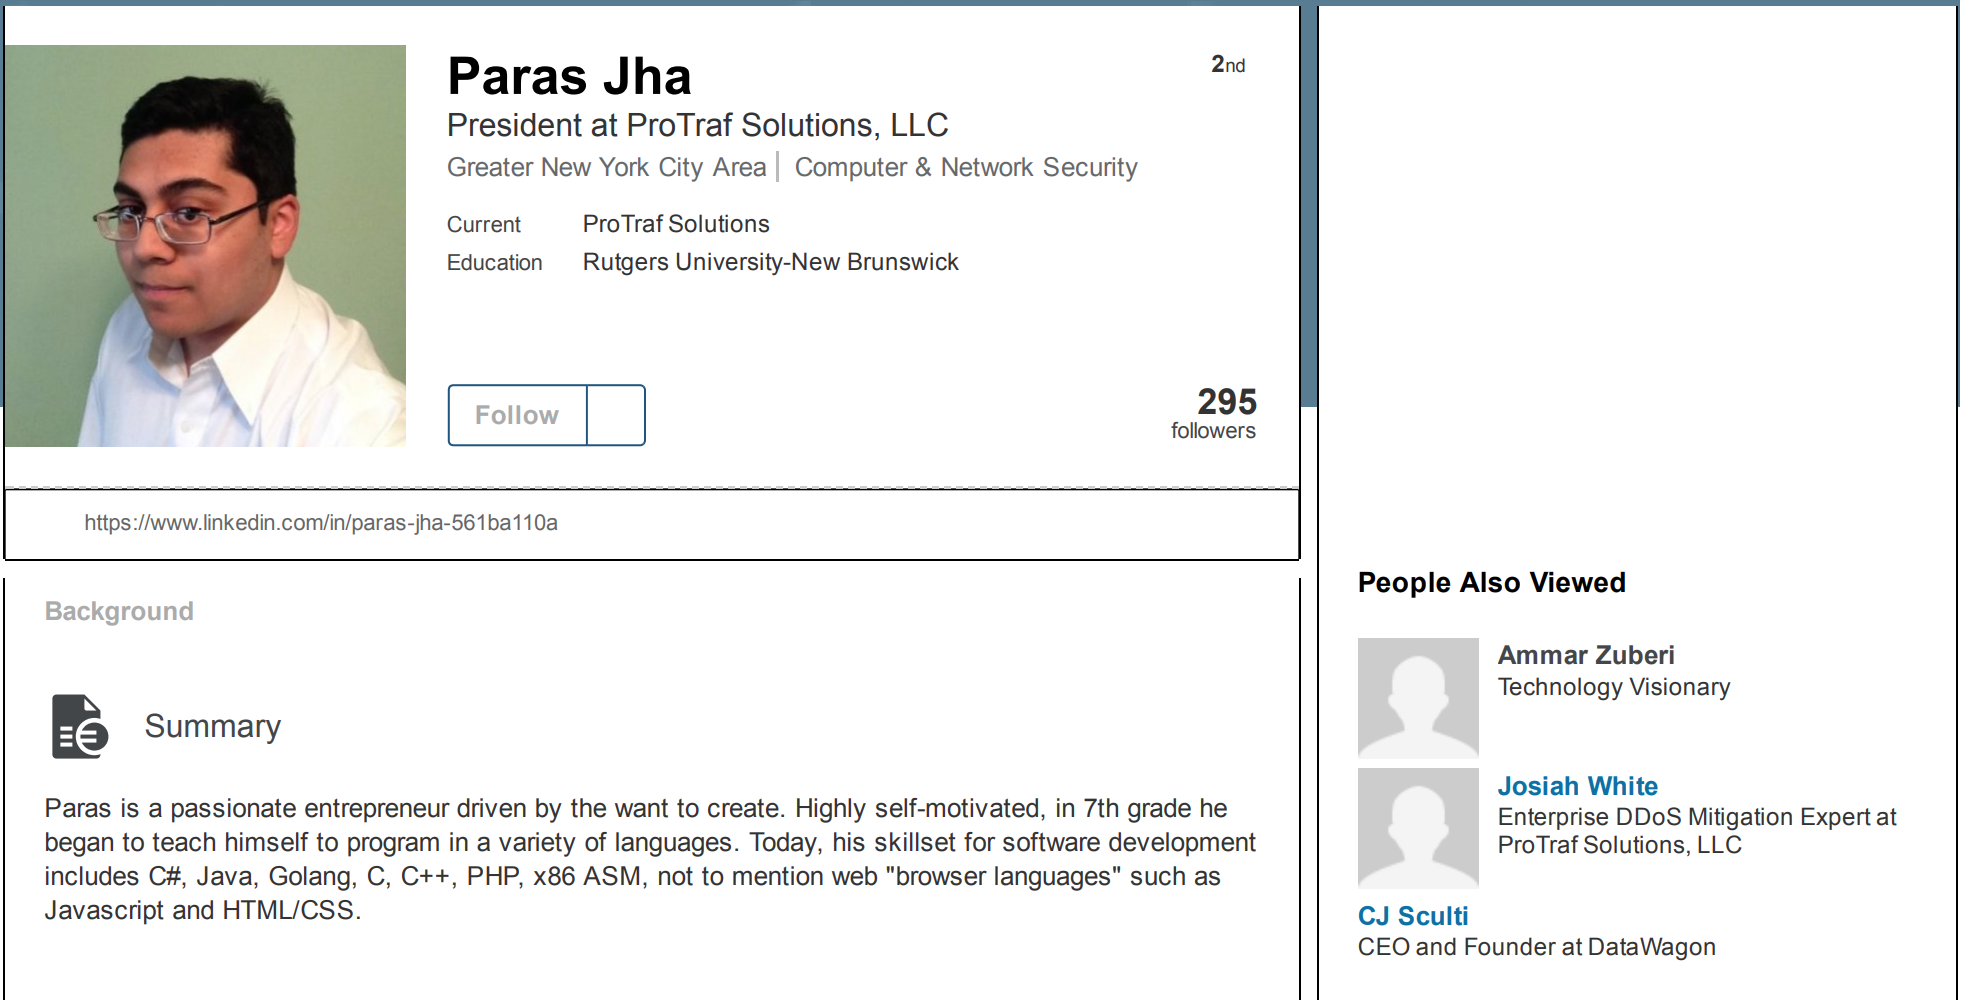
21-летний Парас Джа (Paras Jha) из Фанвуда, а также 20-летний Джосия Уайт (Josiah White) из Вашингтона признали свою вину в разработке и использовании Mirai.

Джа и Уайт были соучредителями Protraf Solutions LLC, компании, специализирующейся на противодействии широкомасштабным DDoS-атакам. И это как раз тот случай, когда эти два господина сами организовывали подобные атаки для того, чтобы потом «противодействовать» им, беря за это деньги с предприятий.

Кроме того, соавторы Mirai признали себя виновными в использовании ботнета для осуществления кликфрода (click fraud). Согласно оценкам компании Adloox, в этом году кликфрод обошелся рекламодателям более чем в 16 миллиардов долларов.

В документах говорится, что Джа, Уайт и другой их подельник предоставляли доступ к своему ботнету для получения доходов от мошеннических рекламных кампаний, а также сдавали ботнет другим киберпреступникам.

В рамках этой схемы устройства-жертвы использовались для передачи больших объемов просмотров рекламных веб-адресов. Киберпреступники признали, что получили за свою деятельность, связанную с кликфродом, около двухсот биткойнов, что было оценено на сумму более 180 000 долларов США.

В прошлом году мы писали о том, что в состав ботнета Mirai входят порядка 120 000 IoT-устройств.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru