



Провайдер майнил криптовалюту, используя клиентов Starbucks

Провайдер майнил криптовалюту, используя клиентов Starbucks

Провайдер майнил криптовалюту, используя клиентов Starbucks

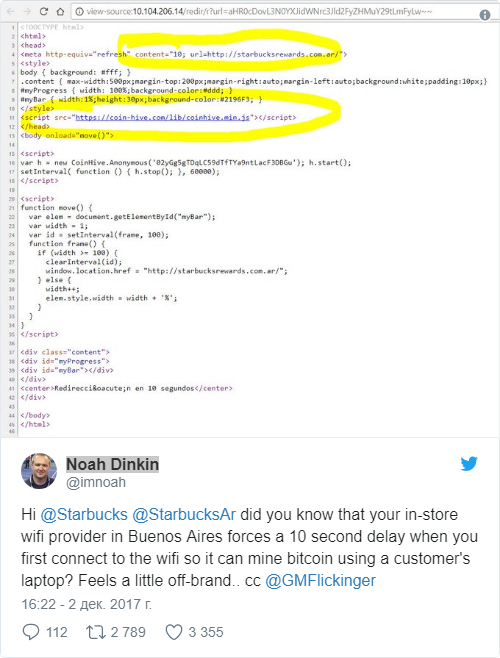
Посетитель Starbucks в Буэнос-Айресе, использовавший Wi-Fi, обратил внимание на то, что в его системе появился вредоносный код для пассивного майнинга. Однако, как оказалось, Starbucks не участвовала в этой схеме — киптовалюту майнил местный интернет-провайдер, используя компьютеры клиентов.

Ной Динкин (Noah Dinkin) оказался подкованным пользователем и обнаружил на своем компьютере код CoinHive, который сейчас повсеместно используется для майнинга криптовалюты. Господин Динкин, рассерженный таким поворотом событий, написал об этом в Twitter.

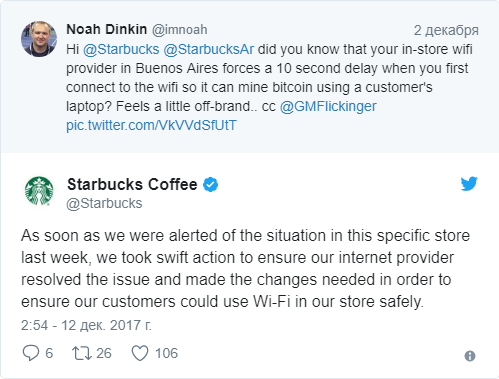
Официального ответа Starbucks долго ждать не пришлось, компания отреагировала в Twitter, убедив пользователя в том, что им удалось разобраться с провайдером и решить проблему.

Удалось выяснить, что сеть кофеен не виновата в случившемся, виновным был объявлен местный поставщик услуг, так что пользователям не стоит волноваться, что в других кофейнях сети будет происходить похожее.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru