



Провайдер майнил криптовалюту, используя клиентов Starbucks

Провайдер майнил криптовалюту, используя клиентов Starbucks

Провайдер майнил криптовалюту, используя клиентов Starbucks

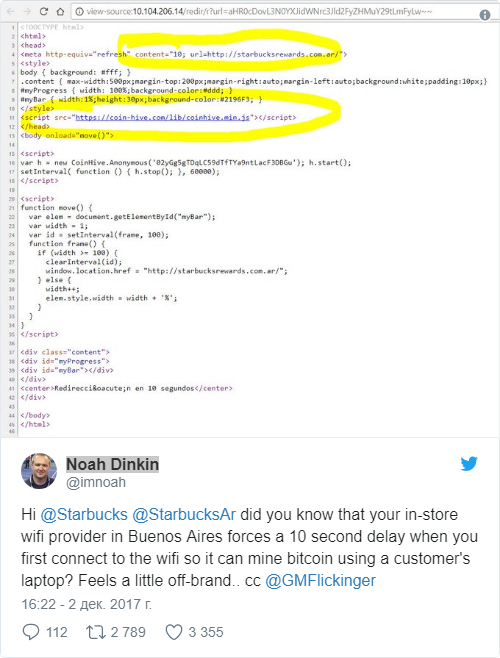
Посетитель Starbucks в Буэнос-Айресе, использовавший Wi-Fi, обратил внимание на то, что в его системе появился вредоносный код для пассивного майнинга. Однако, как оказалось, Starbucks не участвовала в этой схеме — киптовалюту майнил местный интернет-провайдер, используя компьютеры клиентов.

Ной Динкин (Noah Dinkin) оказался подкованным пользователем и обнаружил на своем компьютере код CoinHive, который сейчас повсеместно используется для майнинга криптовалюты. Господин Динкин, рассерженный таким поворотом событий, написал об этом в Twitter.

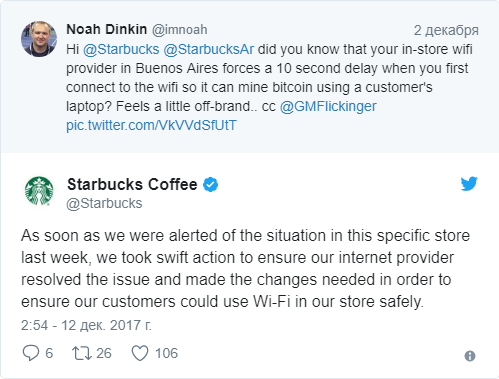
Официального ответа Starbucks долго ждать не пришлось, компания отреагировала в Twitter, убедив пользователя в том, что им удалось разобраться с провайдером и решить проблему.

Удалось выяснить, что сеть кофеен не виновата в случившемся, виновным был объявлен местный поставщик услуг, так что пользователям не стоит волноваться, что в других кофейнях сети будет происходить похожее.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru