



Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

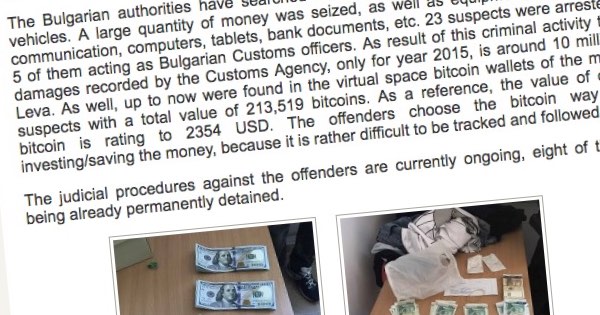
В мае 2017 года болгарские власти арестовали 23 человека, которые были связаны с преступной схемой, помогающей избежать взимания таможенных сборов за международные перевозки. Утверждается, что в ходе обысков болгарские власти наткнулись на 213 519 биткойнов, что по тем временам было эквивалентно сумме в 500 млн долларов США.

Европейское правоохранительное агентство (Southeast European Law Enforcement Center, SELEC) выказало обеспокоенность относительно такой находки, так как по нынешнему курсу болгарские власти имеют более 3 миллиардов долларов в криптовалюте.

На данный момент непонятно, что произойдет с этим огромным количеством виртуальной валюты.

Независимые болгарские журналисты на сайте bivol.bg обратились к МВД с просьбой опубликовать публичные ключи кошельков, содержащих криптовалюту, чтобы предотвратить злоупотребление таким количество средств. Однако единственным ответом местных властей было утверждение, что якобы еще ни один биткойн не был использован в нелегальных целях.

Есть предположение, что власти Болгарии наткнулись на 213 519 биткойнов, принадлежащих преступникам, однако у них нет закрытых ключей, необходимых для их разблокировки.

Эксперты утверждают, что использовать эти средства в сложившихся обстоятельствах будет очень проблематично, учитывая, что власти крепко держат руку на пульсе.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru