



Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

Болгарские власти изъяли у преступников $3,5 млрд в биткойнах

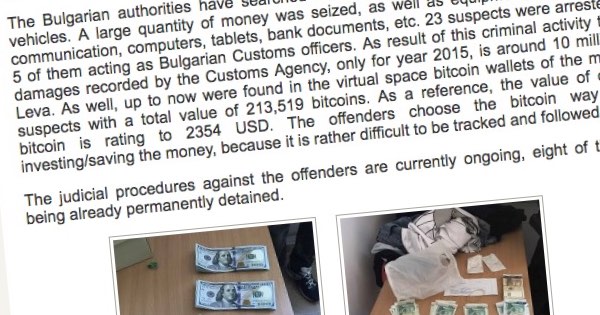
В мае 2017 года болгарские власти арестовали 23 человека, которые были связаны с преступной схемой, помогающей избежать взимания таможенных сборов за международные перевозки. Утверждается, что в ходе обысков болгарские власти наткнулись на 213 519 биткойнов, что по тем временам было эквивалентно сумме в 500 млн долларов США.

Европейское правоохранительное агентство (Southeast European Law Enforcement Center, SELEC) выказало обеспокоенность относительно такой находки, так как по нынешнему курсу болгарские власти имеют более 3 миллиардов долларов в криптовалюте.

На данный момент непонятно, что произойдет с этим огромным количеством виртуальной валюты.

Независимые болгарские журналисты на сайте bivol.bg обратились к МВД с просьбой опубликовать публичные ключи кошельков, содержащих криптовалюту, чтобы предотвратить злоупотребление таким количество средств. Однако единственным ответом местных властей было утверждение, что якобы еще ни один биткойн не был использован в нелегальных целях.

Есть предположение, что власти Болгарии наткнулись на 213 519 биткойнов, принадлежащих преступникам, однако у них нет закрытых ключей, необходимых для их разблокировки.

Эксперты утверждают, что использовать эти средства в сложившихся обстоятельствах будет очень проблематично, учитывая, что власти крепко держат руку на пульсе.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru