



В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

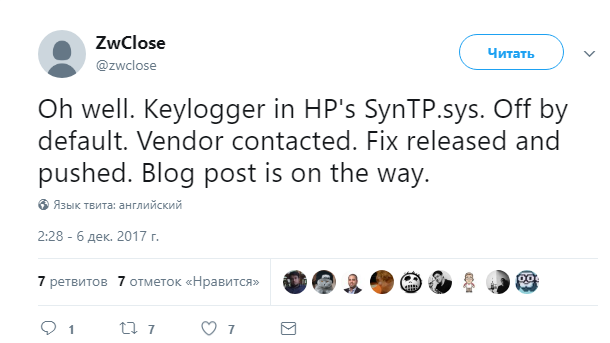
Исследователь обнаружил кейлоггер, находящийся в драйвере клавиатуры сотен ноутбуков HP. Следует отметить, что кейлоггер по умолчанию отключен, компания уже выпустила обновления прошивки для устранения потенциальной уязвимости.

Сообщается, что 475 моделей ноутбуков Hewlett-Packard содержат кейлоггер, находящийся в драйвере клавиатуры. Речь идет о драйвере Synaptics Touchpad (файл SynTP.sys), вредоносный функционал в котором обнаружил исследователь ZwClose.

«По умолчанию функции кейлоггера были отключены, но их легко можно было включить, установив значение реестра», — поясняет ZwClose, также известный под именем Майкл Минг (Michael Myng).

Иными словами, злоумышленник может обойти Контроль учетных записей пользователей (User Account Control, UAC) использовать вредоносный код для включения кейлоггера путем изменения значения реестра.

Исследователь приводит следующие ключи, отвечающие за активацию кейлоггера:

  • HKLM\Software\Synaptics\%ProductName%
  • HKLM\Software\Synaptics\%ProductName%\Default

Важно отметить, что если кейлоггер включен, нажатия клавиш будут регистрироваться локально. Компания HP заявила, что кейлоггер использовался для отладки и «случайно» был оставлен в дайвере.

Отметим, что ZwClose обнаружил кейлоггер во время экспериментов с контролем подсветки клавиатуры ноутбука HP. Он сообщил о найденном HP в ноябре.

Компания перечислила все затронутые продукты HP и выпустила обновления программного обеспечения для драйвера тачпада Synaptics.

Лишь следующие затронутые модели пока не получили обновлений:

  • HP Envy m6-nXXX
  • HP Envy 15-qXXX
  • HP Envy TouchSmart 15-qXXX
  • HP Stream x360 11 Convertible
  • HP x360 11 Convertible

Компания уверяет, что скоро патчи будут доступны и для этих моделей.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru