



В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

Выпущенная днях версия браузера Chrome 63 содержит множество исправлений и улучшений безопасности, особенно для корпоративной аудитории. Самым большим нововведением является функция, известная как Site Isolation («Изоляция сайта»).

С Site Isolation у ИТ-администраторов есть возможность настроить Chrome таким образом, чтобы он воспроизводил контент для каждого открытого веб-сайта в отдельном процессе, изолированном от других сайтов.

Функция изоляции может быть включена как для всех сайтов, так и для списка конкретных веб-сайтов (например, для сайтов, к которым подключаются пользователи, или сайтов, содержащих конфиденциальную информацию).

Если функция Site Isolation будет отключена, браузер будет работать в своем привычном режиме — одна вкладка, один процесс.

Цель новой функции — создать дополнительную границу безопасности между веб-сайтами при посещении новых доменов. Одна есть и обратная сторона — Site Isolation увеличит использование памяти Chrome на 10-20 процентов.

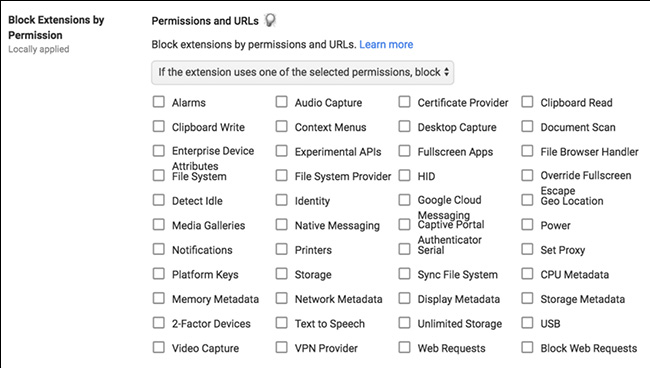
Есть еще одна новая интересная функция. В дополнение к настройкам белого и черного списков конкретных расширений, администраторы могут теперь заблокировать те или иные расширение исходя из того, какие разрешения они запрашивают.

«С помощью этой новой политики можно, например, блокировать все расширения, для которых требуется использование веб-камеры или микрофона, или тех, которые требуют доступа к чтению или изменению данных на посещаемых сайтах», — объясняет Мэтт Бламберг (Matt Blumberg), менеджер по продуктам Chrome Enterprise.

Кроме этих функций, в Chrome 63 введена поддержка TLS 1.3, самой последней версии криптографического протокола безопасности.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru