



Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Сайты научились скрытно майнить даже после закрытия вкладки

Исследователи в области безопасности обнаружили новую технику, которая позволяет недобросовестным веб-сайтам добывать валюту, используя процессоры пользователей, даже после того, как пользователь закрыл окно такого сайта.

Майнинг криптовалюты на данный момент очень популярен, злоумышленники пытаются заработать, используя процессоры ничего не подозревающих пользователей. Один из исследователей недавно задокументировал 2500 сайтов, активно работающих с криптоватизационным кодом в браузерах.

Однако был один недостаток, очень мешающий злоумышленникам добывать криптовалюту за счет пользователей — майнинг прекращается, как только посетитель покидает страницу или закрывает окно.

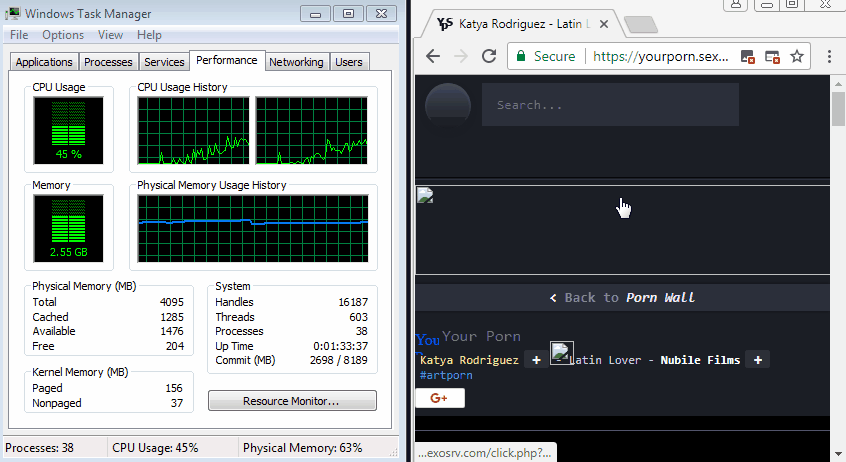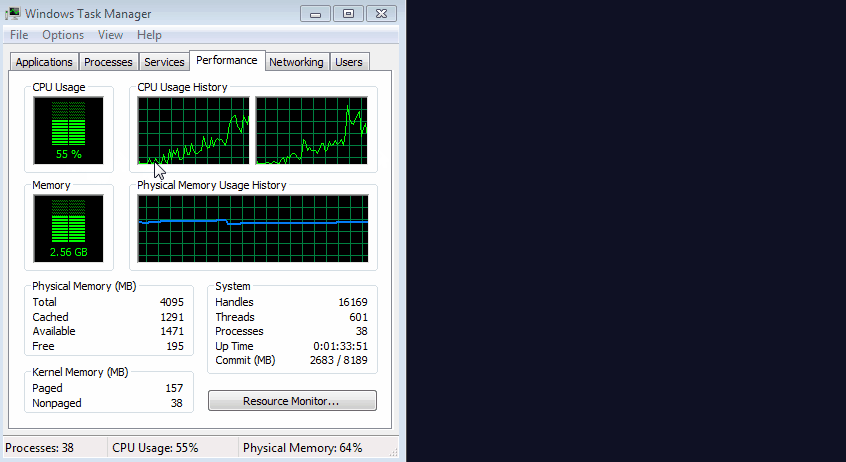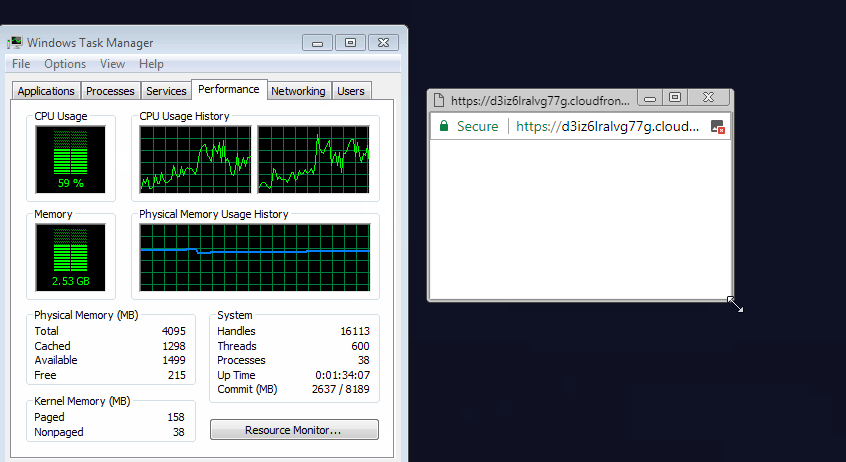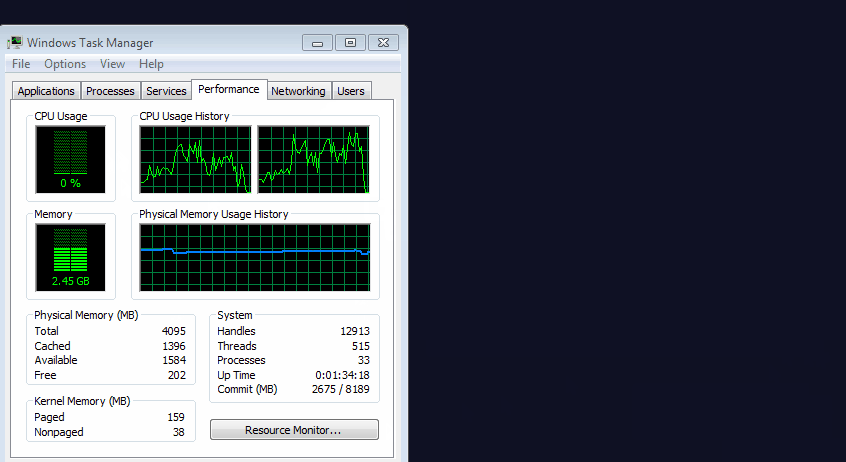
Теперь же эксперты Malwarebytes наткнулись на метод, позволяющий продолжать добычу криптовалюты даже после того, как пользователь закроет вкладку злонамеренного сайта. Принцип работы такого метода заключается в том, что вредоносный скрипт открывает всплывающее окно, которое скрывается за часами на панели задач Microsoft Windows. Окно остается открытым неограниченное время, пока пользователь не предпримет специальные действия, чтобы закрыть его.

Специалисты опубликовали GIF-изображение, демонстрирующее работу этого скрытого способа майнинга:

«Обнаружить такой способ скрытого майнинга довольно трудно, так как он ловко маскируется. Закрытия браузера уже недостаточно, пользователи должны будут запустить диспетчер задач, чтобы убедиться, что не осталось процессов, использующих ресурсы их компьютеров», — пишет в блоге Malwarebytes ведущий аналитик Жером Сегура (Jérôme Segura).

Вредоносная цепочка имеет следующий вид — загружается страница, размещенная на elthamely[.]com, затем загружаются ресурсы из сети доставки контента Amazon cloudfront.net. После этого извлекается полезная нагрузка из дома hatevery[.]info.

За счет сокращения вычислительных математических операций злоумышленники пытаются скрыть факт майнинга, это дает шанс добыче остаться незамеченной для пользователя.

На данный момент способ был проверен на последней версией Chrome, работающей на последних версиях Windows 7 и Windows 10.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru