



Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Исследователи Trend Micro, отслеживающие деятельность хакерской группы Cobalt, пришли к выводу, что киберпреступники атакуют банки России, используя многофункциональный инструмент для тестирования на проникновение Cobalt Strike (благодаря нему группировка получила свое имя).

Исследователи отмечают интересный факт — Cobalt используют Россию в качестве площадки для тестирования новейших вредоносных программ, используемых в атаках на банки. В случае успеха они продолжают атаковать финансовые учреждения за пределами России. Это напоминает тактику другой киберкриминальной группы Lurk.

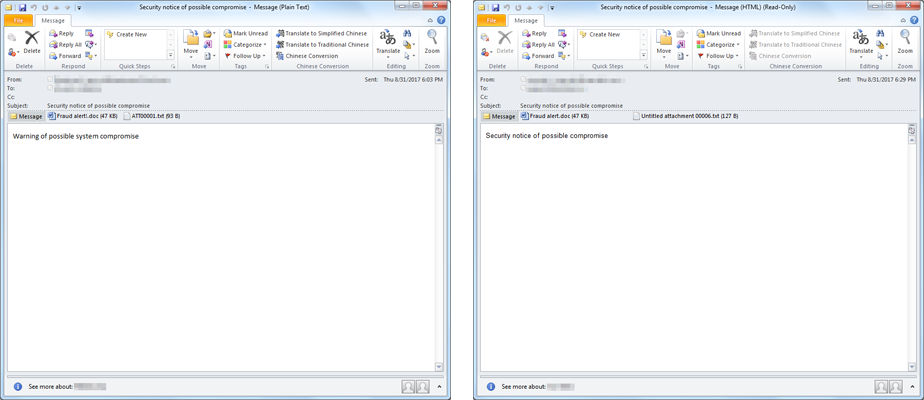
«В этих атаках злоумышленники маскируются под клиентов атакуемых ими банков, арбитражный суд и даже под компанию по борьбе с онлайн-мошенничеством. Жертва уведомляется, что ее интернет-ресурс был заблокирован», — пишут эксперты Trend Micro.

Первое вредоносное письмо этой группы, обнаруженное специалистами Trend Micro, содержало документ Rich Text Format (RTF), нагруженный вредоносными макросами. Следующее письмо, попавшее в поле зрения экспертов, уже использовало уязвимость CVE-2017-8759, позволяющую удаленно выполнять произвольный код в Microsoft’s .NET Framework.

Ниже представлены образцы некоторых спам-писем, отправленных Cobalt своим жертвам:

«Исследователи в области безопасности постоянно создают новые методы обнаружения такого рода угроз, однако киберпреступники также не отстают, корректируя свою тактику, чтобы остаться незамеченными. В случае с Cobalt, например, они рассматривают легитимные программы и утилиты Windows в качестве каналов, которые позволяют их вредоносному коду обходить белый список», — добавляют специалисты Trend Micro.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru