



Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Исследователи Trend Micro, отслеживающие деятельность хакерской группы Cobalt, пришли к выводу, что киберпреступники атакуют банки России, используя многофункциональный инструмент для тестирования на проникновение Cobalt Strike (благодаря нему группировка получила свое имя).

Исследователи отмечают интересный факт — Cobalt используют Россию в качестве площадки для тестирования новейших вредоносных программ, используемых в атаках на банки. В случае успеха они продолжают атаковать финансовые учреждения за пределами России. Это напоминает тактику другой киберкриминальной группы Lurk.

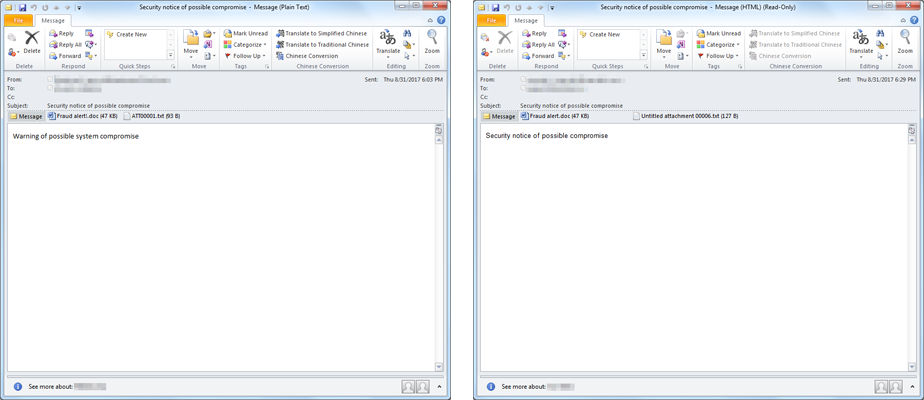
«В этих атаках злоумышленники маскируются под клиентов атакуемых ими банков, арбитражный суд и даже под компанию по борьбе с онлайн-мошенничеством. Жертва уведомляется, что ее интернет-ресурс был заблокирован», — пишут эксперты Trend Micro.

Первое вредоносное письмо этой группы, обнаруженное специалистами Trend Micro, содержало документ Rich Text Format (RTF), нагруженный вредоносными макросами. Следующее письмо, попавшее в поле зрения экспертов, уже использовало уязвимость CVE-2017-8759, позволяющую удаленно выполнять произвольный код в Microsoft’s .NET Framework.

Ниже представлены образцы некоторых спам-писем, отправленных Cobalt своим жертвам:

«Исследователи в области безопасности постоянно создают новые методы обнаружения такого рода угроз, однако киберпреступники также не отстают, корректируя свою тактику, чтобы остаться незамеченными. В случае с Cobalt, например, они рассматривают легитимные программы и утилиты Windows в качестве каналов, которые позволяют их вредоносному коду обходить белый список», — добавляют специалисты Trend Micro.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru