



Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Киберпреступная группа Cobalt оттачивает свою схему на российских банках

Исследователи Trend Micro, отслеживающие деятельность хакерской группы Cobalt, пришли к выводу, что киберпреступники атакуют банки России, используя многофункциональный инструмент для тестирования на проникновение Cobalt Strike (благодаря нему группировка получила свое имя).

Исследователи отмечают интересный факт — Cobalt используют Россию в качестве площадки для тестирования новейших вредоносных программ, используемых в атаках на банки. В случае успеха они продолжают атаковать финансовые учреждения за пределами России. Это напоминает тактику другой киберкриминальной группы Lurk.

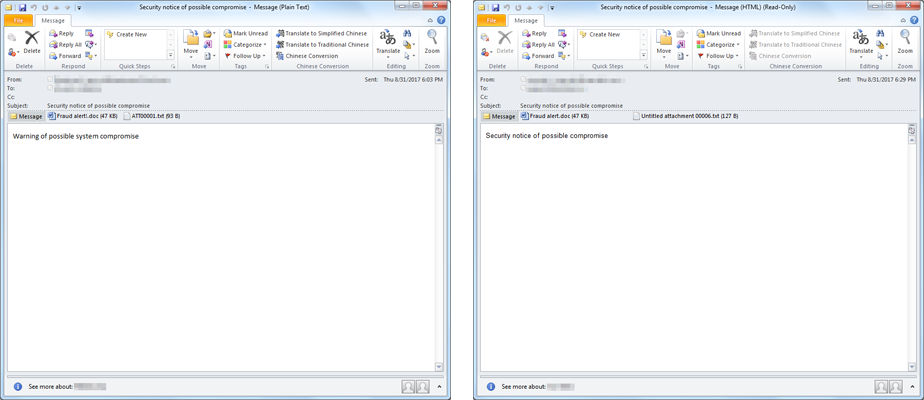
«В этих атаках злоумышленники маскируются под клиентов атакуемых ими банков, арбитражный суд и даже под компанию по борьбе с онлайн-мошенничеством. Жертва уведомляется, что ее интернет-ресурс был заблокирован», — пишут эксперты Trend Micro.

Первое вредоносное письмо этой группы, обнаруженное специалистами Trend Micro, содержало документ Rich Text Format (RTF), нагруженный вредоносными макросами. Следующее письмо, попавшее в поле зрения экспертов, уже использовало уязвимость CVE-2017-8759, позволяющую удаленно выполнять произвольный код в Microsoft’s .NET Framework.

Ниже представлены образцы некоторых спам-писем, отправленных Cobalt своим жертвам:

«Исследователи в области безопасности постоянно создают новые методы обнаружения такого рода угроз, однако киберпреступники также не отстают, корректируя свою тактику, чтобы остаться незамеченными. В случае с Cobalt, например, они рассматривают легитимные программы и утилиты Windows в качестве каналов, которые позволяют их вредоносному коду обходить белый список», — добавляют специалисты Trend Micro.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru