



СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

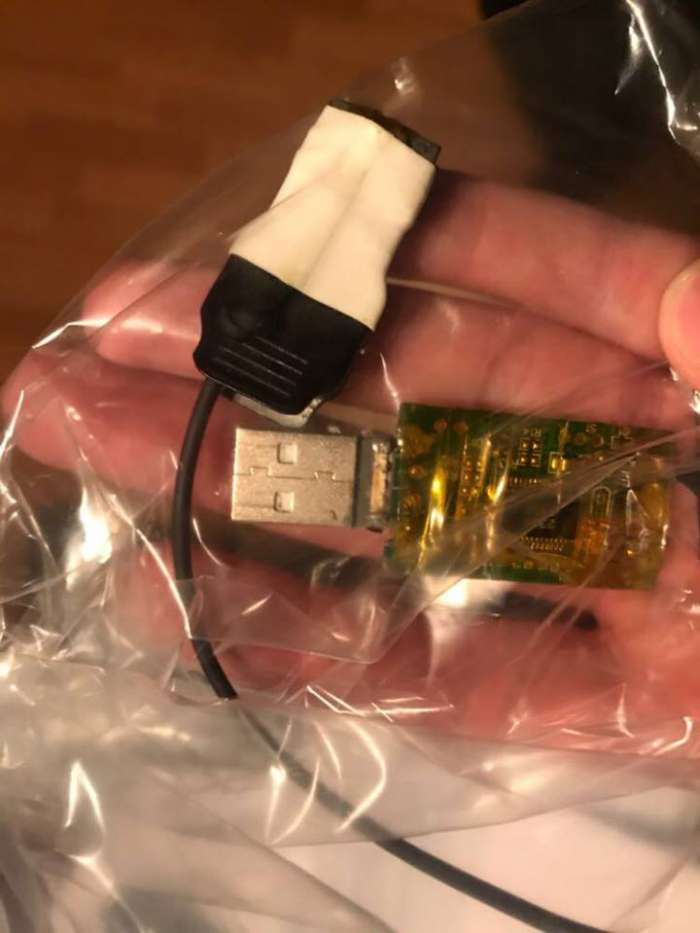
Сотрудники Службы безопасности Украины разоблачили в Киеве хакерскую группировку, участники которой похищали деньги клиентов государственных банков. В СБУ уточнили, что, согласно предварительной информации, злоумышленники успели украсть более 10 миллионов гривен с более чем 1,5 тыс. банковских карточек. 

"Правоохранители установили, что группа злоумышленников осуществляет несанкционированное вмешательство в информационные банковские сети для получения доступа к информации, дублирования реквизитов платежных карточек для похищения денег. Оперативники спецслужбы задокументировали, что участники группировки с использованием специальных технических средств негласного получения информации "считывали" карточки клиентов банковских учреждений, похищая реквизиты доступа. Злоумышленники также через вредоносное программное обеспечение заражали информационные сети банков для нарушения штатного состояния функционирования систем и получения несанкционированного доступа к данным", - отмечается в сообщении.


Об этом проинформировали в пресс-службе СБУ.


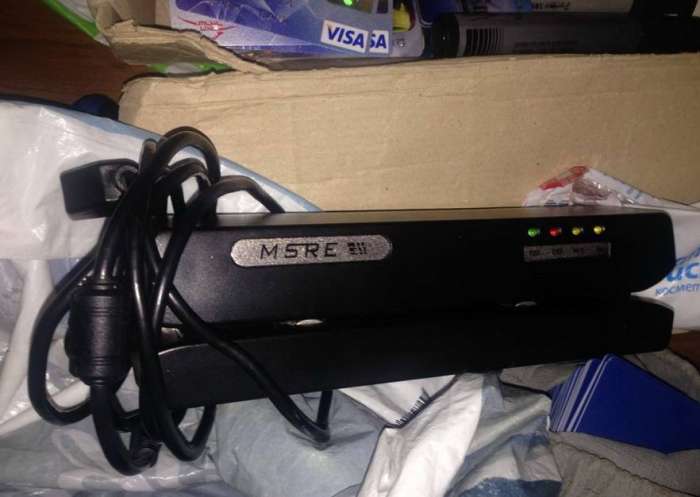
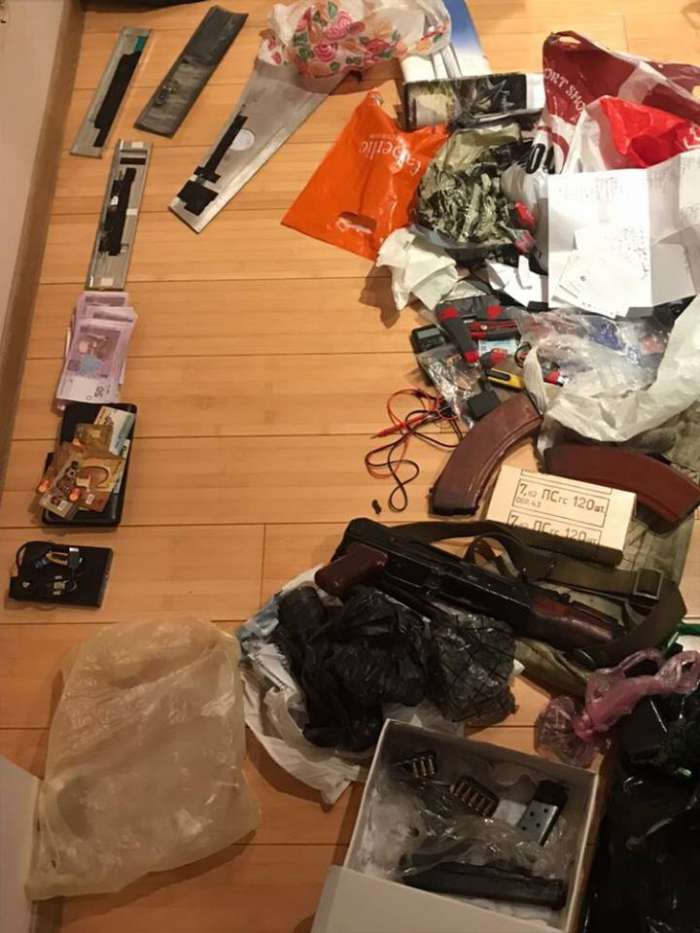
В ходе санкционированных обысков у участников группировки сотрудники СБУ и прокуратуры обнаружили компьютерную технику с установленным вредоносным программным обеспечением и перепиской хакеров, специальное оборудование для считывания и записи поддельных пластиковых карт, мобильные телефоны, банковские карты, подтверждающие проведение нелегальных операций.


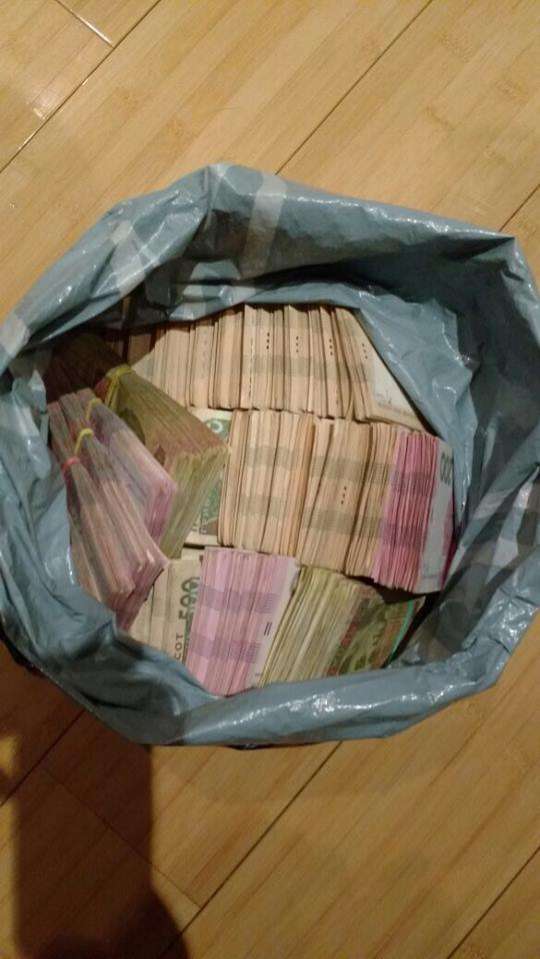
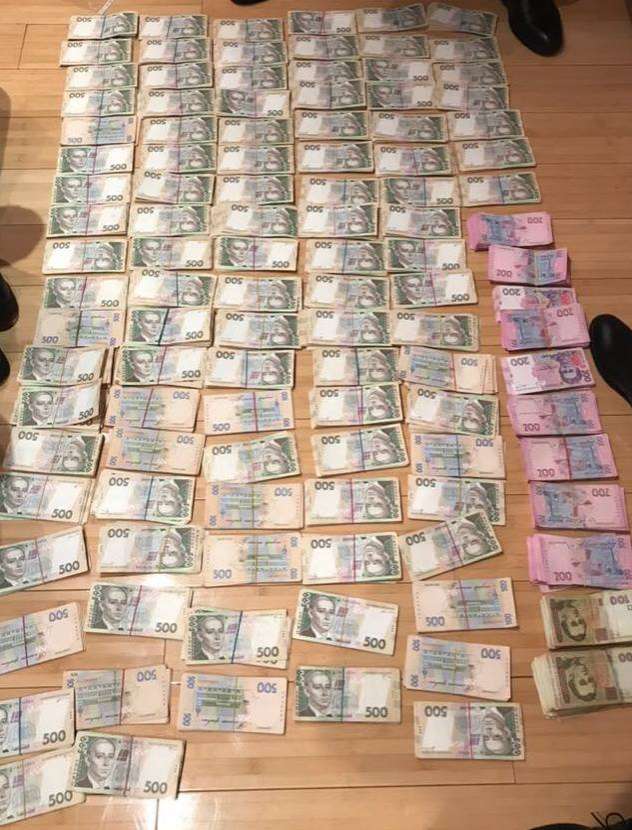
Правоохранители также изъяли 1 млн 200 тыс. гривен, пистолеты Макарова, "ТТ", автомат Калашникова с глушителями и большое количество патронов к ним.


В данный момент четырем злоумышленникам объявлено о подозрениях в совершении преступлений. Для всех них избрана мера пресечения в виде содержания под стражей.


Продолжаются следственно-оперативные действия для привлечения к ответственности всех участников организованной группировки.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru