



СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

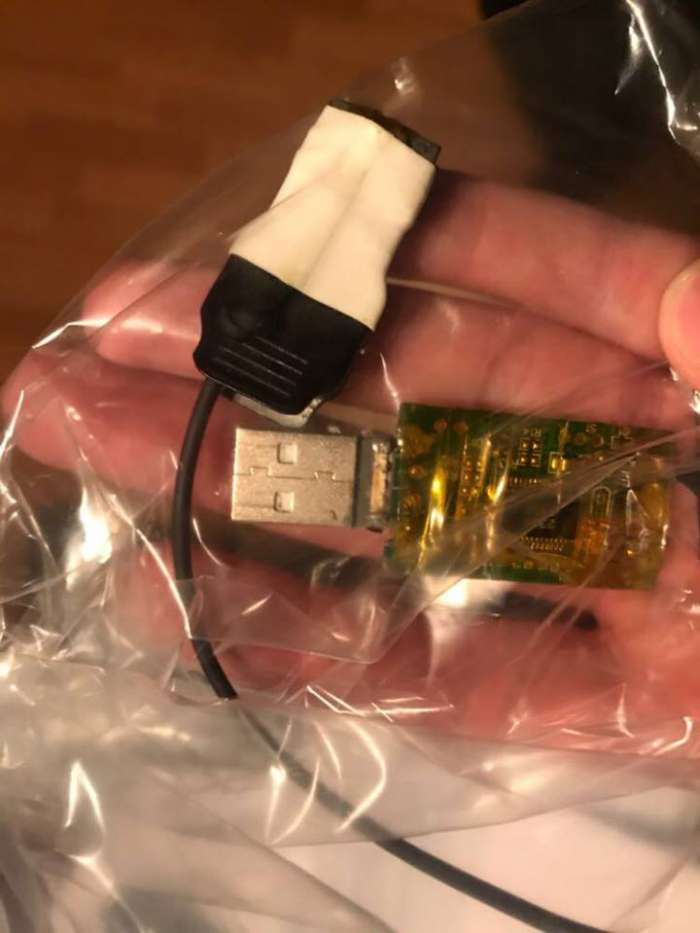
Сотрудники Службы безопасности Украины разоблачили в Киеве хакерскую группировку, участники которой похищали деньги клиентов государственных банков. В СБУ уточнили, что, согласно предварительной информации, злоумышленники успели украсть более 10 миллионов гривен с более чем 1,5 тыс. банковских карточек. 

"Правоохранители установили, что группа злоумышленников осуществляет несанкционированное вмешательство в информационные банковские сети для получения доступа к информации, дублирования реквизитов платежных карточек для похищения денег. Оперативники спецслужбы задокументировали, что участники группировки с использованием специальных технических средств негласного получения информации "считывали" карточки клиентов банковских учреждений, похищая реквизиты доступа. Злоумышленники также через вредоносное программное обеспечение заражали информационные сети банков для нарушения штатного состояния функционирования систем и получения несанкционированного доступа к данным", - отмечается в сообщении.


Об этом проинформировали в пресс-службе СБУ.


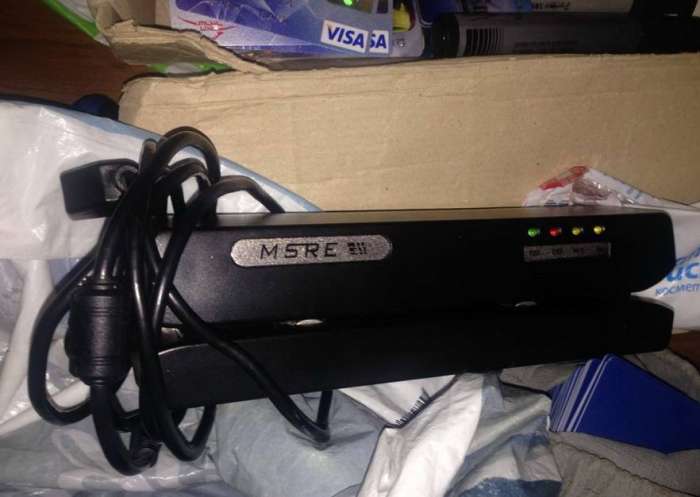
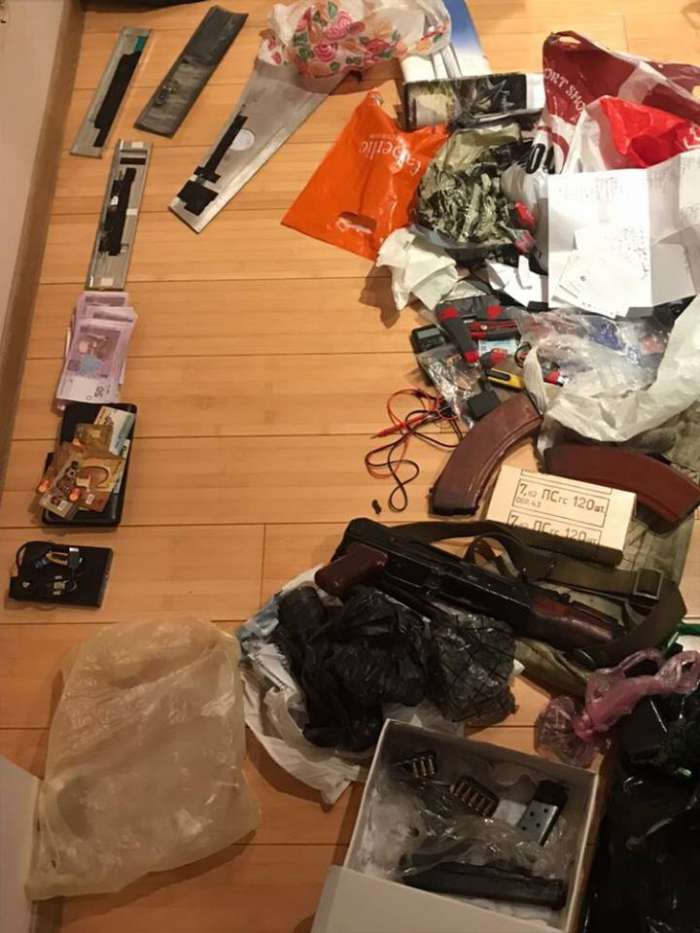
В ходе санкционированных обысков у участников группировки сотрудники СБУ и прокуратуры обнаружили компьютерную технику с установленным вредоносным программным обеспечением и перепиской хакеров, специальное оборудование для считывания и записи поддельных пластиковых карт, мобильные телефоны, банковские карты, подтверждающие проведение нелегальных операций.


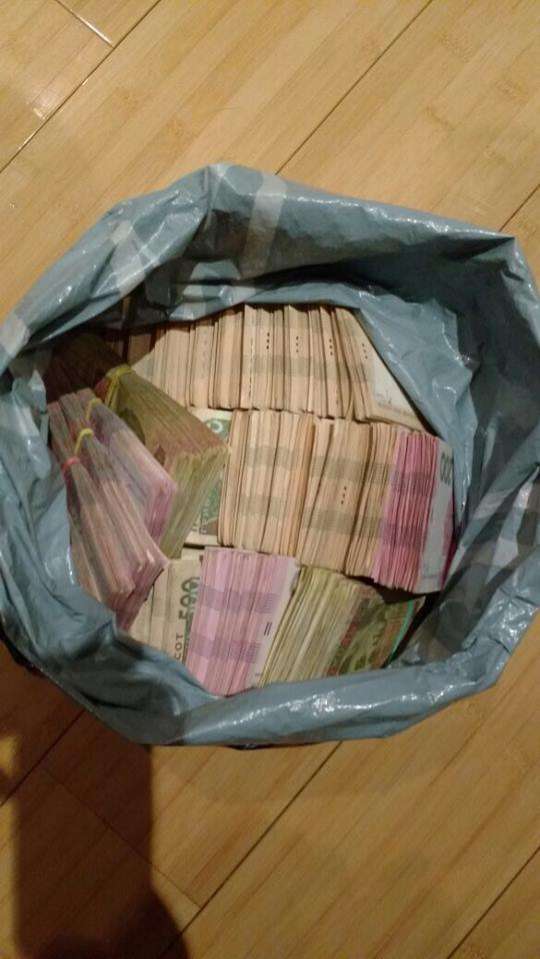
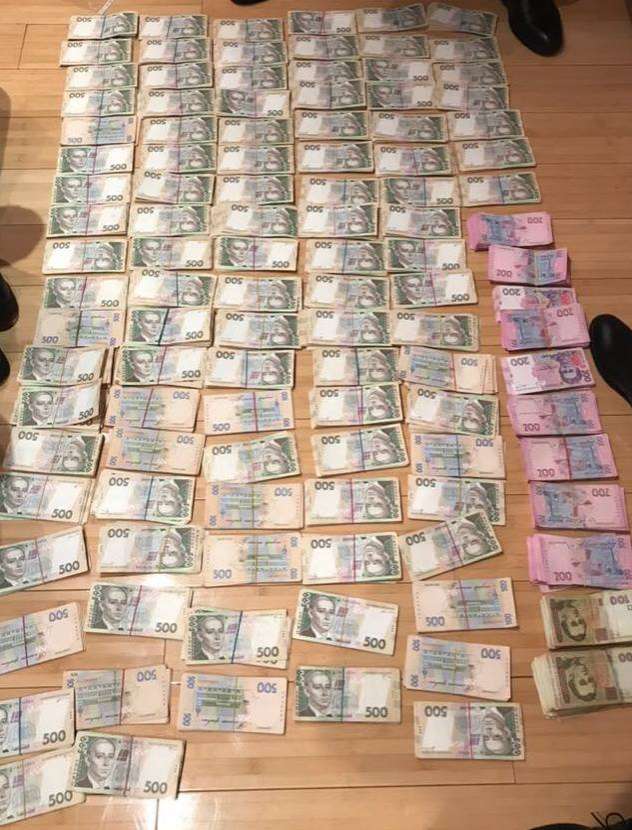
Правоохранители также изъяли 1 млн 200 тыс. гривен, пистолеты Макарова, "ТТ", автомат Калашникова с глушителями и большое количество патронов к ним.


В данный момент четырем злоумышленникам объявлено о подозрениях в совершении преступлений. Для всех них избрана мера пресечения в виде содержания под стражей.


Продолжаются следственно-оперативные действия для привлечения к ответственности всех участников организованной группировки.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru