



СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

Сотрудники Службы безопасности Украины разоблачили в Киеве хакерскую группировку, участники которой похищали деньги клиентов государственных банков. В СБУ уточнили, что, согласно предварительной информации, злоумышленники успели украсть более 10 миллионов гривен с более чем 1,5 тыс. банковских карточек. 

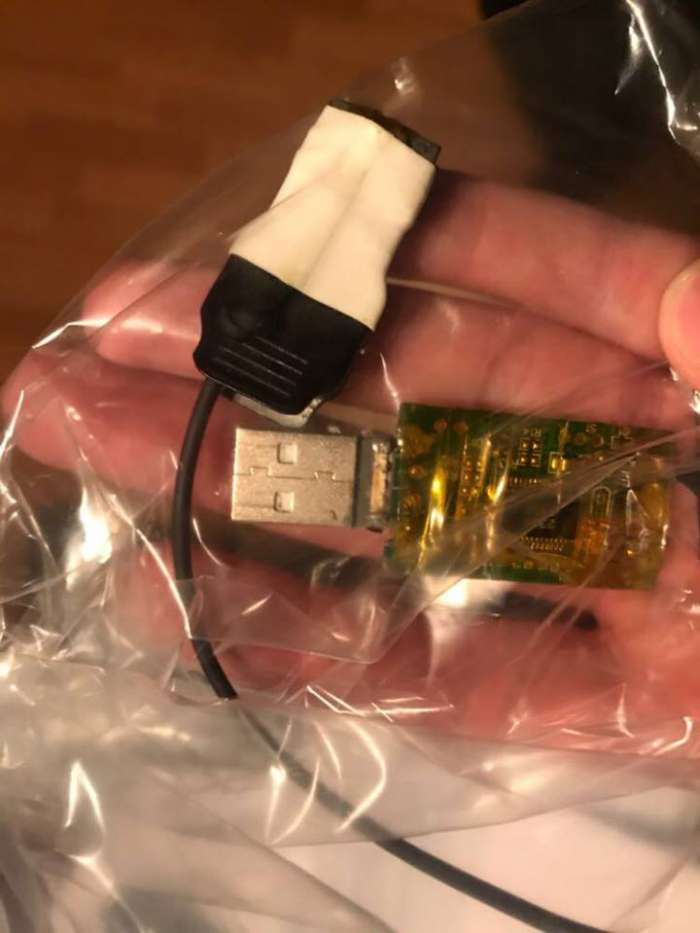
"Правоохранители установили, что группа злоумышленников осуществляет несанкционированное вмешательство в информационные банковские сети для получения доступа к информации, дублирования реквизитов платежных карточек для похищения денег. Оперативники спецслужбы задокументировали, что участники группировки с использованием специальных технических средств негласного получения информации "считывали" карточки клиентов банковских учреждений, похищая реквизиты доступа. Злоумышленники также через вредоносное программное обеспечение заражали информационные сети банков для нарушения штатного состояния функционирования систем и получения несанкционированного доступа к данным", - отмечается в сообщении.


Об этом проинформировали в пресс-службе СБУ.


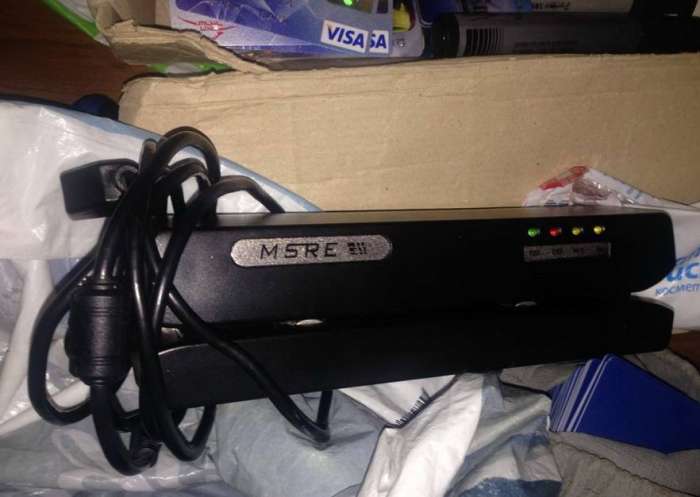
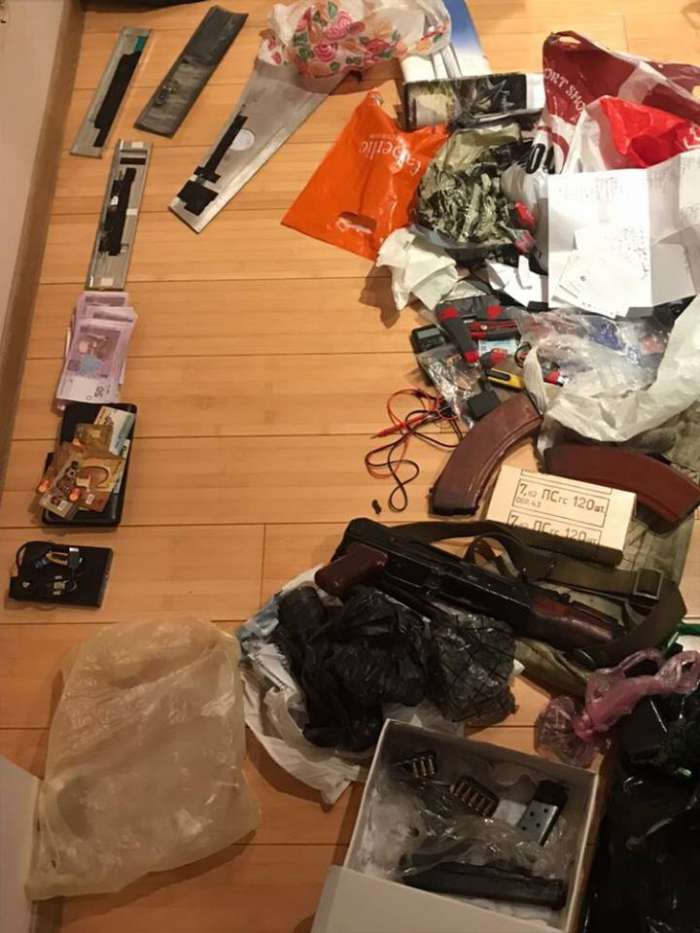
В ходе санкционированных обысков у участников группировки сотрудники СБУ и прокуратуры обнаружили компьютерную технику с установленным вредоносным программным обеспечением и перепиской хакеров, специальное оборудование для считывания и записи поддельных пластиковых карт, мобильные телефоны, банковские карты, подтверждающие проведение нелегальных операций.


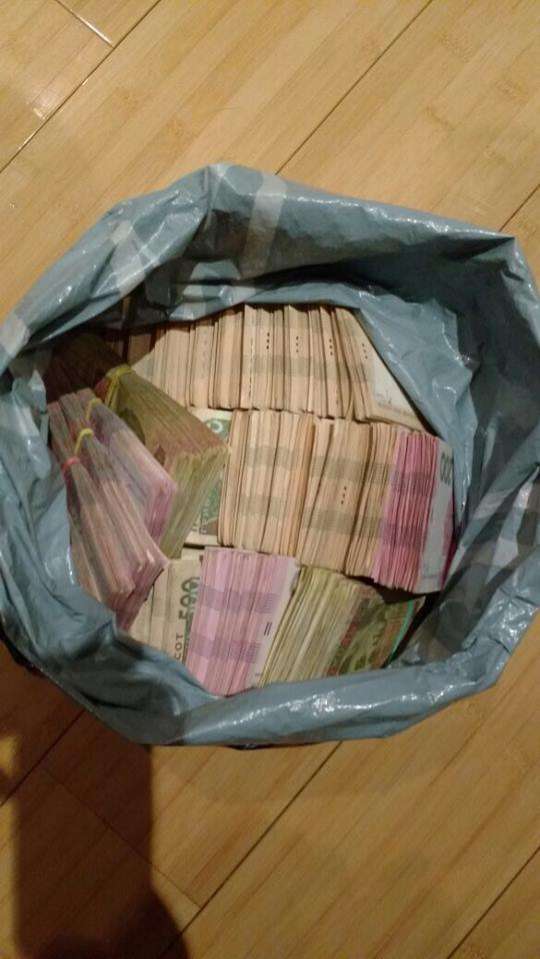
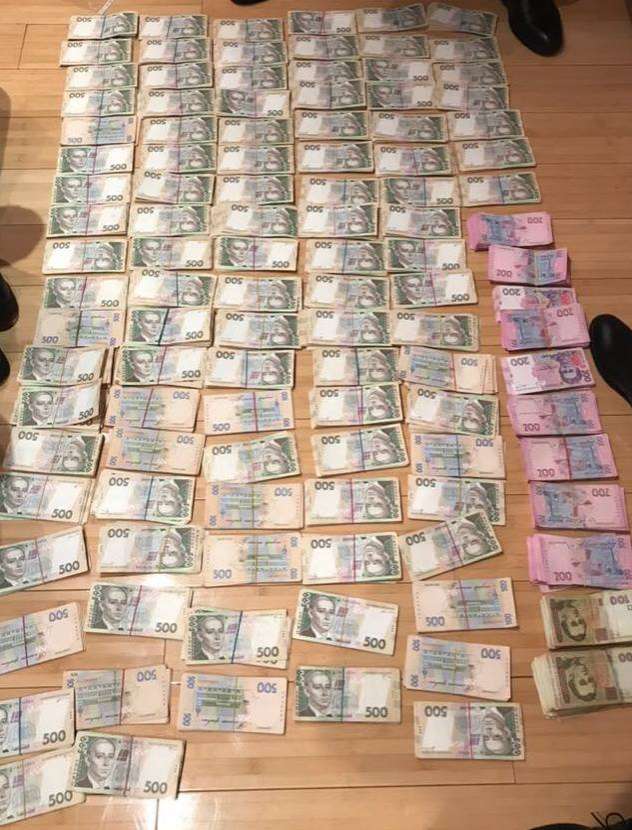
Правоохранители также изъяли 1 млн 200 тыс. гривен, пистолеты Макарова, "ТТ", автомат Калашникова с глушителями и большое количество патронов к ним.


В данный момент четырем злоумышленникам объявлено о подозрениях в совершении преступлений. Для всех них избрана мера пресечения в виде содержания под стражей.


Продолжаются следственно-оперативные действия для привлечения к ответственности всех участников организованной группировки.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru