



СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

СБУ разоблачила хакерскую группировку, воровавшую деньги из госбанков

Сотрудники Службы безопасности Украины разоблачили в Киеве хакерскую группировку, участники которой похищали деньги клиентов государственных банков. В СБУ уточнили, что, согласно предварительной информации, злоумышленники успели украсть более 10 миллионов гривен с более чем 1,5 тыс. банковских карточек. 

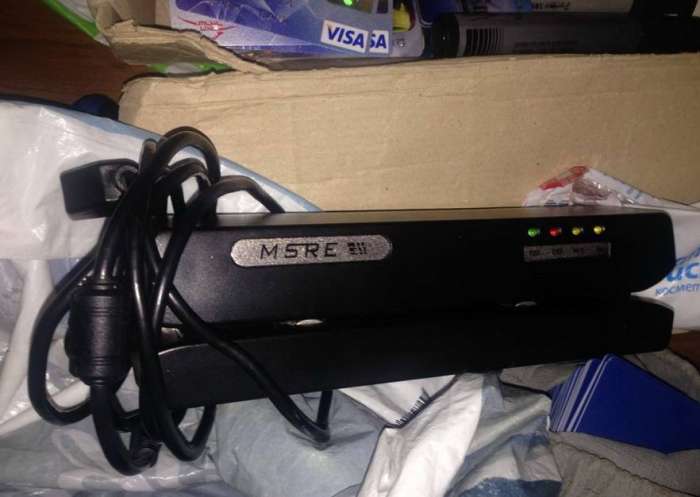
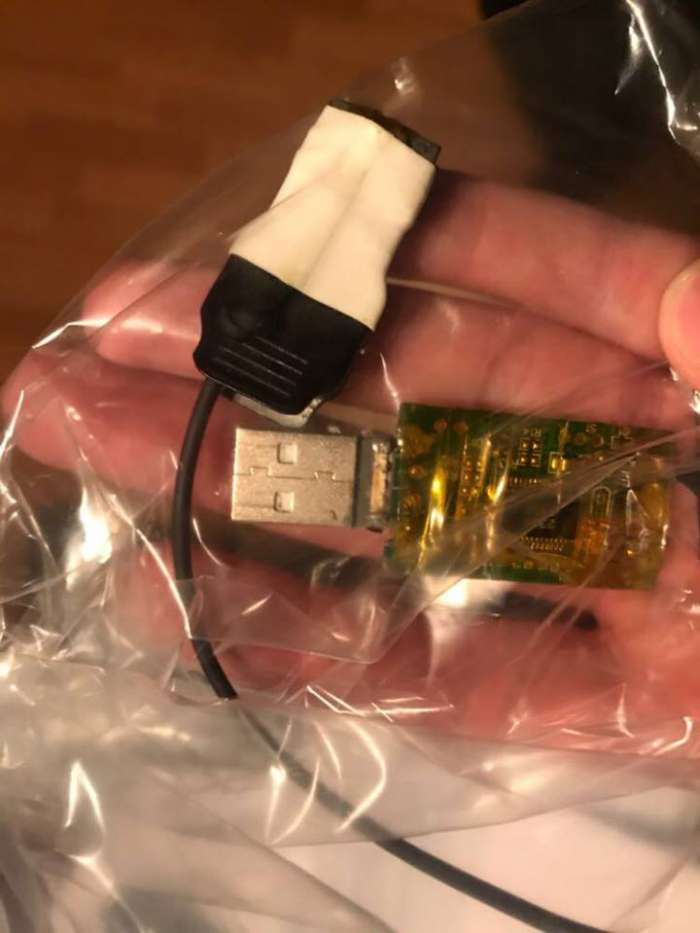
"Правоохранители установили, что группа злоумышленников осуществляет несанкционированное вмешательство в информационные банковские сети для получения доступа к информации, дублирования реквизитов платежных карточек для похищения денег. Оперативники спецслужбы задокументировали, что участники группировки с использованием специальных технических средств негласного получения информации "считывали" карточки клиентов банковских учреждений, похищая реквизиты доступа. Злоумышленники также через вредоносное программное обеспечение заражали информационные сети банков для нарушения штатного состояния функционирования систем и получения несанкционированного доступа к данным", - отмечается в сообщении.


Об этом проинформировали в пресс-службе СБУ.


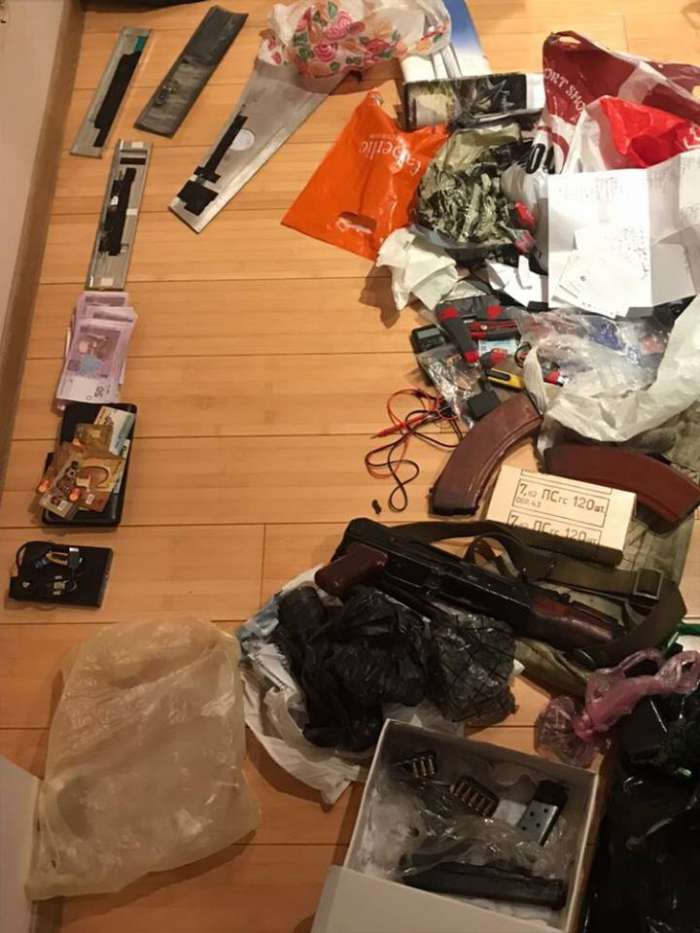
В ходе санкционированных обысков у участников группировки сотрудники СБУ и прокуратуры обнаружили компьютерную технику с установленным вредоносным программным обеспечением и перепиской хакеров, специальное оборудование для считывания и записи поддельных пластиковых карт, мобильные телефоны, банковские карты, подтверждающие проведение нелегальных операций.


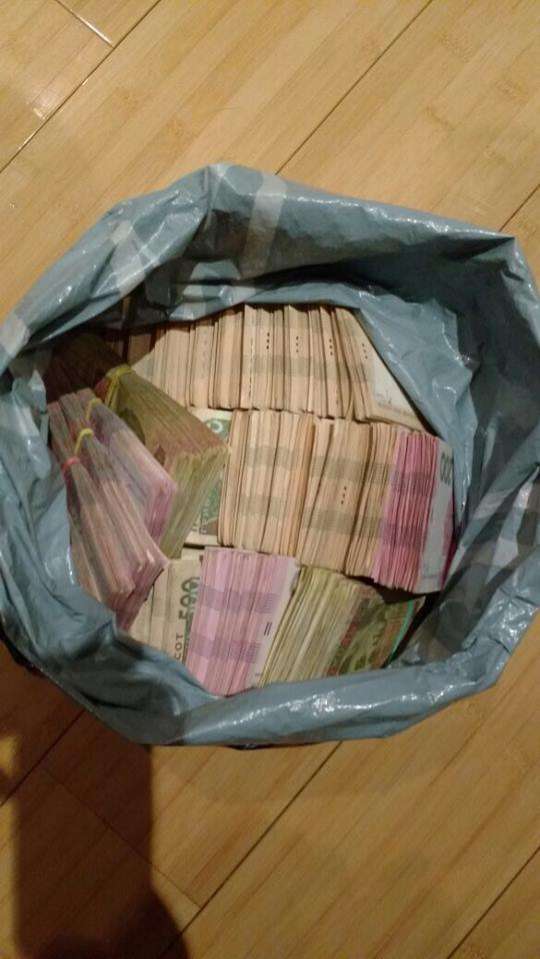
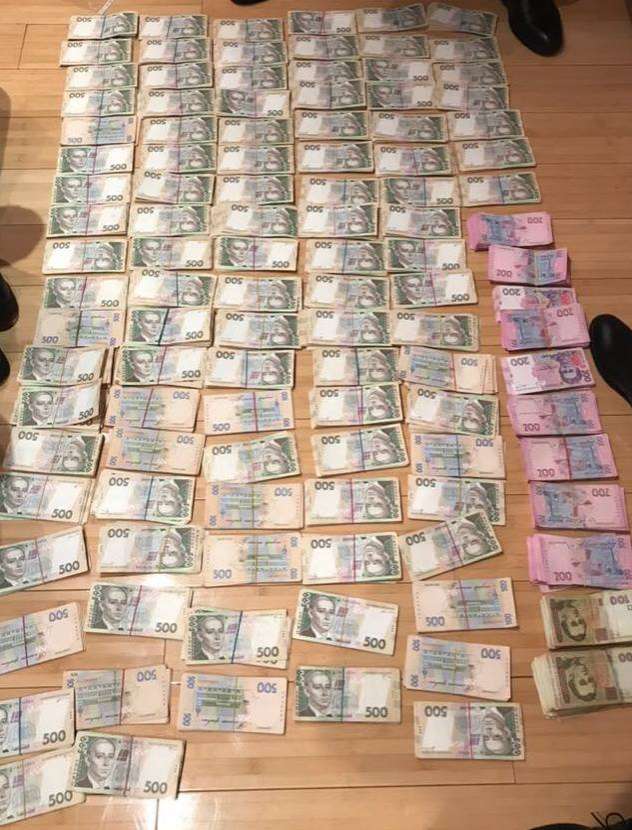
Правоохранители также изъяли 1 млн 200 тыс. гривен, пистолеты Макарова, "ТТ", автомат Калашникова с глушителями и большое количество патронов к ним.


В данный момент четырем злоумышленникам объявлено о подозрениях в совершении преступлений. Для всех них избрана мера пресечения в виде содержания под стражей.


Продолжаются следственно-оперативные действия для привлечения к ответственности всех участников организованной группировки.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru