



Microsoft, предположительно, потеряла исходный код компонента Office

Microsoft, предположительно, потеряла исходный код компонента Office

Microsoft, предположительно, потеряла исходный код компонента Office

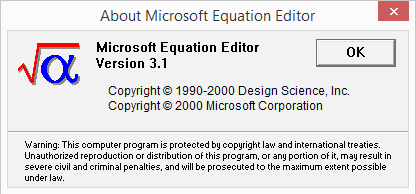
У экспертов в области информационной безопасности появилось подозрение, что компания, возможно, потеряла исходный код одного из своих компонентов Office. Эксперты на этой неделе пришли к такому выводу после того, как Microsoft исправила уязвимость, отслеживаемую как CVE-2017-11882, которая затронула EQNEDT32.EXE - редактор формул, включенный в пакет Microsoft Office.

Напомним, что на днях мы писали об этой уязвимости. Теперь же исследователи из 0patch заметили, что исправленный файл EQNEDT32.EXE почти идентичен старому.

«Вы когда-нибудь видели компилятор C/C++, который бы поместил все функции в исполняемый файл 500+ KB после восстановления измененного исходного кода точно по тому же адресу», — задают эксперты риторический вопрос.

На самом деле, эксперты намекают, что EQNEDT32.EXE настолько похож на свою предыдущую версию потому, что инженеры Microsoft вручную отредактировали сам двоичный файл. Стоит учитывать, что такая компания, как Microsoft, имеющая прочную и сложную разработку программного обеспечения и методы обеспечения безопасности, никогда не сочтет приемлемым редактирование двоичного файла вручную.

Единственное разумное объяснение этому — Microsoft каким-то образом потеряла исходный код давно забытого компонента Office.

Отметим, что редактирование исполняемых файлов вручную считается нежелательной мерой, используемой программистами низкого уровня. Как правило, такие меры создают больше проблем, чем решают. Разработчики, практикующие такое, обычно рискуют повредить весь бинарный файл. Согласно 0patch, исправление EQNEDT32.EXE было сделано очень качественно — «произведение искусства».

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru