



Команда GitHub представила функцию уведомления об уязвимостях в проектах

Команда GitHub представила функцию уведомления об уязвимостях в проектах

Команда GitHub представила функцию уведомления об уязвимостях в проектах

Команда GitHub анонсировала важную функцию в своем сервисе. Теперь разработчики будут получать уведомления об обнаруженных в одной из их зависимостей уязвимостях, а также им будут предлагаться известные исправления сообщества GitHub.

Независимо от того, являются ли ваши проекты приватными или общедоступными, вы получите предупреждения о проблемах безопасности и важную информацию о найденной уязвимости. Что вам потребуется:

Включить график зависимостей

В публичных хранилищах автоматически будет отображаться график зависимостей и предупреждения о проблемах безопасности. Для частных репозиториев вам нужно будет выбрать предупреждения о безопасности в настройках вашего репозитория или разрешить доступ в разделе «График зависимостей» на вкладке Insights.

Настройка уведомлений

Когда ваш график зависимостей включен, администраторы будут получать предупреждения по умолчанию. Также администраторы могут добавлять отдельных людей или группы лиц в качестве получателей предупреждений о проблемах безопасности в настройках графика зависимостей.

Ответ на оповещения

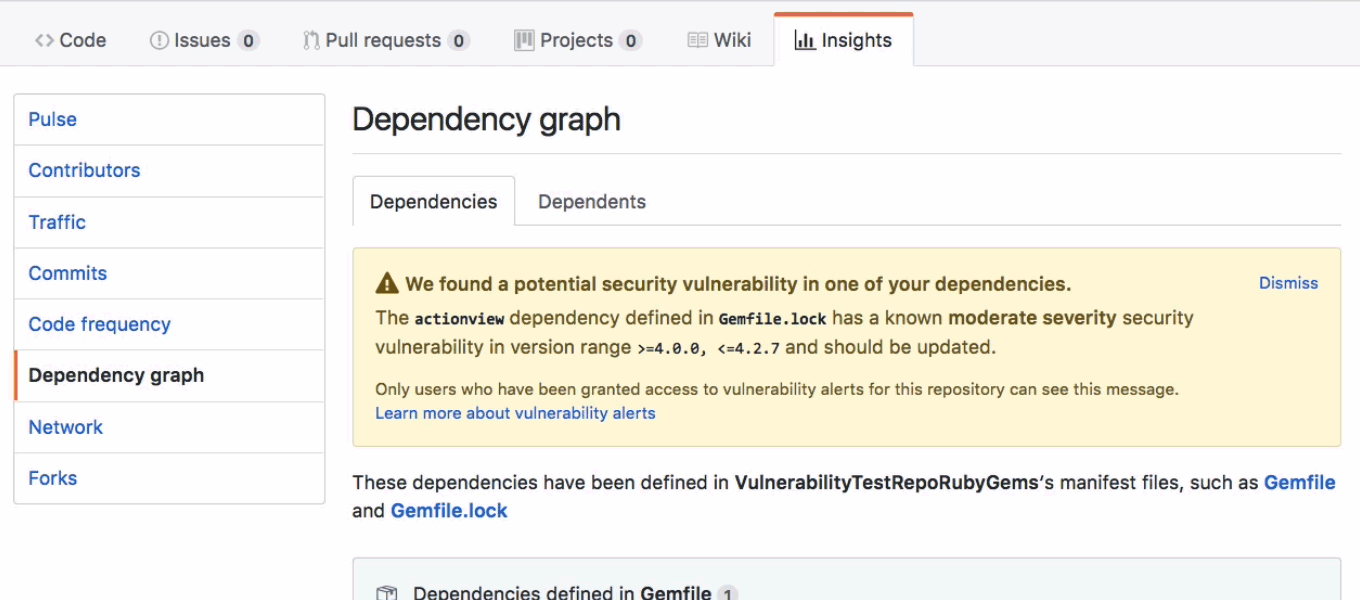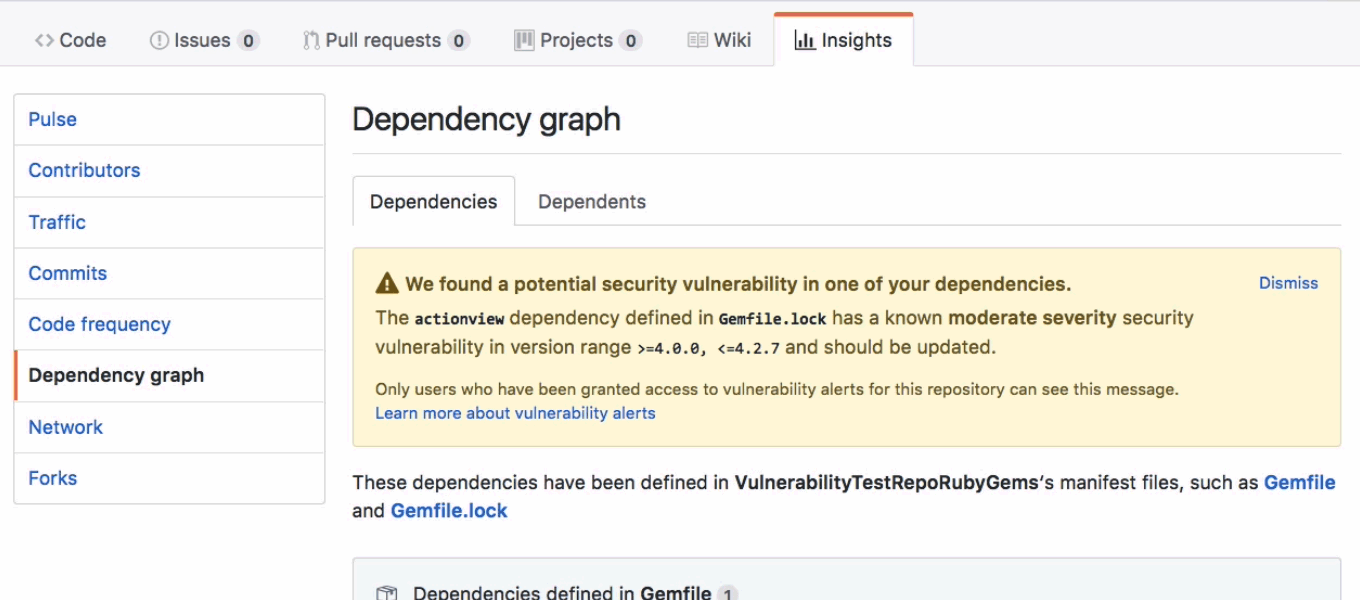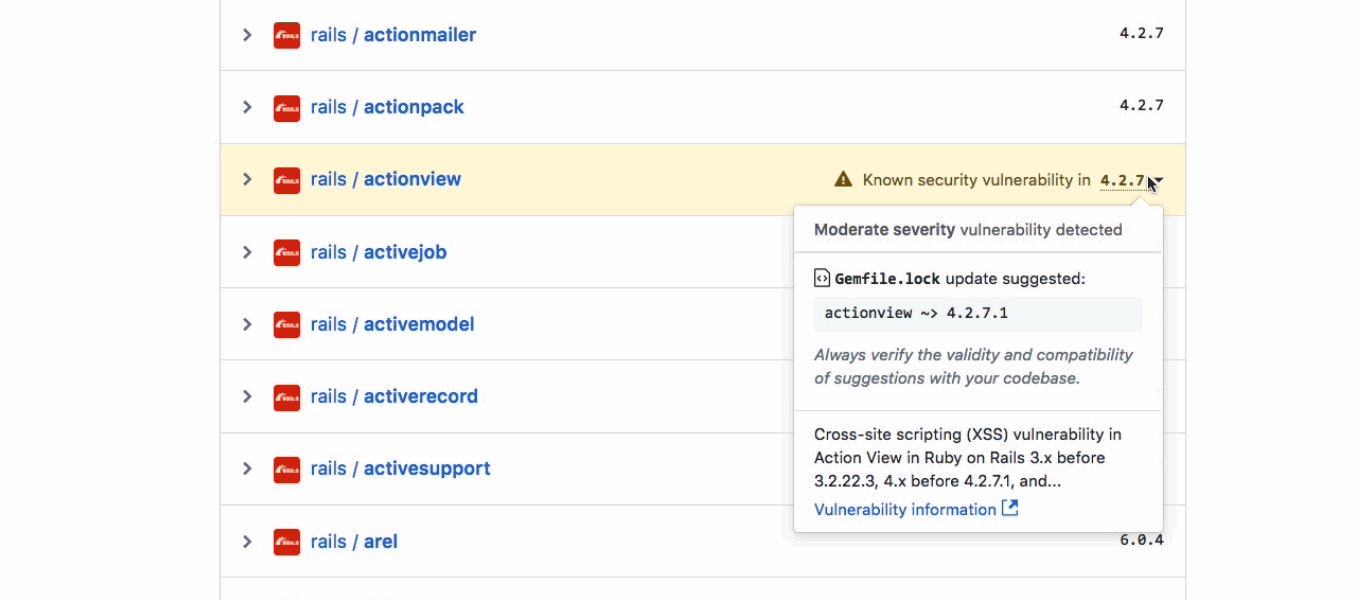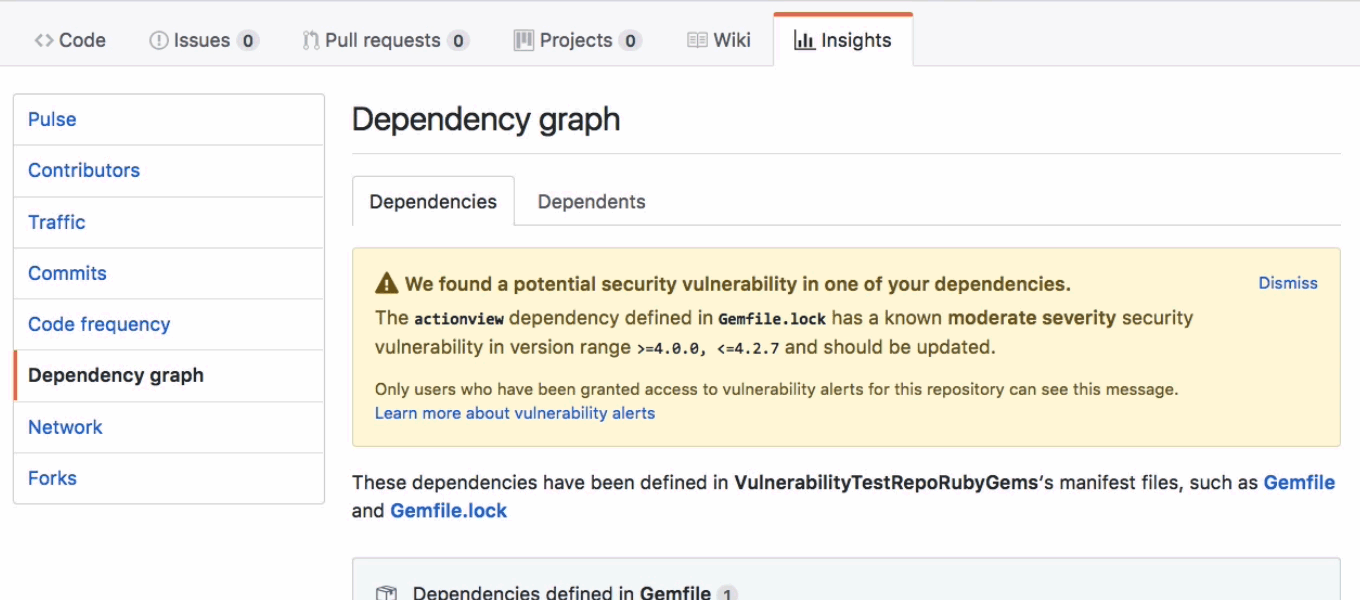
Когда команда GitHub сообщает вам о потенциальных уязвимостях, она выделит любые зависимости, которые рекомендуется обновить. Если существует более безопасная версия, она будет предложена для установки.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru