



Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID, обнаруженный IBM X-Force, копирует своим кодом другой троян – Pony. К такому выводу пришли эксперты Intezer, проанализировавшие вредоносную составляющую IcedID.

Ранее мы писали об обнаружении банковского трояна IcedID, обладающего некоторыми продвинутыми функциями, которые выделяют его на фоне других банковских троянов.

В свою очередь, Pony был детально описан в отчете Proofpoint. Теперь же Джей Розенберг, аналитик Intezer, опубликовал твит, в котором утверждает, что код пэйлоада IcedID пересекается с кодом Pony. Также в этом твите эксперт приводит ссылку на VirusTotal, где отчетливо отражен процент детектирования Pony различными антивирусными продуктами.

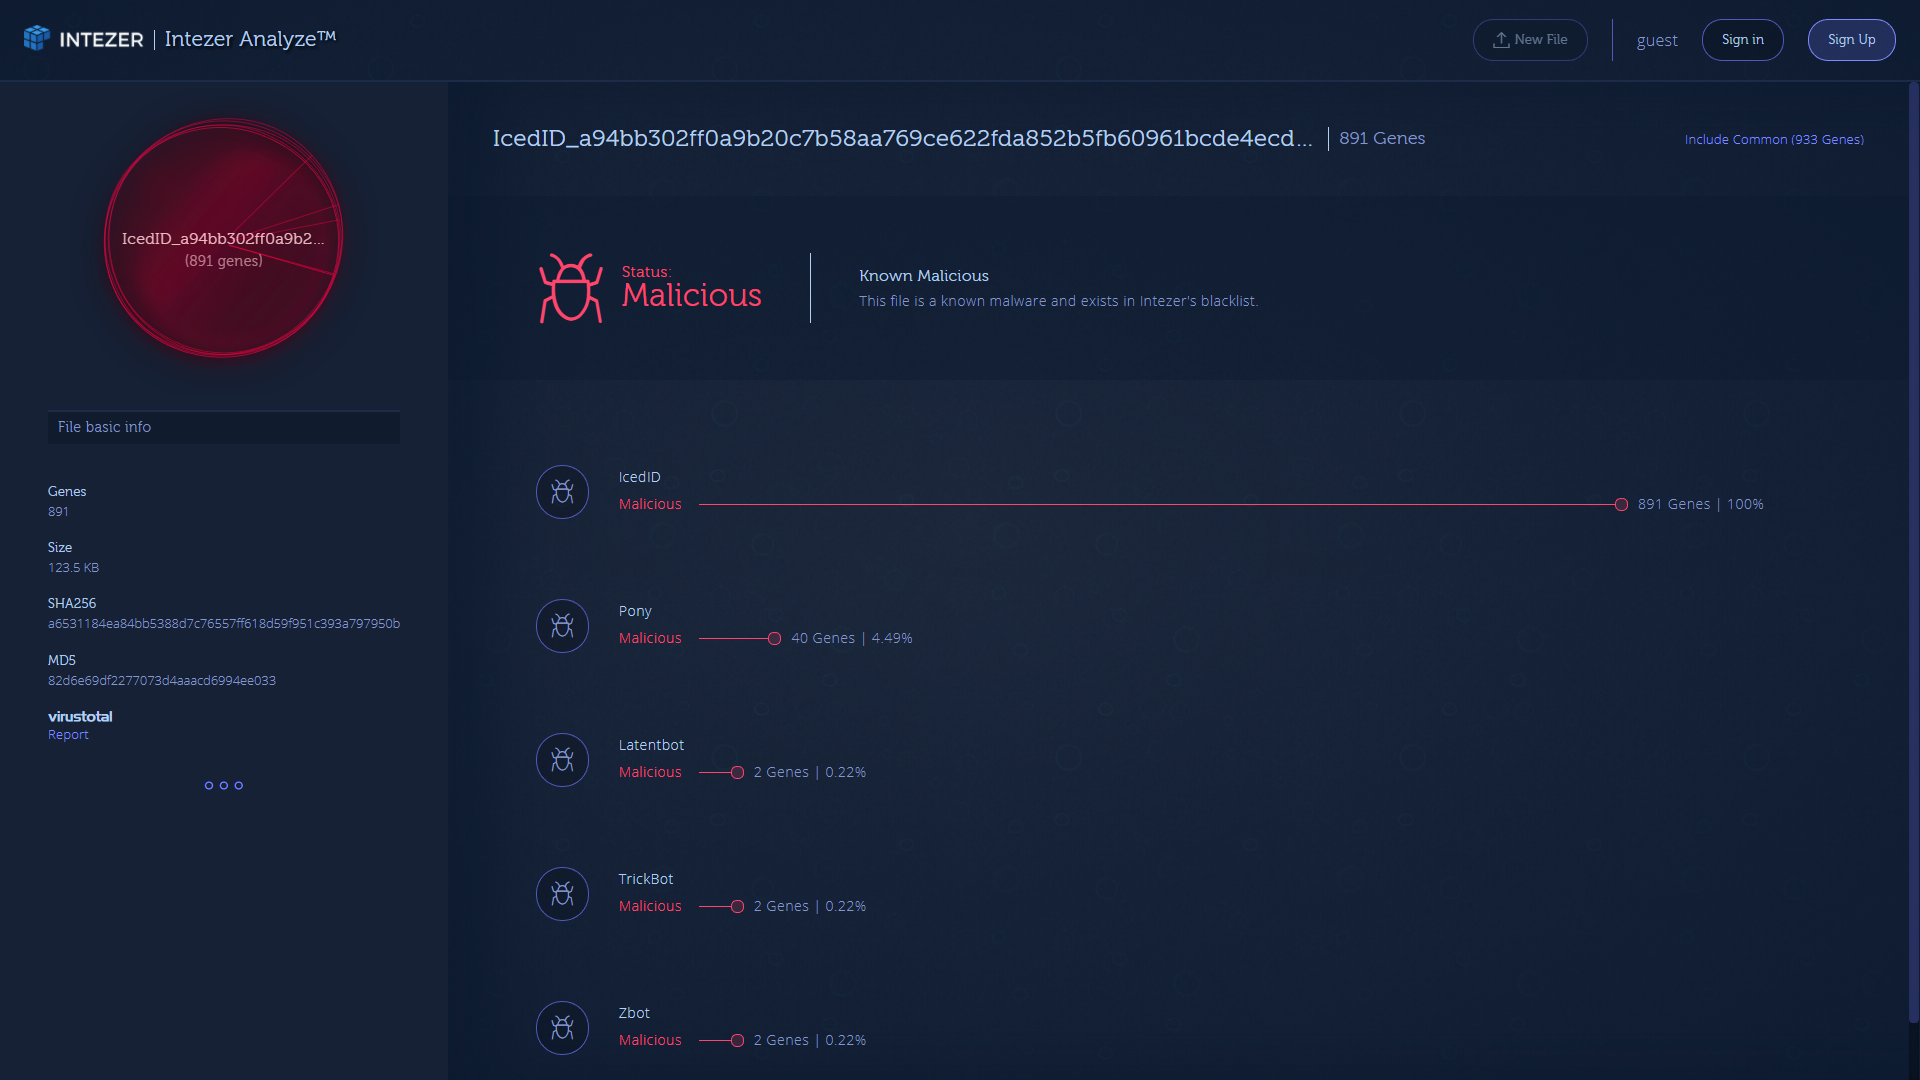
Воспользовавшись функцией сравнения вредоносов с соответствующими образцами Pony, эксперты получили следующую картину:

Из этого результата уже можно сделать вывод, что эти вредоносы очень схожи, что, по сути, не удивительно, учитывая, что исходный код Pony общедоступен.

Эксперты даже указывают версию Pony, которая использовалась создателями IcedID - Pony 2.0, так как в исходном коде Pony 1.9 мы не видим вызовов DecipherList, который отвечает за дешифрование строк.

Другие общие с Pony функции включают:

  • OutlookExport
  • OutlookReadPSItemValue
  • OutlookScanPasswords
  • OutlookScanProfiles
  • PocomailScanReg
  • IncrediMailScanReg
  • CRC32Update
  • CommonCryptUnprotectData
  • MapFile
  • PonyStrCat
  • PonyStrCatFreeArg1
  • DecipherList
  • UnicodeToAnsiLen
  • FileExists
  • StreamUpdateModuleLen
  • StreamWriteModuleHeader
Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru