



Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Новый вид вымогателя, получивший имя Ordinypt, в настоящее время нацелен на пользователей в Германии. Однако вместо того, чтобы шифровать файлы, вредонос переписывает их случайными данными.

Как обнаружил эксперт G Data, все вредоносные электронные письма, доставляющие Ordinypt, написаны на немецком языке. Та же история и с требованиями выкупа. Это выдает бесспорное немецкое происхождение вымогателя.

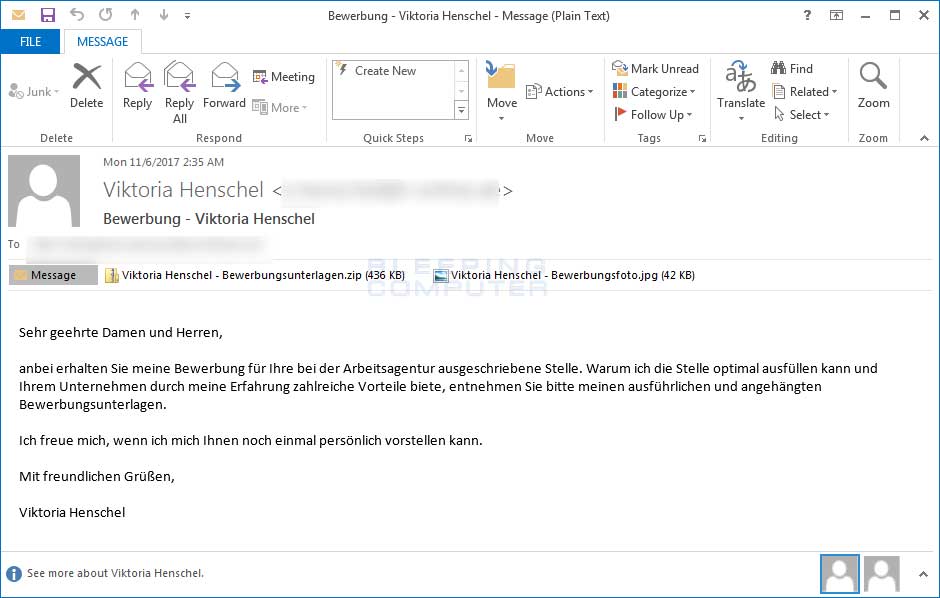
Как и в случае нашумевшего Petya, электронные письма, распространяющие Ordinypt, маскируются под резюме, отправленные в ответ на предложения работы. Эти письма содержат два файла: JPG-изображение женщины, предположительно отправляющей резюме, и ZIP-файл, содержащий резюме и краткую биографию.

Эти файлы имеют следующие имена: Viktoria Henschel - Bewerbungsfoto.jpg и Viktoria Henschel - Bewerbungsunterlagen.zip.

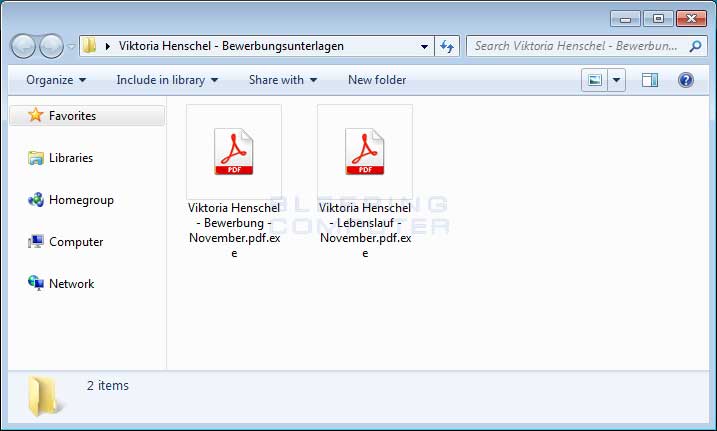
ZIP-архив содержит два EXE-файла, причем используется старый трюк с двойным расширением, чтобы заставить пользователей думать, что это файлы PDF. На компьютерах с ОС Windows, которые по умолчанию скрывают расширения файлов, расширение .exe не будет отображаться, и пользователи будут видеть только .pdf.

Запуск любого из этих исполняемых файлов приведет к выполнению Ordinypt, который является, по сути, не шифровальщиком, а вайпером (wiper), уничтожающим файлы пользователей. По словам экспертов, Ordinypt заменяет содержимое файлов случайно сгенерированными символами, состоящими из прописных и строчных букв и цифр.

Также исследователи отметили, что Ordinypt вымогает деньги, маскируя тот факт, что файлы уничтожены и не подлежат восстановлению.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru