



Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Вымогатель Ordinypt уничтожает файлы, платить выкуп бессмысленно

Новый вид вымогателя, получивший имя Ordinypt, в настоящее время нацелен на пользователей в Германии. Однако вместо того, чтобы шифровать файлы, вредонос переписывает их случайными данными.

Как обнаружил эксперт G Data, все вредоносные электронные письма, доставляющие Ordinypt, написаны на немецком языке. Та же история и с требованиями выкупа. Это выдает бесспорное немецкое происхождение вымогателя.

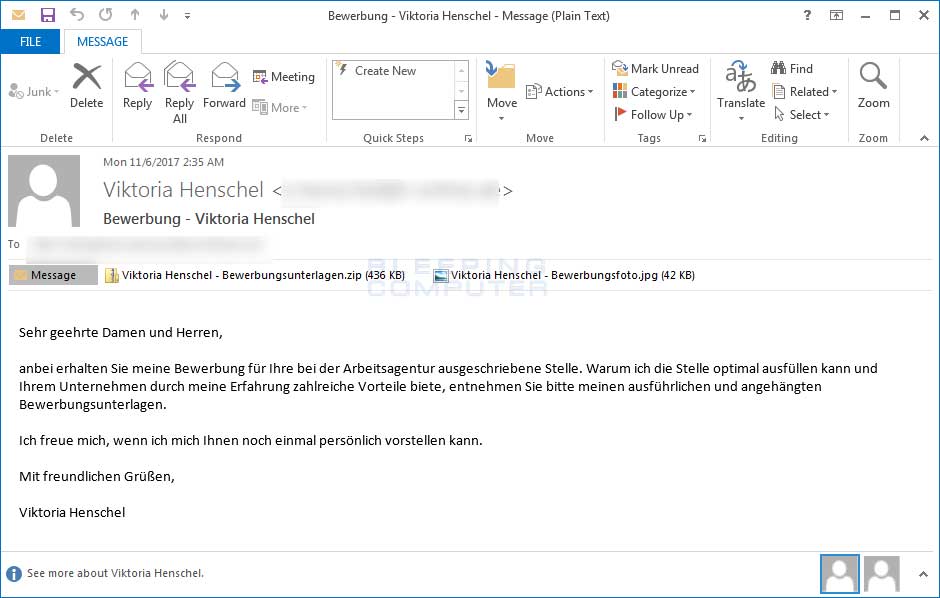
Как и в случае нашумевшего Petya, электронные письма, распространяющие Ordinypt, маскируются под резюме, отправленные в ответ на предложения работы. Эти письма содержат два файла: JPG-изображение женщины, предположительно отправляющей резюме, и ZIP-файл, содержащий резюме и краткую биографию.

Эти файлы имеют следующие имена: Viktoria Henschel - Bewerbungsfoto.jpg и Viktoria Henschel - Bewerbungsunterlagen.zip.

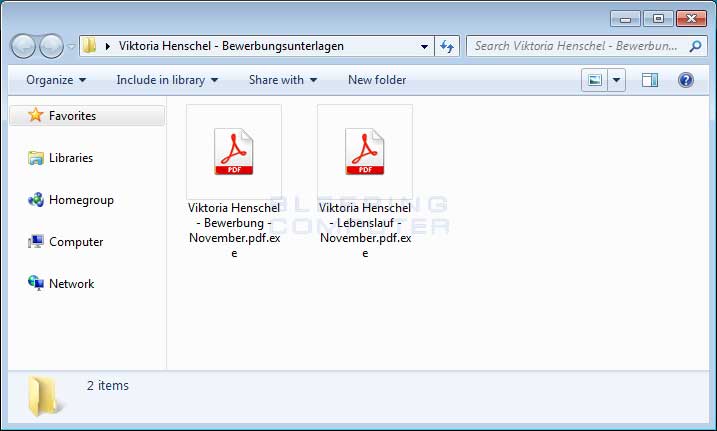
ZIP-архив содержит два EXE-файла, причем используется старый трюк с двойным расширением, чтобы заставить пользователей думать, что это файлы PDF. На компьютерах с ОС Windows, которые по умолчанию скрывают расширения файлов, расширение .exe не будет отображаться, и пользователи будут видеть только .pdf.

Запуск любого из этих исполняемых файлов приведет к выполнению Ordinypt, который является, по сути, не шифровальщиком, а вайпером (wiper), уничтожающим файлы пользователей. По словам экспертов, Ordinypt заменяет содержимое файлов случайно сгенерированными символами, состоящими из прописных и строчных букв и цифр.

Также исследователи отметили, что Ordinypt вымогает деньги, маскируя тот факт, что файлы уничтожены и не подлежат восстановлению.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru