



ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

ЛК обнаружила новую целевую атаку на российские банки

Эксперты «Лаборатории Касперского» обнаружили новую целевую атаку на финансовые организации России, Армении и Малайзии. Первая волна атак началась в июле 2017 года, а новые осуществляются и сейчас. За свою незаметность и скрытность атака получила название Silence («Тишина»).

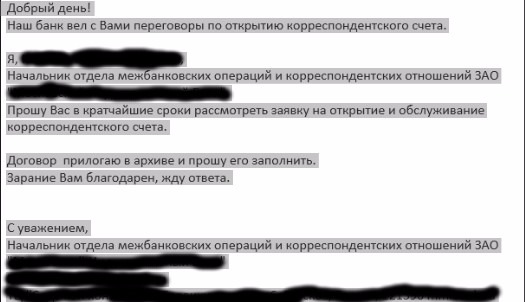
Злоумышленники пользуются известной, но по-прежнему очень эффективной техникой. Заражение происходит через целевые фишинговые письма с вредоносными вложениями. Например, атакующие используют инфраструктуру уже зараженных учреждений и отправляют сообщения от имени настоящих сотрудников. Таким образом они практически не вызывают подозрений. Часто текст выглядит как стандартный запрос на открытие счета.


Пример фишингового письма Silence


Письма содержат вредоносные вложения в формате .chm – файлы со встроенными скриптами запускают целую цепочку событий. В результате простого открытия вложения компьютер оказывается заражен сразу несколькими модулями троянца, конечная цель которых — собрать информацию об устройстве и отправить ее управляющему серверу. При этом все модули запускаются, маскируясь под службы Windows. Например, один из главных, который делает скриншоты экрана зараженного компьютера, идентифицируется как служба Default monitor. Проникнув в корпоративную сеть, мошенники получают возможность изучать инфраструктуру банка, а также следить за сотрудниками: например, с помощью записи видео с экрана монитора во время ежедневной рабочей активности. Таким образом злоумышленники выясняют, как все устроено в конкретной организации. После изучения и анализа данных киберпреступники осуществляют кражу или перевод денег.

«Атаки на банки и финансовые организации — один из самых эффективных способов обогащения для киберпреступников. То, что атака Silence была зафиксирована уже в нескольких странах, говорит о растущей активности группы. При этом злоумышленники используют легитимные администраторские инструменты, чтобы оставаться незамеченными. Это усложняет как обнаружение атаки, так и атрибуцию. Такие техники в последнее время все чаще используются киберпреступниками, это очень тревожная тенденция: судя по всему, они будут активно применяться и в будущем», — сказал Сергей Ложкин, старший антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru