



В Google Play обнаружены майнеры

В Google Play обнаружены майнеры

В Google Play обнаружены майнеры

Специалисты Trend Micro обнаружили несколько вредоносных Android-приложений в Google Play, основанных на JavaScript, способных майнить криптовалюту. По мнению экспертов, они более опасны для пользователей, так как многие не устанавливают на мобильные приложения антивирус или блокировщик рекламы.

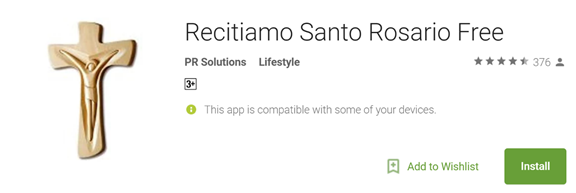
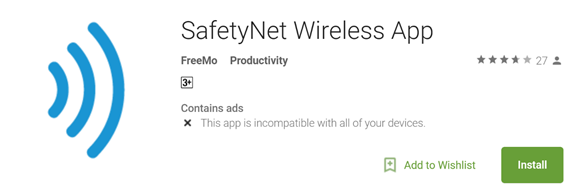
Trend Micro детектирует эти приложения как ANDROIDOS_JSMINER и ANDROIDOS_CPUMINER, в Play Store они носили названия Recitiamo Santo Rosario Free и SafetyNet Wireless App, оба они используют Coinhive для добычи криптовалюты.

Если пользователь запускает какое-либо из этих приложений, оно будет использовать ресурсы Android-устройства по максимуму, добывая криптовалюту для автора.

Проблема в том, что приложения не запрашивают разрешения, однако майнинг  таких объемах может привести к перегреву устройства, сокращению срока службы батареи, снижению производительности и общему износу устройства.

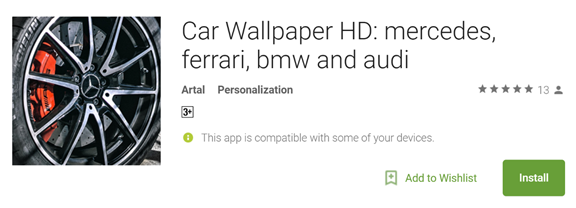
Еще одно вредоносное приложение (ANDROIDOS_CPUMINER), найденное Trend Micro, маскировалось под обои. По своей сути, это легитимное приложение, но с добавленным вредоносным функционалом майнера.

Помимо вредоносных приложений, увеличилось количество взломанных веб-сайтов, которые также используются для майнинга. Например, Sucuri обнаружила вредоносный вариант скриты Coinhive на более чем 500 сайтах WordPress.

Этот скрипт перенаправляет пользователей Firefox на страницу, где под видом шрифтов распространяется вредоносная программа. А пользователи Chrome получают сильно обфусцированный манер.

Ранее мы писали о том, что инструмент Coinhive пользуется большой популярностью у хакеров.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru