



В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

Популярную серию космических спутников связи Сатком (англ. Satcom) затрагивают две серьезные уязвимости – скрытый бэкдор с полным доступом к системным привилегиям и SQL-инъекция в форме входа. Бреши влияют на систему AmosConnect 8, разработанную компанией Stratos Global.

Об этих уязвимостях стало доступно благодаря отчету IOActive, но вряд ли стоит ждать исправлений, так как Stratos объявила об окончании поддержки AmosConnect 8.

«С 30 июня 2017 года мы прекращаем поддержку AmosConnect 8. AmosConnect 7 будет поддерживаться в качестве нашего основного продукта», - сказали в компании.

AtmosConnect 8 представляют собой системы SATCOM, специально предназначенные для работы на судах, нефтяных платформах и в других изолированных морских условиях. Система обеспечивает подключение к Интернету с помощью спутникового соединения. По сути, AtmosConnect 8 представляет собой защищенную паролем платформу, которую экипаж судна может использовать для доступа к интернет-услугам на борту.

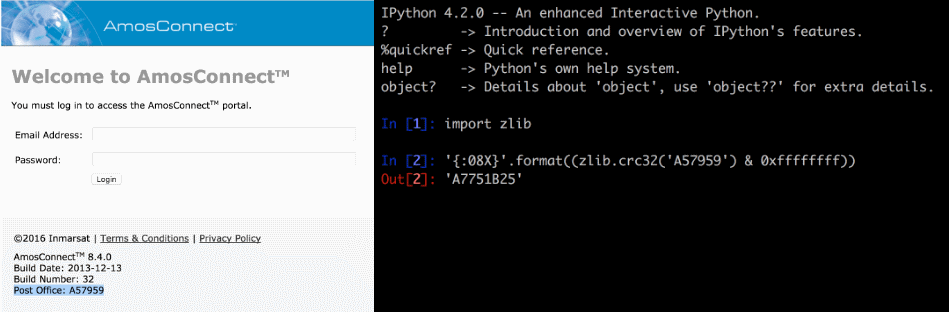
Согласно отчету, на платформе AtmosConnect 8 имеется секретная учетная запись-бэкдор, которая обеспечивает полный доступ к платформе. Ее обнаружили исследователи в исходном коде AtmosConnect, наткнувшись на функцию под названием «authenticateBackdoorUser».

Исследовав код подробнее, эксперты пришли к выводу, что имя этой учетной записи уникально для каждого устройства, оно также является идентификатором «Post Office», отображенном на каждом экране входа в систему AtmosConnect 8.

Пароль формируется из этого идентификатора, каждый может вычислить его, просмотрев исходный код и обратившись к функции authenticateBackdoorUser.

Помимо бэкдора, на эту платформу также повлияла уязвимость SQL-инъекции в форме входа, которая позволяет злоумышленникам получить доступ к учетным данным, хранящимся во внутренней базе данных.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru