



В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

Популярную серию космических спутников связи Сатком (англ. Satcom) затрагивают две серьезные уязвимости – скрытый бэкдор с полным доступом к системным привилегиям и SQL-инъекция в форме входа. Бреши влияют на систему AmosConnect 8, разработанную компанией Stratos Global.

Об этих уязвимостях стало доступно благодаря отчету IOActive, но вряд ли стоит ждать исправлений, так как Stratos объявила об окончании поддержки AmosConnect 8.

«С 30 июня 2017 года мы прекращаем поддержку AmosConnect 8. AmosConnect 7 будет поддерживаться в качестве нашего основного продукта», - сказали в компании.

AtmosConnect 8 представляют собой системы SATCOM, специально предназначенные для работы на судах, нефтяных платформах и в других изолированных морских условиях. Система обеспечивает подключение к Интернету с помощью спутникового соединения. По сути, AtmosConnect 8 представляет собой защищенную паролем платформу, которую экипаж судна может использовать для доступа к интернет-услугам на борту.

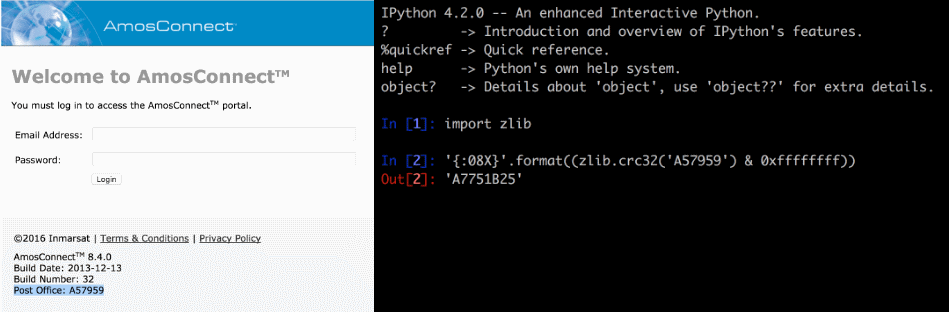
Согласно отчету, на платформе AtmosConnect 8 имеется секретная учетная запись-бэкдор, которая обеспечивает полный доступ к платформе. Ее обнаружили исследователи в исходном коде AtmosConnect, наткнувшись на функцию под названием «authenticateBackdoorUser».

Исследовав код подробнее, эксперты пришли к выводу, что имя этой учетной записи уникально для каждого устройства, оно также является идентификатором «Post Office», отображенном на каждом экране входа в систему AtmosConnect 8.

Пароль формируется из этого идентификатора, каждый может вычислить его, просмотрев исходный код и обратившись к функции authenticateBackdoorUser.

Помимо бэкдора, на эту платформу также повлияла уязвимость SQL-инъекции в форме входа, которая позволяет злоумышленникам получить доступ к учетным данным, хранящимся во внутренней базе данных.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru