



Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

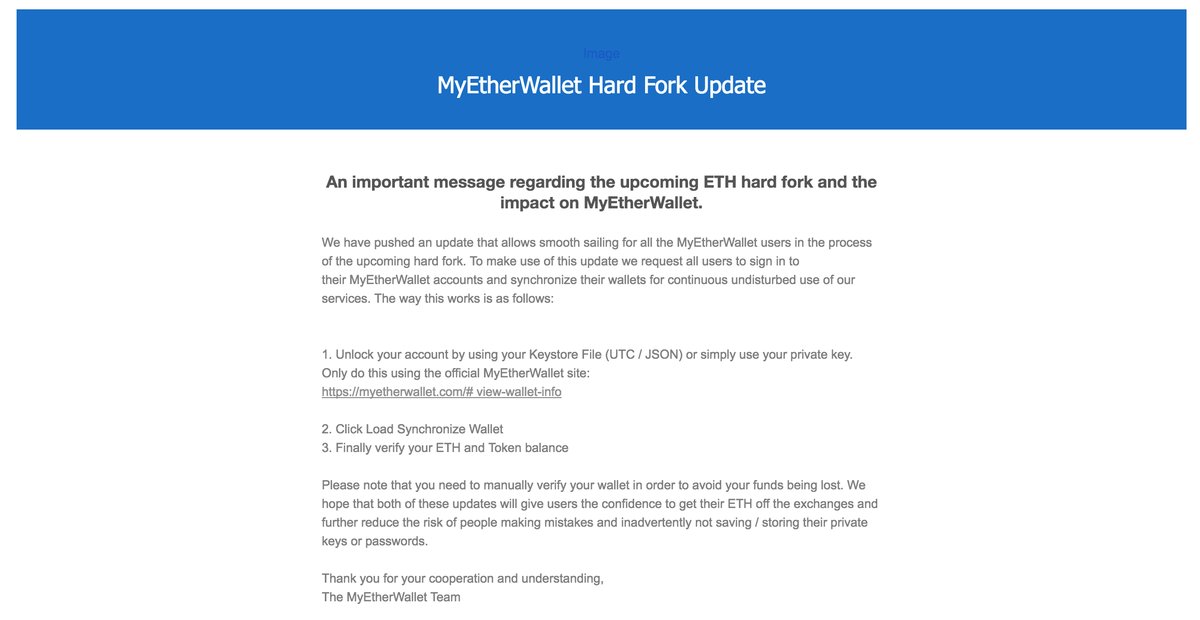
Исследователем в области безопасности Уэсли Ниленом (Wesley Neelen) была обнаружена фишинговая кампания, нацеленная на получение криптовалюты Ethereum. По словам эксперта, он получил фишинговое письмо, которое якобы пришло от легитимного сайта Myetherwallet.com.

В самом вредоносном письме говорилось о том, что Myetherwallet внедряет обновление, это требует, чтобы люди перешли по ссылке, разблокировали свои учетные записи и подтвердили свои балансы.

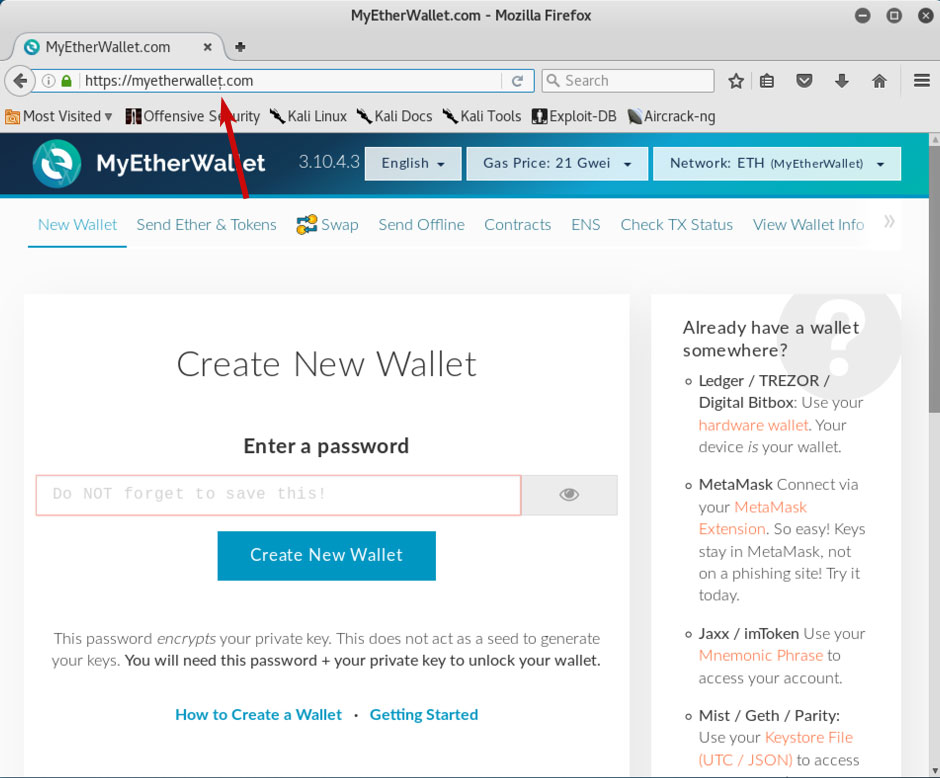
При переходе по ссылке пользователь попадает на сайт, похожий на легитимный Myetherwallet.com. Однако есть одно небольшое отличие – на фишинговом сайте в адресе сайта есть запятая. Злоумышленники использовали возможность, позволяющую им регистрировать домены, содержащие символы Юникода, которые очень похожи на латинские символы.

Если неосторожный пользователь введет на этом сайте свой пароль от кошелька, злоумышленники воспользуются им для перевода криптовалюты на свой собственный кошелек. Эксперт обнаружил, что некоторые все же стали жертвами этого обмана.

Вряд ли злоумышленники, отправляя фишинговое письмо Нилену, рассчитывали попасть на специалиста в области кибербезопасности. Когда эксперт получил письмо, он решил исследовать сайт и посмотреть, сможет ли он обнаружить что-нибудь интересное в логах или исходном коде.

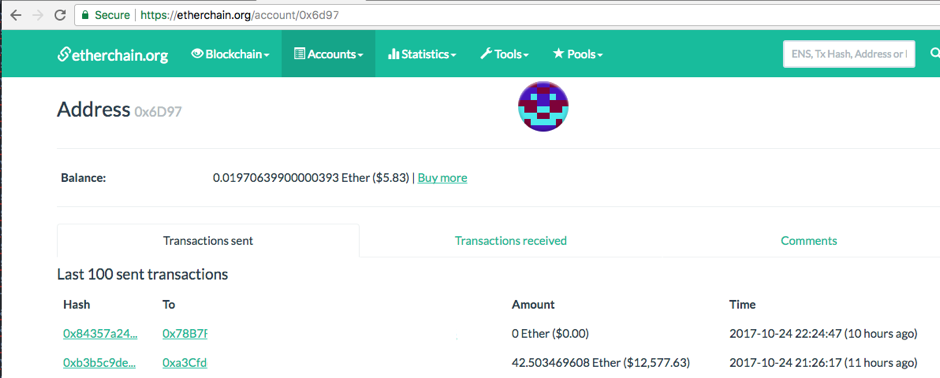
В ходе этого исследования Нилен с коллегой обнаружили лог-файл, в котором содержался список всех кошельков, украденных мошенниками. Например, в одном из пострадавших кошельков была сумма в размере 42,5 Ethereum (ETH), что равняется приблизительно 12 500 долларам США.

Криптовалюта пользователей переводилась на три различных кошелька, принадлежащих киберпреступникам.

«В целом, мошенники за два часа получили приличную прибыль», - охарактеризовал ситуацию Нилен.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru