



Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

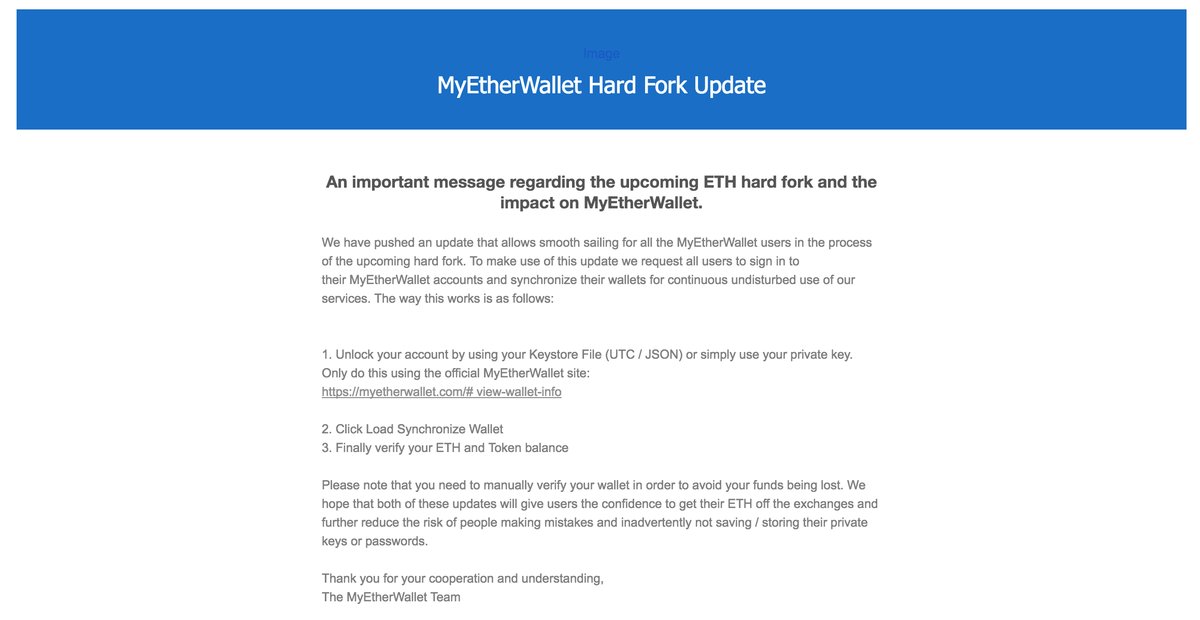
Исследователем в области безопасности Уэсли Ниленом (Wesley Neelen) была обнаружена фишинговая кампания, нацеленная на получение криптовалюты Ethereum. По словам эксперта, он получил фишинговое письмо, которое якобы пришло от легитимного сайта Myetherwallet.com.

В самом вредоносном письме говорилось о том, что Myetherwallet внедряет обновление, это требует, чтобы люди перешли по ссылке, разблокировали свои учетные записи и подтвердили свои балансы.

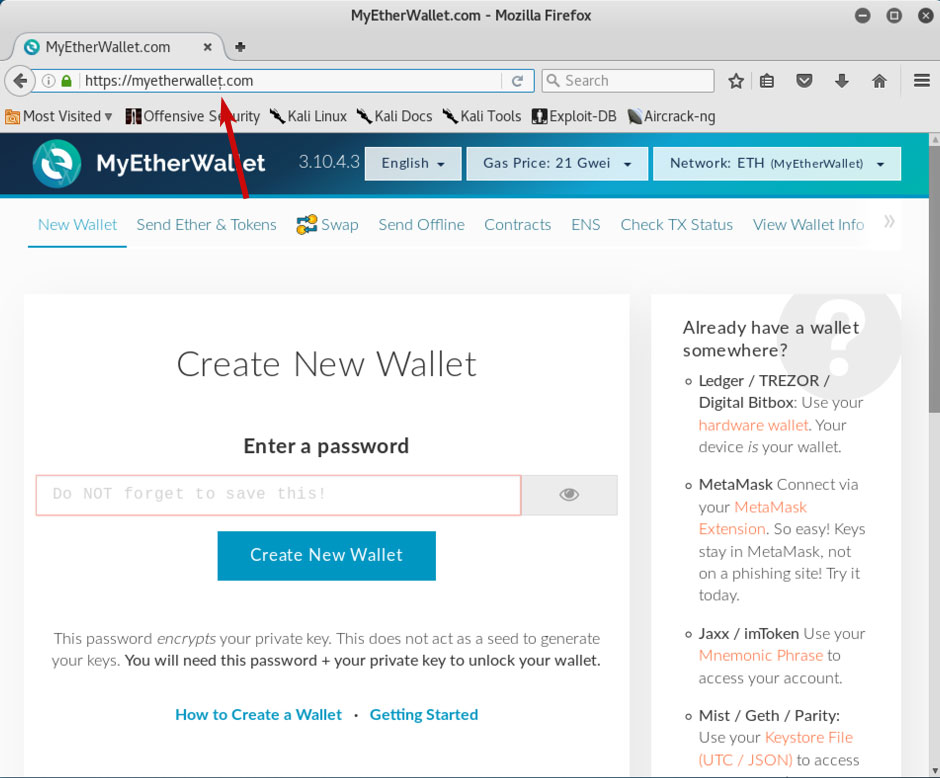
При переходе по ссылке пользователь попадает на сайт, похожий на легитимный Myetherwallet.com. Однако есть одно небольшое отличие – на фишинговом сайте в адресе сайта есть запятая. Злоумышленники использовали возможность, позволяющую им регистрировать домены, содержащие символы Юникода, которые очень похожи на латинские символы.

Если неосторожный пользователь введет на этом сайте свой пароль от кошелька, злоумышленники воспользуются им для перевода криптовалюты на свой собственный кошелек. Эксперт обнаружил, что некоторые все же стали жертвами этого обмана.

Вряд ли злоумышленники, отправляя фишинговое письмо Нилену, рассчитывали попасть на специалиста в области кибербезопасности. Когда эксперт получил письмо, он решил исследовать сайт и посмотреть, сможет ли он обнаружить что-нибудь интересное в логах или исходном коде.

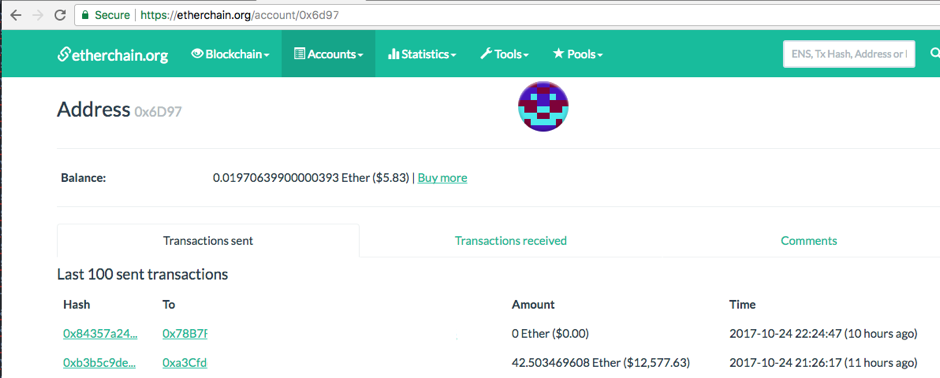
В ходе этого исследования Нилен с коллегой обнаружили лог-файл, в котором содержался список всех кошельков, украденных мошенниками. Например, в одном из пострадавших кошельков была сумма в размере 42,5 Ethereum (ETH), что равняется приблизительно 12 500 долларам США.

Криптовалюта пользователей переводилась на три различных кошелька, принадлежащих киберпреступникам.

«В целом, мошенники за два часа получили приличную прибыль», - охарактеризовал ситуацию Нилен.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru