



Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Согласно отчету Check Point Software Technologies,24 октября 2017 года российские СМИ и украинские государственные учреждения пострадали от кибератак нового вида вымогателя BadRabbit. Среди других жертв оказались Турция и Болгария.

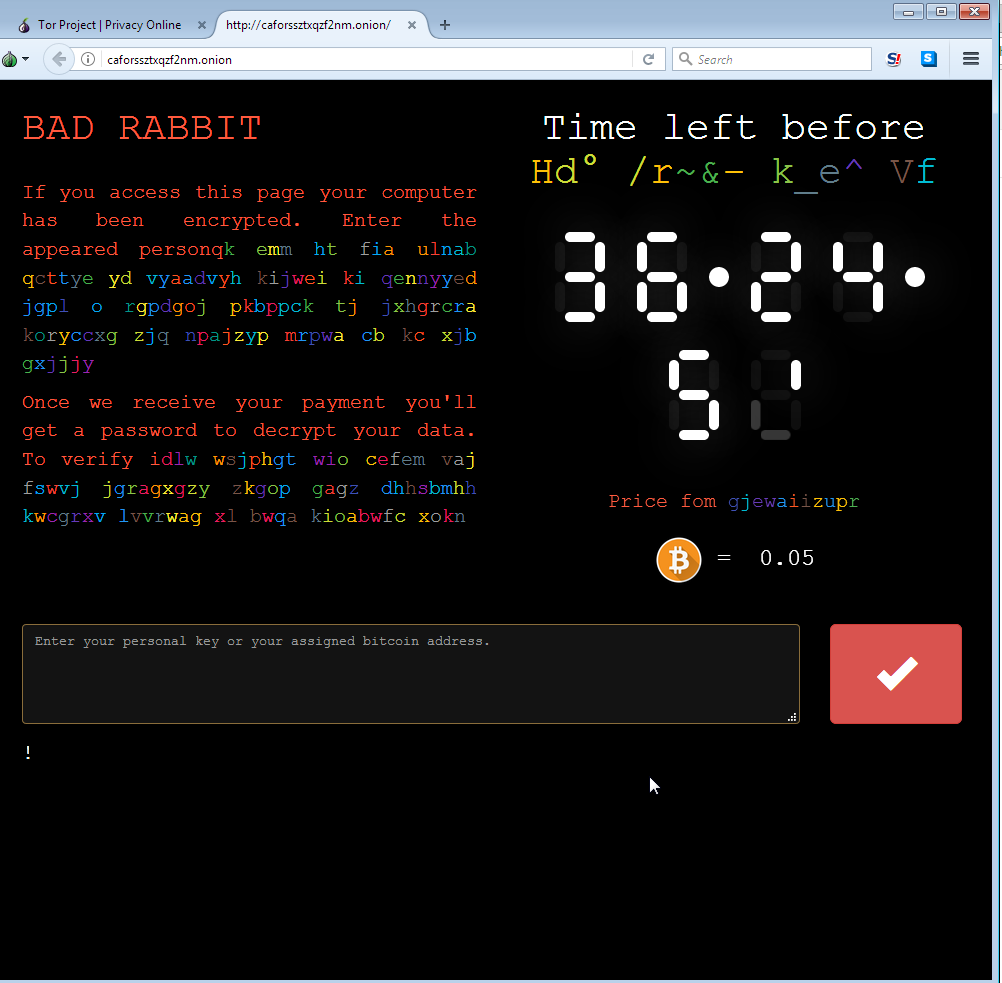
Вымогатель BadRabbit требует от жертв выкуп в размере 0,05 биткоинов (около $ 280) за первые 40 часов заражения, после чего цена, вероятно, будет расти до неизвестных пределов.

Шифровальщик распространяется через фальшивый установщик программного обеспечения Flash, который, как утверждается, появляется как всплывающее окно с официального сайта новостей в России. При нажатии всплывающее окно переадресует жертву на вредоносный сайт, который, в свою очередь, загружает исполняемый дроппер (программу для скрытой установки вредоносного ПО на компьютер жертвы).

Вымогатель использует известное программное обеспечение с открытым кодом под названием DiskCryptor для шифрования дисков жертвы. Экран сообщения о блокировке, который видит пользователь, почти идентичен экранам блокировки Petya и NotPetya. Тем не менее, это единственное сходство, которое мы наблюдали до сих пор между двумя зловредами, во всех других аспектах BadRabbit — совершенно новый и уникальный вид вымогателя.

После успешного заражения вымогатель создает уникальный ключ для каждой жертвы, который виден в файле READ ME.txt, там же указан сайт оплаты, размещенный в Tor.


При вводе пользовательского ключа на сайте оплаты каждый пользователь получает уникальный биткойн-кошелек, на который просят перевести 0,05 биткоина.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru