



Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

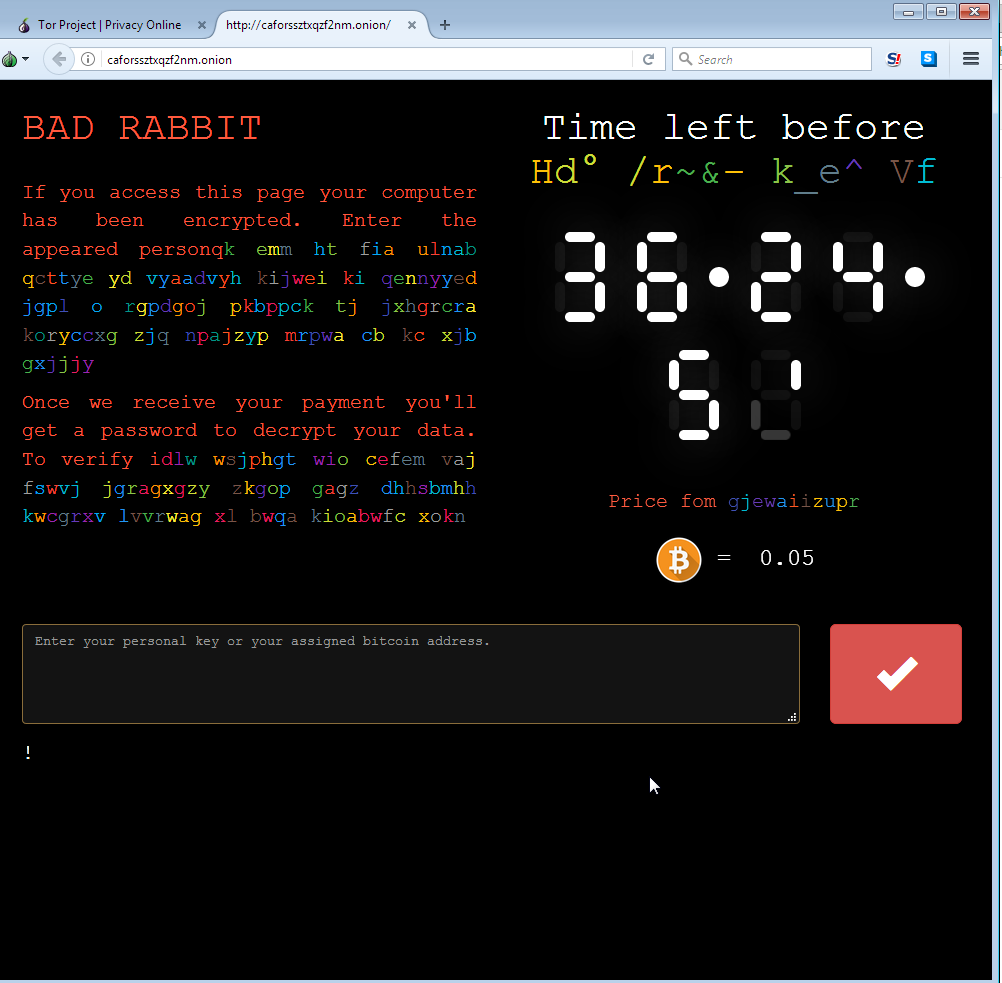
Согласно отчету Check Point Software Technologies,24 октября 2017 года российские СМИ и украинские государственные учреждения пострадали от кибератак нового вида вымогателя BadRabbit. Среди других жертв оказались Турция и Болгария.

Вымогатель BadRabbit требует от жертв выкуп в размере 0,05 биткоинов (около $ 280) за первые 40 часов заражения, после чего цена, вероятно, будет расти до неизвестных пределов.

Шифровальщик распространяется через фальшивый установщик программного обеспечения Flash, который, как утверждается, появляется как всплывающее окно с официального сайта новостей в России. При нажатии всплывающее окно переадресует жертву на вредоносный сайт, который, в свою очередь, загружает исполняемый дроппер (программу для скрытой установки вредоносного ПО на компьютер жертвы).

Вымогатель использует известное программное обеспечение с открытым кодом под названием DiskCryptor для шифрования дисков жертвы. Экран сообщения о блокировке, который видит пользователь, почти идентичен экранам блокировки Petya и NotPetya. Тем не менее, это единственное сходство, которое мы наблюдали до сих пор между двумя зловредами, во всех других аспектах BadRabbit — совершенно новый и уникальный вид вымогателя.

После успешного заражения вымогатель создает уникальный ключ для каждой жертвы, который виден в файле READ ME.txt, там же указан сайт оплаты, размещенный в Tor.


При вводе пользовательского ключа на сайте оплаты каждый пользователь получает уникальный биткойн-кошелек, на который просят перевести 0,05 биткоина.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru