



В Windows 10 Fall Creators внедрили защиту от шифровальщиков

В Windows 10 Fall Creators внедрили защиту от шифровальщиков

В Windows 10 Fall Creators внедрили защиту от шифровальщиков

Обновление Windows 10 Fall Creators содержит функцию безопасности, которая поможет пользователям защититься от вредоносов-шифровальщиков.

Ранее мы уже писали о планах Microsoft внедрить функцию под названием Controlled folder access («контролируемый доступ к директориям»). Принцип работы этой функции – разрешать доступ к контролируемым папкам только приложениям из белого списка.

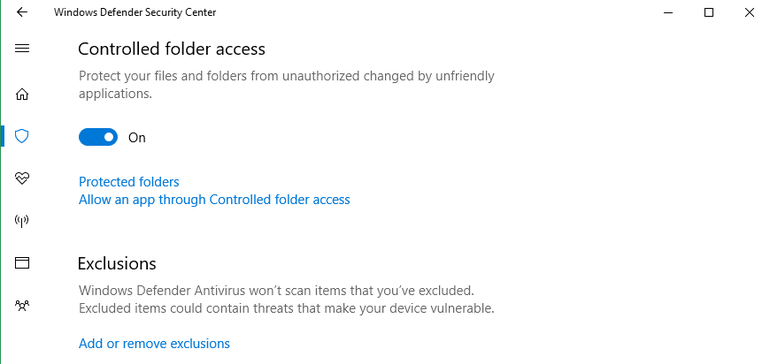
Пользователи могут включить Controlled folder access, тестируемую Microsoft с июля, через Windows Defender Security Center, нажав на значок щита и переключившись на «Controlled folder access». Функция защищает системные папки Windows а такие папки по умолчанию, как Документы, Изображения, Видео и Рабочий стол.

Можно также добавлять другие папки и диски в настройках защиты от вирусов и угроз. На изображении ниже отражено, как включить Controlled folder access:

Controlled folder access будет выдавать предупреждение каждый раз, когда приложение не из белого списка пытается получить доступ или изменить файлы в контролируемой папке. Предприятиям стоит пока с осторожностью подходить к использованию Controlled folder access, так как это новая функция, она может блокировать работу легитимных приложений.

Microsoft предлагает администраторам запустить Controlled folder access в режиме аудита.

Microsoft автоматически разрешает определенному набору приложений, которые она считает надежными, доступ к контролируемым папкам. Администраторы могут использовать Windows Defender Security Center или групповые политики для добавления и удаления приложений, которые могут обращаться к файлам в этих папках.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru