



Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Исследователи Cisco Talos обнаружили российскую группу кибершпионов, атакующую пользователей с помощью фишинга, содержащего документы, ссылающиеся на конференцию НАТО по кибербезопасности.

Эксперты считают, что за атакой стоит российская группа APT28, также известная как Pawn Storm, Fancy Bear, Sofacy, Group 74, Sednit, Tsar Team и Strontium. Их целью являются люди, интересующиеся конференцией CyCon по кибербезопасности, организованной НАТО.

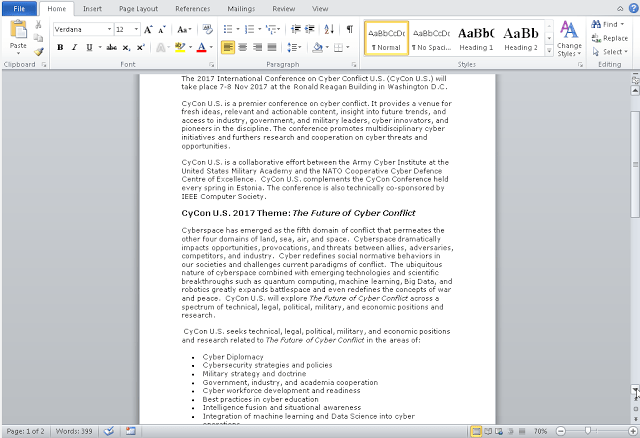
APT28, которые, как предполагают эксперты, спонсируются государством, использовали документы, содержащие контент, скопированный с официального сайта CyCon в качестве приманки. Злоумышленники явно атаковали экспертов в области кибербезопасности.

«Нам удалось обнаружить новую вредоносную кампанию группы APT28. Интересно, что документ, использующийся в качестве приманки, является поддельным флаером, связанным с конференцией по кибербезопасности CyCon, организованной НАТО. Из-за характера этого документа мы предполагаем, что эта кампания нацелена на людей, интересующихся кибербезопасностью», - говорится в отчете, опубликованном Cisco Talos.

Методика использования конференций по кибербезопасности в качестве приманки в операциях киберпреступников хорошо известна, другие хакеры в прошлом использовали такую же тактику. В прошлом году китайская кибер-шпионская группа, известная как Lotus Blossom, пыталась атаковать пользователей с помощью поддельного приглашения на саммит по кибербезопасности от Palo Alto Networks.

В последней кампании злоумышленники не использовали уязвимости нулевого дня, они полагались на документы Office, содержащие сценарии VBA, используемые для доставки нового варианта Seduploader (также известного как бэкдор GAMEFISH, Sednit, JHUHUGIT и Sofacy).

Seduploader также использовался и в других атаках против НАТО. По словам экспертов, вредонос Seduploader много лет использовался группой APT28, состоит он из двух файлов: дроппера и самой вредоносной нагрузки.

Информация об обнаруженной атаке была опубликована на сайте центра киберзащиты НАТО:

«Информация с нашего сайта была использована с целью заражения пользователей вредоносной программой. Это тот тип атак, когда легитимная информация используется для привлечения внимания жертв».

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru