



Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

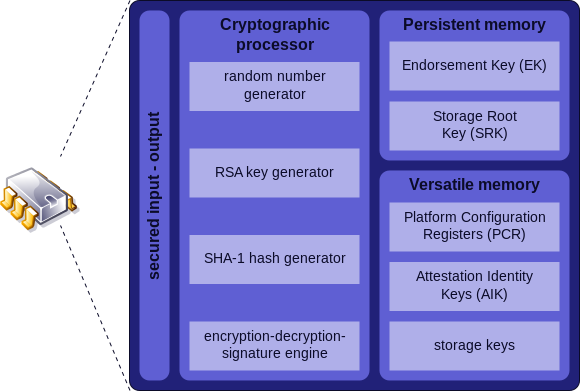
Чипсеты Infineon TPM, которые поставляются со многими современными материнскими платами, генерируют небезопасные ключи шифрования RSA, это делает устройства уязвимыми для атаки. Trusted Platform Module (TPM) является международным стандартом для криптопроцессоров, используемых для хранения критически важных данных, таких как пароли, сертификаты и ключи шифрования.

Согласно официальному сообщению, опубликованному Infineon на прошлой неделе, уязвимость в прошивке Infineon TPM затрагивает только основанные на версиях TCG 1.2 и 2.0 семейства. Infineon выпустила обновление прошивки и отправила обновление производителям материнских плат, которые теперь работают над интеграцией обновления прошивки Infineon TPM во все свои продукты.

TPM обычно используются в бизнес-ноутбуках, маршрутизаторах и IoT-устройствах. К числу известных производителей относятся Acer, ASUS, Fujitsu, HP, Lenovo, LG, Samsung, Toshiba.

HP, Fujitsu и Lenovo работают над выпуском обновлений прошивки, они также опубликовали список затронутых продуктов, использующих Infineon TPM. А Microsoft и Google выпустили обновления, которые затрудняют использование этой бреши.

Кроме того, Google также опубликовала список затронутых хромбуков (Chromebook), параллельно выпустив Chrome OS M60.

«На данный момент эксплуатация этой уязвимости – сложное мероприятие. Несмотря на то, что возможны таргетированные атаки, вряд ли эта проблема будет масштабной», - утверждает Google.

До тех пор, пока производители материнских плат не выпустят обновление прошивки, общая рекомендация заключается в том, чтобы перевести критические операции обработки данных на устройства с обновленной прошивкой или устройства, не затронутые этой уязвимостью.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru