



Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Исследователи SEC Consult предупреждают всех пользователей Outlook об обнаружении ошибки в программном обеспечении Microsoft, из-за которой зашифрованные сообщения отправляться с прикрепленными незашифрованными версиями.

Проще говоря, злоумышленник может просто прочитать незашифрованную прикрепленную копию из-за этой ошибки в программном коде.

Ошибка возникает, когда пользователи Outlook применяют S/MIME для шифрования сообщений. После отправки сообщения программное обеспечение уведомляет о том, что оно было доставлено в зашифрованном виде, и оно действительно зашифровано, если посмотреть его в папке «Отправленные». Однако вложение, прикрепляемое к нему является легко читаемой версией того же письма.

«Получилось так, что мы случайно наткнулись на эту уязвимость. Просто было очень странно наблюдать содержимое зашифрованных S/MIME сообщений в Outlook Web Access», - говорят эксперты SEC.

Существуют и другие нюансы, зависящие от того, как настроен Outlook. Если вы используете Outlook с Exchange, тогда нежелательный текст отправляется только одному получателю и не может быть перенаправлен.

Но если вы используете Outlook с SMTP, то информация попадет не только получателю, но и всем почтовым серверам по пути. Такая ситуация представляет больший риск для конфиденциальности.

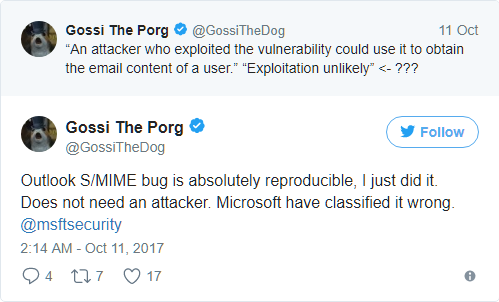
Microsoft заявила, что представляет «маловероятной» использование этой уязвимости в реальных атаках. Однако некоторые специалисты не согласны с этим мнением.

Несмотря на это, Microsoft исправила эту проблему с выпуском октябрьских патчей, поэтому рекомендуется установить их как можно скорее.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru