



Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Ошибка в Outlook позволяет прочитать зашифрованные сообщения

Исследователи SEC Consult предупреждают всех пользователей Outlook об обнаружении ошибки в программном обеспечении Microsoft, из-за которой зашифрованные сообщения отправляться с прикрепленными незашифрованными версиями.

Проще говоря, злоумышленник может просто прочитать незашифрованную прикрепленную копию из-за этой ошибки в программном коде.

Ошибка возникает, когда пользователи Outlook применяют S/MIME для шифрования сообщений. После отправки сообщения программное обеспечение уведомляет о том, что оно было доставлено в зашифрованном виде, и оно действительно зашифровано, если посмотреть его в папке «Отправленные». Однако вложение, прикрепляемое к нему является легко читаемой версией того же письма.

«Получилось так, что мы случайно наткнулись на эту уязвимость. Просто было очень странно наблюдать содержимое зашифрованных S/MIME сообщений в Outlook Web Access», - говорят эксперты SEC.

Существуют и другие нюансы, зависящие от того, как настроен Outlook. Если вы используете Outlook с Exchange, тогда нежелательный текст отправляется только одному получателю и не может быть перенаправлен.

Но если вы используете Outlook с SMTP, то информация попадет не только получателю, но и всем почтовым серверам по пути. Такая ситуация представляет больший риск для конфиденциальности.

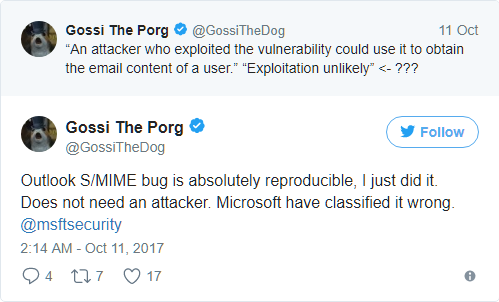
Microsoft заявила, что представляет «маловероятной» использование этой уязвимости в реальных атаках. Однако некоторые специалисты не согласны с этим мнением.

Несмотря на это, Microsoft исправила эту проблему с выпуском октябрьских патчей, поэтому рекомендуется установить их как можно скорее.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru