



Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Внимание экспертов из Palo Alto Networks привлекла новая вредоносная кампания, запущенная APT-группой OilRig против организации в правительстве Объединенных Арабских Эмиратов (ОАЭ). Считается, что группа хакеров OilRig, существующая примерно с 2015 года, связана с Ираном.

Исследователи некоторое время наблюдали за группой и отмечали атаки на правительственные и финансовые учреждения, а также на технологические компании в Саудовской Аравии, Израиле, Объединенных Арабских Эмиратах, Соединенных Штатах и Турции.

Название OilRig группа получила от Palo Alto Networks, которая таким образом идентифицировала хакеров, использующих вредоносные электронные таблицы Microsoft Excel, отслеживаемые как Clayslide, и бэкдор под названием Helminth.

В июле 2017 года OilRig начали использовать новый вид бэкдора, получивший название ISMAgent. Он был основан на трояне удаленного доступа ISMAgent.

А в августе этого года специалисты отметили, что группа перешла на использование еще более новой вредоносной программы – ISMInjector.

«Как следует из названия, ISMInjector представляет собой троян, отвечающий за инъекцию вредоносного кода в другой процесс. Пейлоад, встроенный в образец ISMInjector, является вариантом бэкдора ISMAgent», - говорится в отчете, опубликованном PaloAlto Networks.

Инструмент ISMInjector имеет модульную архитектуру и использует сложные методы антианализа, к которым ранее группа OilRig не прибегала.

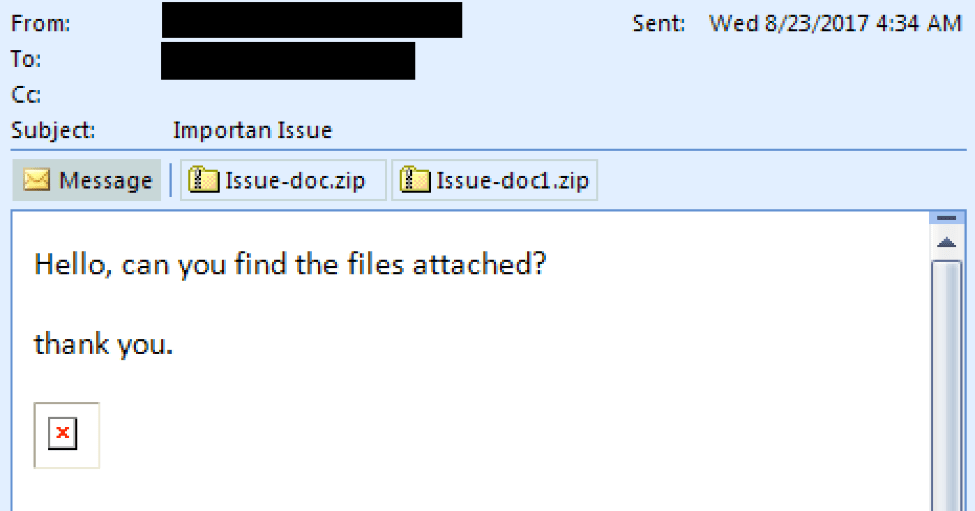
В атаке против правительства ОАЭ хакеры OilRig доставляли свою вредоносную программу при помощи фишинговых писем с темой «Важная проблема» («Important Issue»). Интересным моментом этой атаки является использование домена организации, чьи учетные данные были получены в ходе предыдущей атаки.

«Строка в заголовке дает понять, что OilRig, скорее всего, использовали Outlook Web Access (OWA) организации для отправки вредоносного письма с помощью Firefox 36», - продолжают эксперты.

Подпишитесь на новости

Цифровой профиль россиян узнает о судимости, больничных и наследстве

Правительство заметно расширило эксперимент по созданию цифрового профиля граждан и организаций. Теперь в электронном обмене смогут участвовать новые компании и учреждения, а перечень доступных сведений пополнится данными об образовании, судимости, кредитах, наследстве и даже тракторах.

Изменения закреплены в постановлении правительства, опубликованном на официальном портале правовых актов.

Сам эксперимент проводится с июля 2019 года и должен упростить обмен информацией между гражданами, банками и государственными органами (в частности, при оказании финансовых услуг).

К проекту присоединятся «Дом.рф», Федеральная нотариальная палата, «Интерфакс», АО «Электронный паспорт», ломбарды, кредитные и сельскохозяйственные потребительские кооперативы, а также организаторы торгов на товарных и финансовых рынках.

Расширился и набор сведений. Через систему смогут передаваться данные о дипломах, обучении, зачислении в вузы, студенческих билетах и волонтёрской деятельности. В перечень также вошли сведения о судимости, уголовном преследовании и розыске, электронных больничных, банкротстве, правах на наследство и залоге движимого имущества.

Финансовый блок пополнят данные о праве на материнский капитал и остатке его средств, а также о кредитах, выданных по льготным ипотечным программам. Транспортный — выписки из реестра автомобилей, сведения об электронных ПТС, уплате утильсбора, таможенных ограничениях, тракторах и других самоходных машинах.

Кроме того, обмен охватит сведения о видах на жительство и разрешениях на временное проживание иностранцев, а также о зарегистрированных результатах интеллектуальной деятельности и действующих исключительных правах.

Цифровой профиль задумывался как способ избавить граждан от бесконечного перекладывания справок между ведомствами и банками. Теперь он действительно будет знать почти всё необходимое.

RSS: Новости на портале Anti-Malware.ru