



Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

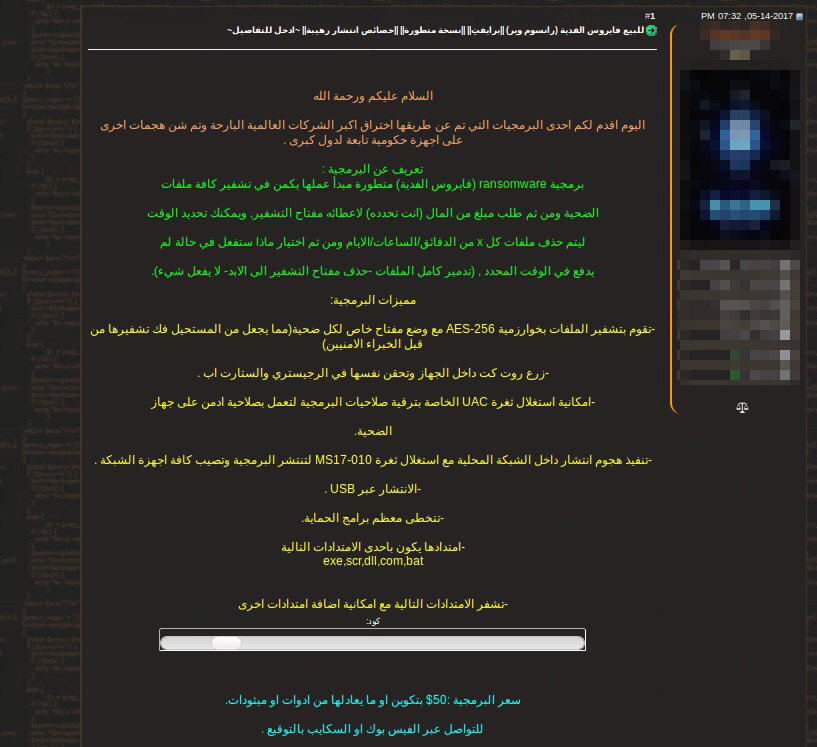
Исследователи Trend Micro наткнулись на одно из рекламных объявлений на арабоязычном хакерском форуме, предлагающее купить пожизненную лицензию на обновляемые варианты вымогателя WannaCry всего за 50 долларов.

Относительно низкая цена WannaCry также отражает еще один уникальный аспект ближневосточного и североафриканского хакерского «братства». В отличие от рынков в России и Северной Америке, например, где киберпреступники стремятся получить прибыль, хакерская среда на Ближнем Востоке и в Северной Африке – целая культура, идеология.

Вредоносные программы вроде троянов удаленного доступа, клавиатурных шпионов и инструментов распространения спама отдаются на таких рынках почти даром. Более того, участники хакерских форумов сотрудничают, например, планируя совместные DDoS-атаки и взломы сайтов.

Рисунок 1. Реклама вымогателя WannaCry на арабоязычном хакерском форуме

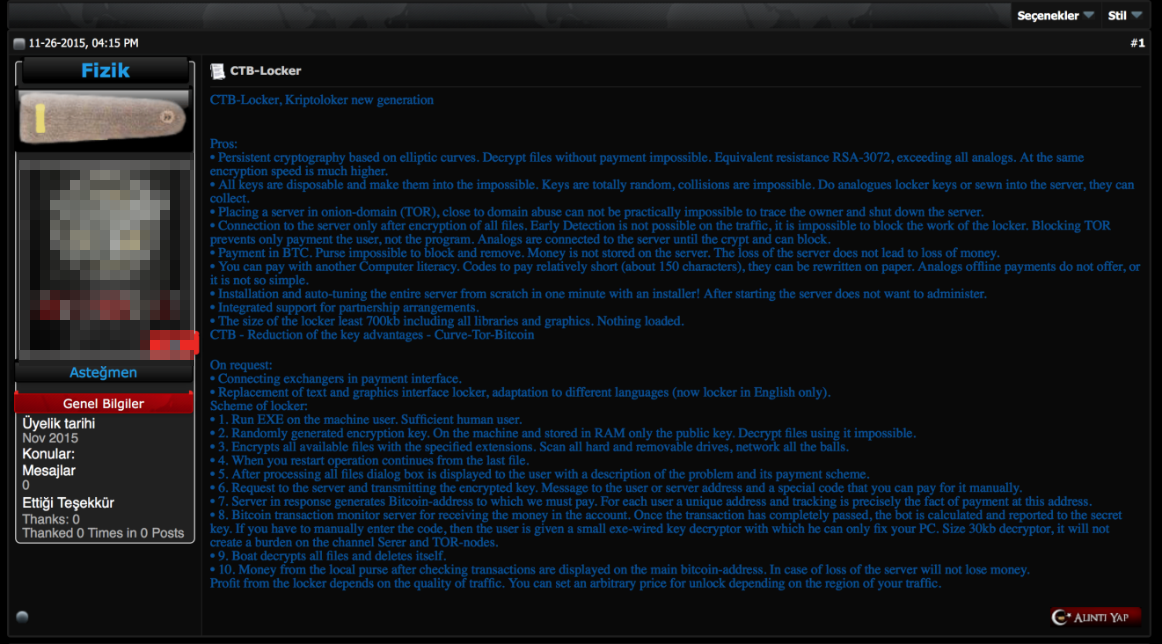
Другие вымогатели также продаются на таких подпольных форумах. Например, эксперты наблюдали продажу CTB-Locker (он же Critroni и Curve-Tor-Bitcoin) на турецком форуме российским киберпреступником под именем Fizik.

Здесь прослеживается еще одна тенденция – российские киберпреступники иногда продают свои товары на ближневосточных и североафриканских хакерских форумах. Более того, иногда оттуда даже нанимают программистов и разработчиков.

Рисунок 2. Реклама Fizik’а на турецком хакерском форуме

Специалисты Trend Micro также опубликовали свои исследования киберпреступных торговых площадок, где анализируются такие вещи, как средние цены на хакерских форумах и перспективы регионов на карте киберпреступности.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru