



Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Исследователи рассказали об атаке на почтовые учетные записи Office 365 Exchange Online, получившей имя KnockKnock. Целью злоумышленников являются организации в области производства, финансовых услуг, здравоохранения, потребительских товаров и государственный сектор США. В основном пострадали корпоративные email-аккаунты, которым не хватало настроенных политик безопасности.

Вредоносная кампания, о которой идет речь, основана на уникальной стратегии атаки на административные учетные записи, обычно используемые для интеграции корпоративных почтовых систем с программным обеспечением для автоматизации сбыта и продаж. Уникальность таких учетных записей в том, что они не привязаны к конкретному человеку, и требуют автоматического использования, как следствие, отличаются отсутствием защиты политиками безопасности, такими, например, как многофакторная аутентификация (MFA).

После получения доступа к корпоративной учетной записи Office 365 KnockKnock извлекает любые данные, находящиеся в папке «Входящие», создает новое правило и инициирует фишинг-атаку с целью распространения заражения в рамках одного предприятия.

Основная часть активности кампании KnockKnock пришлась на летние месяцы, примечательно, что вместо большого охвата множества целей киберпреступники сфокусировались на таргетированных, точечных атаках. Каждая атака пыталась получить контроль лишь над пятью адресами электронной почты.

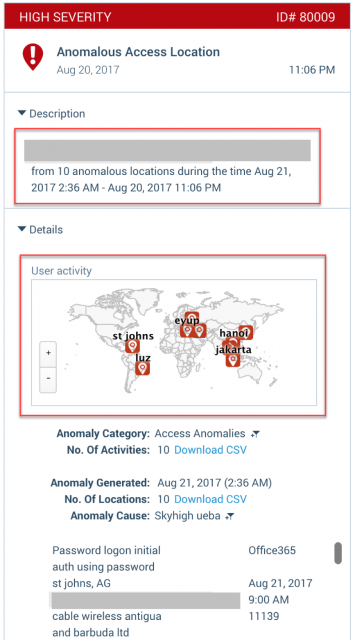
Экспертам из Skyhigh удалось обнаружить эта атаки благодаря поведенческим алгоритмам, проанализированным их системами машинного обучения. В этом анализе была отражена следующая схема атак:

  • Хакеры использовали 63 сети и 83 IP-адреса для проведения своих атак.
  • Примерно 90 процентов попыток входа в систему поступали из Китая. Остальные были зафиксированы из России, Бразилии, США, Аргентины и еще 11 стран.
  • Атаковали отделы, связанные с инфраструктурой и IoT на крупных предприятиях, в таких отраслях, как производство, финансовые услуги, здравоохранение, потребительские товары, а также государственный сектор США.
  • Почти все пострадавшие учетные записи не принадлежали конкретному лицу, а были автоматизированы.
Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru