



Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Компания Imperva опубликовала отчет, в котором отчетливо видно увеличение числа DDoS-атак за второй квартал 2017 года. По словам компании, более 75% целей были поражены повторно, когда в 2016 году этот показатель составлял лишь 43,2%.

«Мы увидели увеличение числа повторных атак прикладного уровня. В общей сложности 75,8 процента атакованных сайтов пострадали от повторных нападений, что является самым большим показателем, отмеченным нами за последнее время», - говорится в отчете.

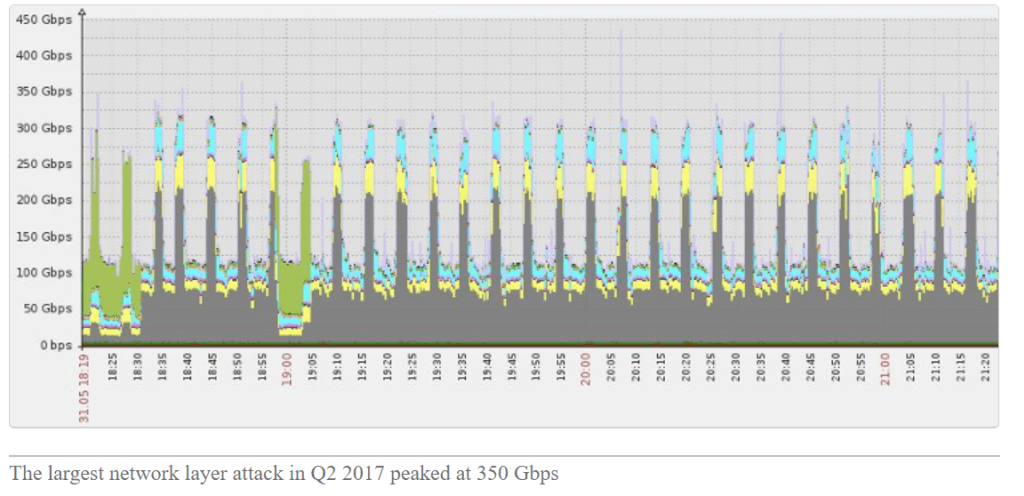
Во втором квартале 2017 года исследователи наблюдали в неделю 973 атаки прикладного уровня, а самая большая атака достигла в пике 350 Гбит/с.

Также эксперты отметили увеличение количества сложных атак, например, многовекторные DDoS-атаки составили 40,5% от общего числа, в прошлом квартале было 29%. Примечательно, что наблюдались в основном короткие атаки, 91,7% длились менее часа. Сама продолжительная атака во втором квартале длилась более 147 часов.

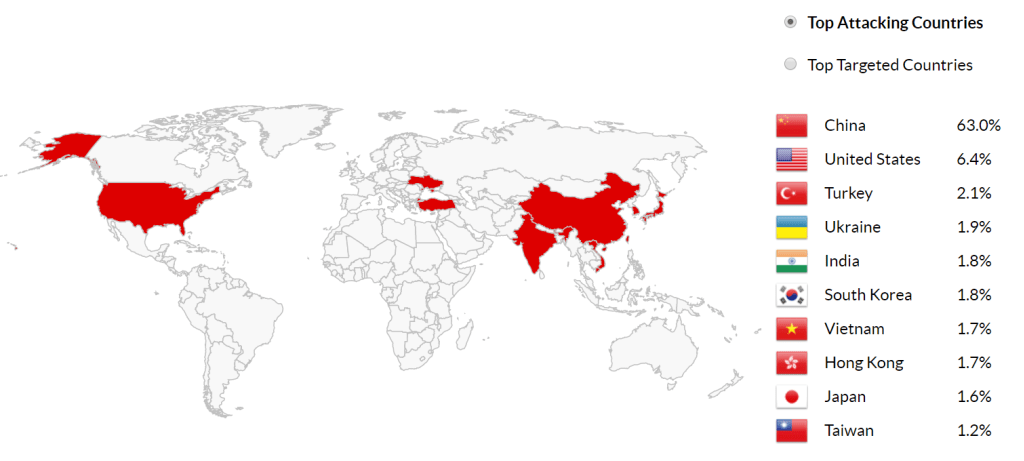
Наиболее атакуемой страной по данным отчета выступает США, 79,7% всех атак были направлены против этой страны, а Китай наоборот оказался самой атакующей страной.

«Китай ответственен за 63 процента всех обнаруженных DDoS-атак» - подчеркивают эксперты.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru