



Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Компания Imperva опубликовала отчет, в котором отчетливо видно увеличение числа DDoS-атак за второй квартал 2017 года. По словам компании, более 75% целей были поражены повторно, когда в 2016 году этот показатель составлял лишь 43,2%.

«Мы увидели увеличение числа повторных атак прикладного уровня. В общей сложности 75,8 процента атакованных сайтов пострадали от повторных нападений, что является самым большим показателем, отмеченным нами за последнее время», - говорится в отчете.

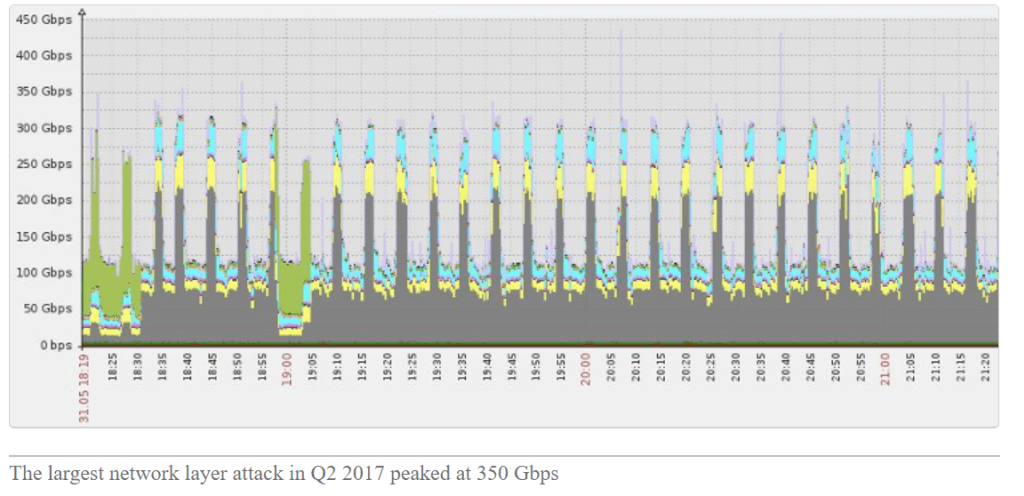
Во втором квартале 2017 года исследователи наблюдали в неделю 973 атаки прикладного уровня, а самая большая атака достигла в пике 350 Гбит/с.

Также эксперты отметили увеличение количества сложных атак, например, многовекторные DDoS-атаки составили 40,5% от общего числа, в прошлом квартале было 29%. Примечательно, что наблюдались в основном короткие атаки, 91,7% длились менее часа. Сама продолжительная атака во втором квартале длилась более 147 часов.

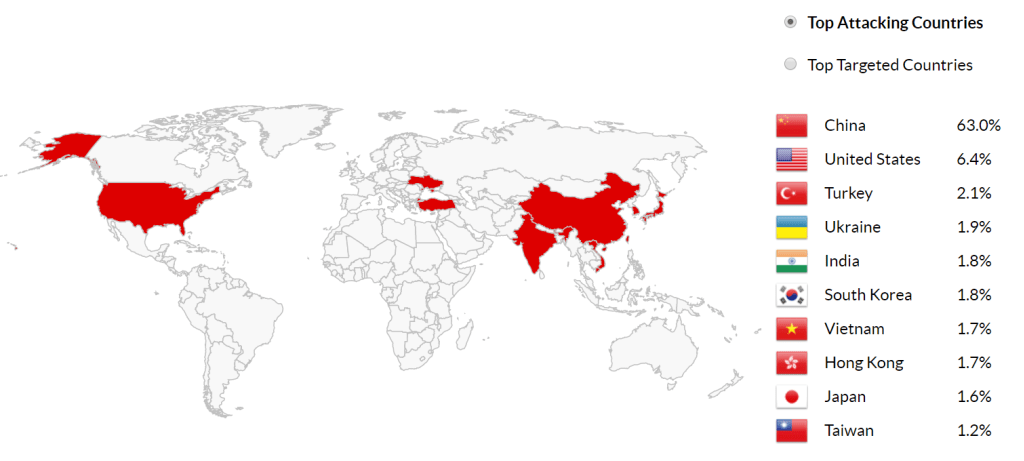
Наиболее атакуемой страной по данным отчета выступает США, 79,7% всех атак были направлены против этой страны, а Китай наоборот оказался самой атакующей страной.

«Китай ответственен за 63 процента всех обнаруженных DDoS-атак» - подчеркивают эксперты.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru