



Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Imperva: Более 75% жертв DDoS-атак были атакованы повторно

Компания Imperva опубликовала отчет, в котором отчетливо видно увеличение числа DDoS-атак за второй квартал 2017 года. По словам компании, более 75% целей были поражены повторно, когда в 2016 году этот показатель составлял лишь 43,2%.

«Мы увидели увеличение числа повторных атак прикладного уровня. В общей сложности 75,8 процента атакованных сайтов пострадали от повторных нападений, что является самым большим показателем, отмеченным нами за последнее время», - говорится в отчете.

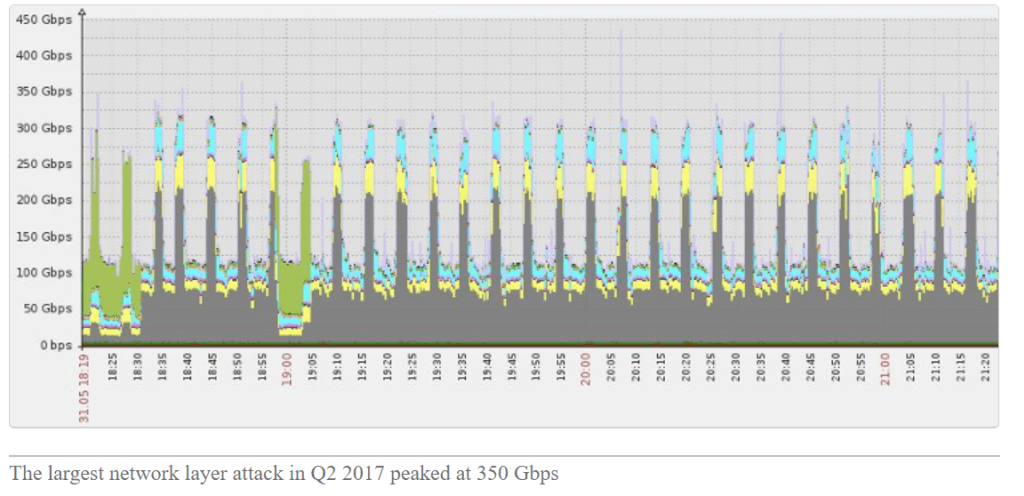
Во втором квартале 2017 года исследователи наблюдали в неделю 973 атаки прикладного уровня, а самая большая атака достигла в пике 350 Гбит/с.

Также эксперты отметили увеличение количества сложных атак, например, многовекторные DDoS-атаки составили 40,5% от общего числа, в прошлом квартале было 29%. Примечательно, что наблюдались в основном короткие атаки, 91,7% длились менее часа. Сама продолжительная атака во втором квартале длилась более 147 часов.

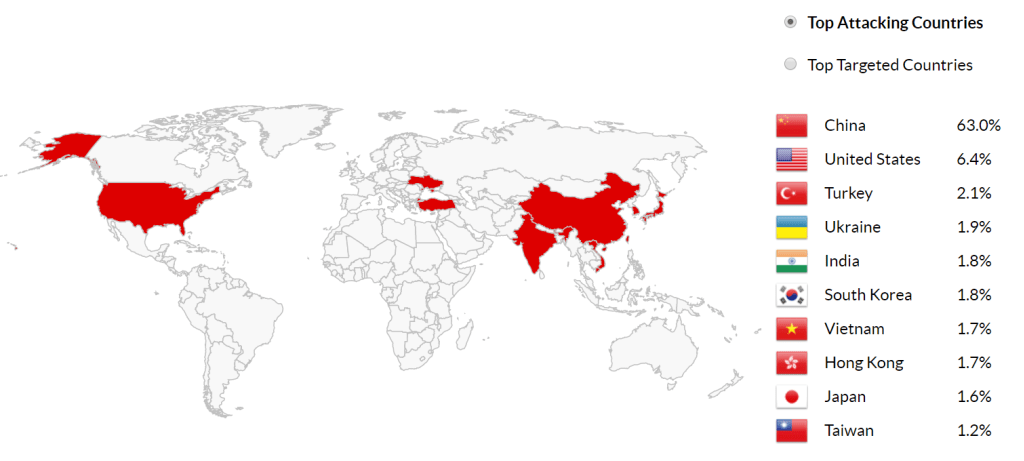
Наиболее атакуемой страной по данным отчета выступает США, 79,7% всех атак были направлены против этой страны, а Китай наоборот оказался самой атакующей страной.

«Китай ответственен за 63 процента всех обнаруженных DDoS-атак» - подчеркивают эксперты.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru