



Кибератаки фиксируются на почти 40% компьютеров АСУ

Кибератаки фиксируются на почти 40% компьютеров АСУ

Кибератаки фиксируются на почти 40% компьютеров АСУ

В первой половине 2017 года «Лаборатория Касперского» зафиксировала и предотвратила заражение на 37.6% компьютеров, относящихся к технологической инфраструктуре организаций. По сравнению со вторым полугодием 2016 года этот показатель снизился на 1.6 п.п.

В России процент компьютеров автоматизированных систем управления (АСУ), столкнувшихся с кибератаками, оказался несколько выше и составил 42.9%, что на 0.5 п.п. выше прошлогоднего показателя. Наиболее неблагоприятная ситуация наблюдается во Вьетнаме, Алжире и Марокко – в этих странах доля атакованных систем доходила до 71%. 

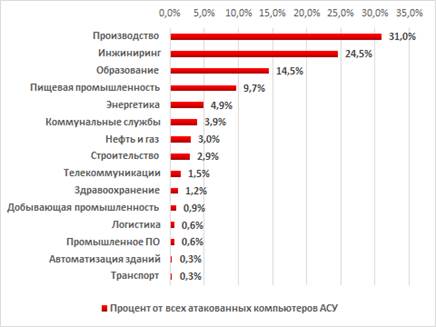
Такие данные были представлены специалистами ICS CERT «Лаборатории Касперского» на V международной конференции «Промышленная кибербезопасность: на страже технического прогресса» в Санкт-Петербурге. Около трети от общего числа атакованных компьютеров пришлось на долю производственных компаний (31%).


Распределение атакованных компьютеров автоматизированных систем управления (АСУ) по индустриям, весь мир, первое полугодие 2017 

Распределение атакованных компьютеров автоматизированных систем управления (АСУ) по индустриям, весь мир, первое полугодие 2017


Интернет остается основным источником заражения компьютеров технологической инфраструктуры организаций. Загрузка вредоносного ПО из всемирной сети и доступ к известным вредоносным и фишинговым веб-ресурсам в первом полугодии 2017 года были заблокированы на 20,4% компьютеров АСУ в мире. В России – на 25%. Столь высокие показатели обусловлены интеграцией корпоративной и технологической сетей, возможностью ограниченного доступа к Интернету из технологической сети, в том числе через сети мобильных операторов. 

В подавляющем большинстве случаев попытки заражения компьютеров технологической инфраструктуры организаций носят случайный характер. Именно поэтому обнаруженное специалистами ICS CERT «Лаборатории Касперского» вредоносное ПО чаще всего не содержит функций, специфичных для атак на системы промышленной автоматизации. Однако даже случайные заражения могут приводить к весьма серьезным последствиям: доказательство тому – эпидемия шифровальщика WannaCry и атаки ExPetr.

По данным ICS CERT «Лаборатории Касперского», в первой половине этого года шифровальщики атаковали по меньшей мере 0,5% компьютеров технологической инфраструктуры организаций. В России этот показатель снова оказался выше (0,8%), а сама страна вошла в первую десятку рейтинга государств, где компьютеры АСУ в наибольшей степени были подвержены атакам программ-шифровальщиков. Первые места в этом списке заняли Украина (1,33%), Малайзия (1,31%) и Дания (1,12%). Наибольший ущерб промышленным компаниям нанес нашумевший WannaCry – на его долю пришлось более 13% от всех атакованных шифровальщиками компьютеров технологической инфраструктуры организаций. Жертвами оказались компании, занимающиеся различными видами производства, нефтеперерабатывающие заводы, объекты городской инфраструктуры и энергосети. Среди атакованных другим нашумевшим шифровальщиком ExPetr предприятий по меньшей мере 50% заняты в производстве и нефтегазовой промышленности.  

«События первого полугодия 2017 года показали, насколько слабо защищены промышленные системы автоматизации: множество организаций пострадало вследствие случайных заражений и атак, изначально нацеленных на домашних пользователей и офисные сети. В этом смысле показательны атаки шифровальщиков WannaCry и ExPetr. Они привели к массовым остановкам технологических процессов на промышленных предприятиях по всему миру, сбоям логистики, вынужденным перерывам в работе медицинских учреждений. Боюсь, что результаты таких атак могут спровоцировать злоумышленников на дальнейшие действия. Мы уже опоздали со своевременным принятием защитных мер. Похоже, нам всем в ближайшие годы придется заниматься «тушением пожаров». Очень хочется верить, что только в переносном смысле этих слов», – подчеркивает Евгений Гончаров, руководитель ICS CERT «Лаборатории Касперского».

Для защиты от киберинцидентов специалистам по информационной безопасности важно знать актуальный ландшафт угроз, наиболее эффективные методы обеспечения защиты и оценивать возможные риски. А сотрудникам предприятия важно знать о потенциальных опасностях и соблюдать все необходимые меры предосторожности.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru