



Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

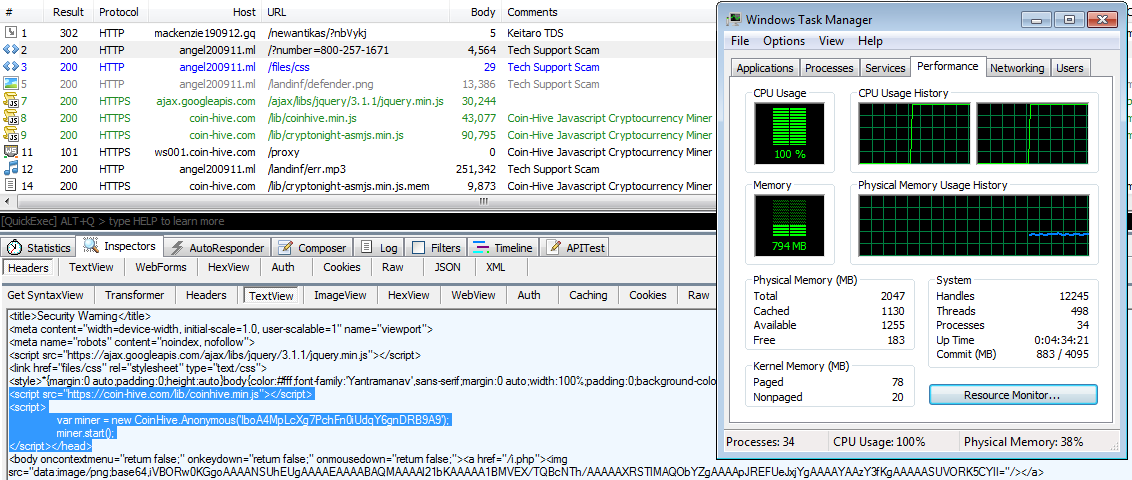
Coinhive стремительно набирает популярность среди авторов вредоносных программ. Coinhive – инструмент, представляющий собой библиотеку JavaScript, которую владельцы веб-сайтов могут загружать на свои ресурсы. Когда пользователи обращаются к таким сайтам, Coinhive начинает майнить Monero, используя ресурсы ЦП пользователя.

В настоящее время Coinhive позиционируется как альтернатива рекламе – он позволяет владельцам веб-ресурсов зарабатывать, используя процессоры пользователей, при этом избавляя посетителей от назойливой рекламы.

Эта оригинальная идея многих заинтересовала, например, владельцы The Pirate Bay через два дня после запуска Coinhive провели тестовые запуски, но решили отказаться от идеи из-за отрицательной обратной связи от пользователей.

Вполне естественно, что таким инструментом заинтересовались хакеры, за несколько дней, прошедших после запуска Coinhive, его успели внедрить в большое количество вредоносных программ.

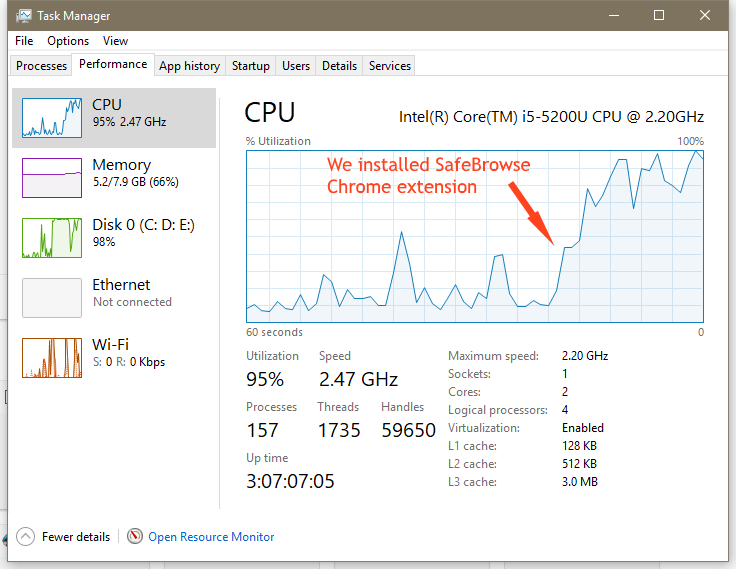
Именно этот инструмент был внедрен в популярное расширение для Chrome SafeBrowse.

Затем эксперты отметили появление Coinhive в доменах вроде «twitter.com.com», рассчитанных на то, что пользователи ошибутся при вводе URL-адреса Twitter. Даже если пользователь сразу обнаружит, что попал не на тот сайт и покинет его, этого будет достаточно для того, чтобы владелец сайта получил прибыль.

После этого исследователи в области безопасности обнаружили взломанные сайты, где злоумышленники модифицировали исходный код и загружали майнер Coinhive. В основном это были сайты сайты WordPress и Magento.

Кроме того, эксперты наткнулись на внушительную группу хакеров, использующих скрипт Coinhive. Эта группа использует вредоносные рекламные объявления с перенаправлением пользователей на поддельные сайты технической поддержки.

Последний случай использования Coinhive во вредоносных целях был отмечен на днях экспертом, обнаружившим сайт, рекламирующий фальшивое обновление Java.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru