



Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Инструмент Coinhive пользуется большой популярностью у хакеров

Coinhive стремительно набирает популярность среди авторов вредоносных программ. Coinhive – инструмент, представляющий собой библиотеку JavaScript, которую владельцы веб-сайтов могут загружать на свои ресурсы. Когда пользователи обращаются к таким сайтам, Coinhive начинает майнить Monero, используя ресурсы ЦП пользователя.

В настоящее время Coinhive позиционируется как альтернатива рекламе – он позволяет владельцам веб-ресурсов зарабатывать, используя процессоры пользователей, при этом избавляя посетителей от назойливой рекламы.

Эта оригинальная идея многих заинтересовала, например, владельцы The Pirate Bay через два дня после запуска Coinhive провели тестовые запуски, но решили отказаться от идеи из-за отрицательной обратной связи от пользователей.

Вполне естественно, что таким инструментом заинтересовались хакеры, за несколько дней, прошедших после запуска Coinhive, его успели внедрить в большое количество вредоносных программ.

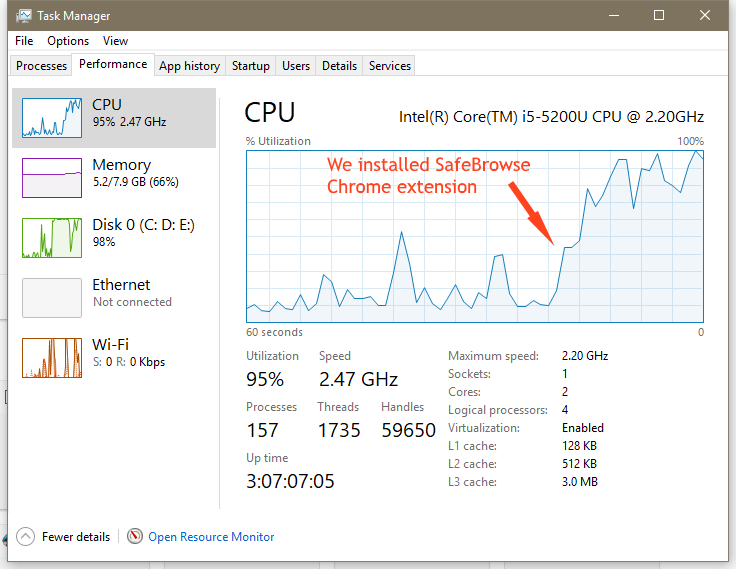
Именно этот инструмент был внедрен в популярное расширение для Chrome SafeBrowse.

Затем эксперты отметили появление Coinhive в доменах вроде «twitter.com.com», рассчитанных на то, что пользователи ошибутся при вводе URL-адреса Twitter. Даже если пользователь сразу обнаружит, что попал не на тот сайт и покинет его, этого будет достаточно для того, чтобы владелец сайта получил прибыль.

После этого исследователи в области безопасности обнаружили взломанные сайты, где злоумышленники модифицировали исходный код и загружали майнер Coinhive. В основном это были сайты сайты WordPress и Magento.

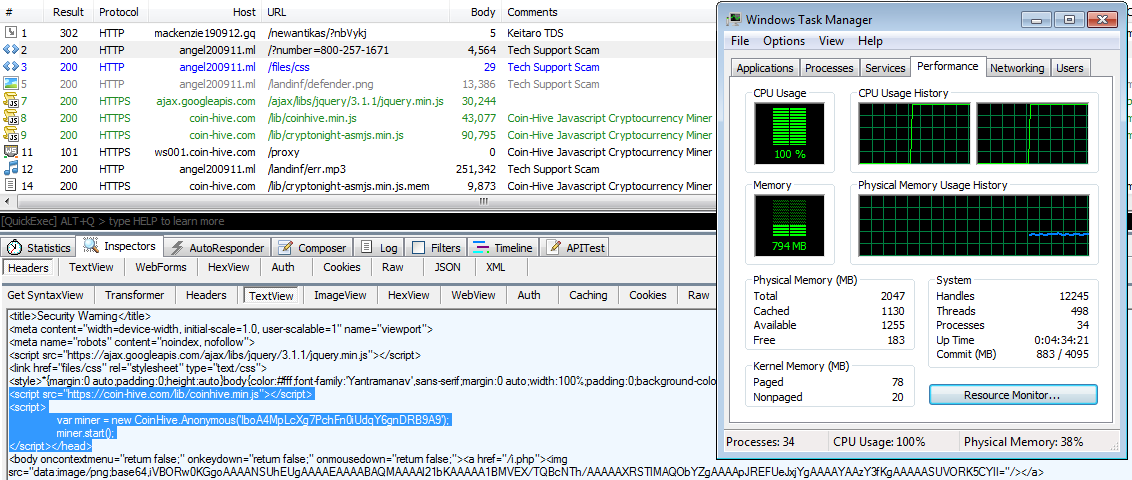
Кроме того, эксперты наткнулись на внушительную группу хакеров, использующих скрипт Coinhive. Эта группа использует вредоносные рекламные объявления с перенаправлением пользователей на поддельные сайты технической поддержки.

Последний случай использования Coinhive во вредоносных целях был отмечен на днях экспертом, обнаружившим сайт, рекламирующий фальшивое обновление Java.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru