



Adobe случайно рассекретила приватный PGP-ключ

Adobe случайно рассекретила приватный PGP-ключ

Adobe случайно рассекретила приватный PGP-ключ

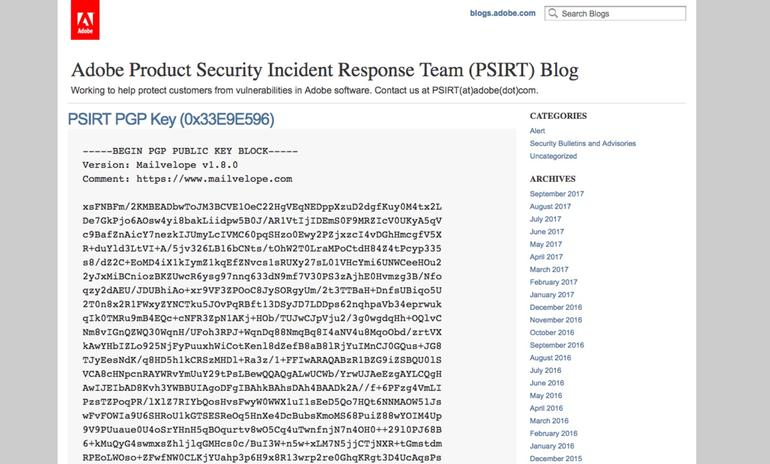
Компания Adobe стала участником конфуза, случайно разместив свой частный PGP-ключ в официальном блоге. На прошлой неделе команда Adobe по реагированию на инциденты с безопасностью (PSIRT) случайно опубликовала закрытый секретный ключ PGP в блоге. Это чревато тем, что злоумышленники могут выдать себя за компанию.

Впоследствии эта ошибка была исправлена, однако нашлись пользователи, успевшие сделать скриншот. Архивированную версию сообщения можно получить через Google Cache, где четко отображены как открытые, так и частные ключи PGP, созданные компанией.

PGP (Pretty Good Privacy) - библиотека функций, позволяющая выполнять операции шифрования и цифровой подписи сообщений, файлов и другой информации, представленной в электронном виде. Эта система часто используется для частной переписки с помощью электронной почты.

Если сделать закрытый ключ общедоступным, то рухнет вся система шифрования. Поскольку Adobe случайно опубликовала свой секретный ключ, конфиденциальные сообщения, предназначенные только для компании, могут быть дешифрованы кем угодно.

Ключ, конечно, был отозван, но инцидент получил определенную огласку.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru