



Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Эксперт Stormshield предупреждает о появлении нового варианта вымогателя Locky, для которого характерно расширение .ykcol, добавляемое к зашифрованным файлам. Некоторые ресурсы утверждают, что это вредонос Ykcol, однако эксперт подчеркнул, что это именно новый Locky.

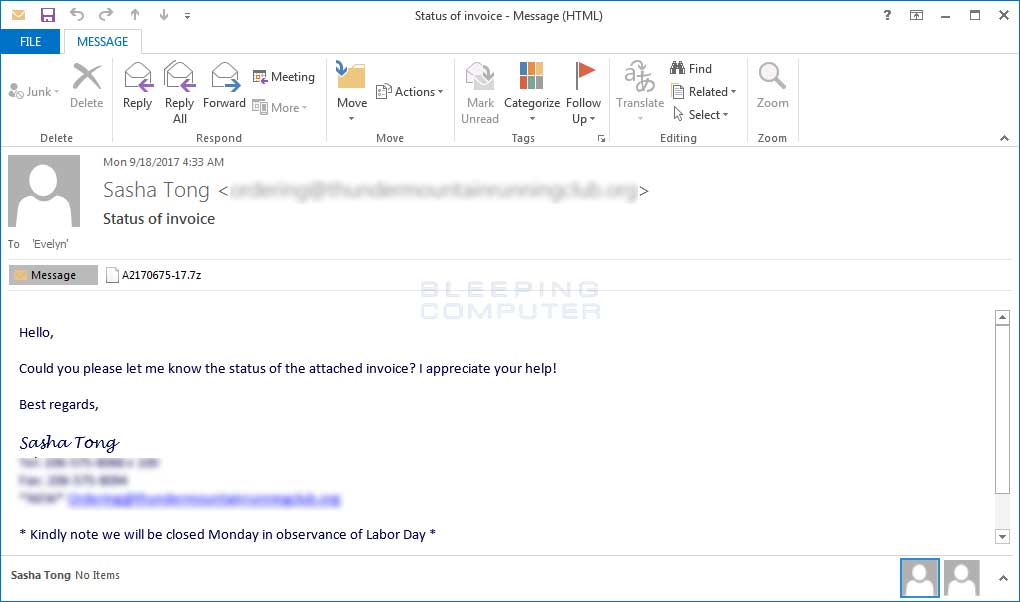
В настоящее время этот вариант Locky распространяется через спам-письма, содержащие вложения в формате 7zip или 7z. В этих архивах находится файл VBS, который при выполнении загрузит исполняемый файл Locky с удаленного сайта и запустит его.

Странно, что злоумышленники используют приложение 7z, учитывая, что многие получатели могут не иметь программного обеспечения, необходимого для его открытия. Вероятно, это делается для обхода более строгих фильтров, недавно установленных Gmail и другими почтовыми службами.

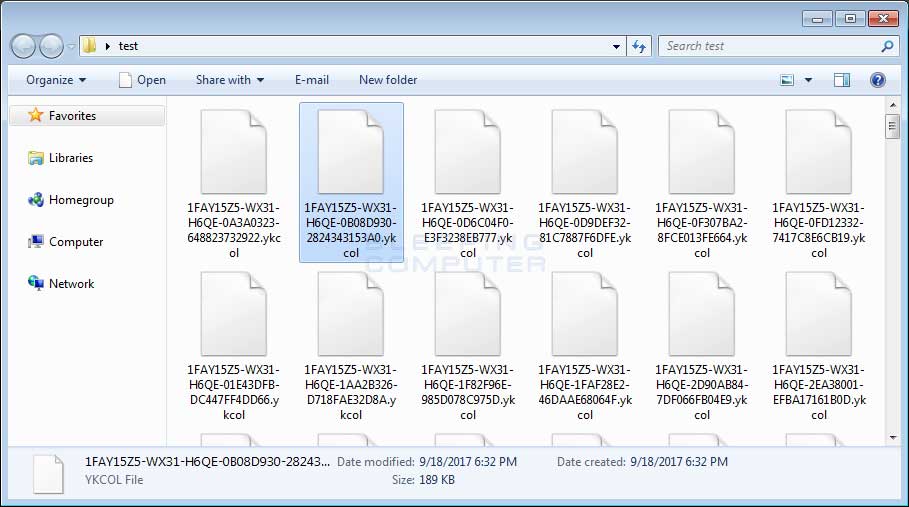
После того, как исполняемый файл вымогателя будет загружен и выполнен, он сканирует компьютер на наличие файлов и шифрует их. Этот вариант Locky меняет имя файла, добавляя затем расширение .ykcol. При переименовании файла он использует формат [первые_8_символов_ID]-[первые_4_символа_ID]-[следующие_4_символа_ID]-[4_произвольных_символа]-[12_ произвольных_символов].ykcol.

Это означает, что файл с именем 1.png будет зашифрован и назван «E87091F1-D24A-922B-00F6B112-72BB7EA6EADF.ykcol».

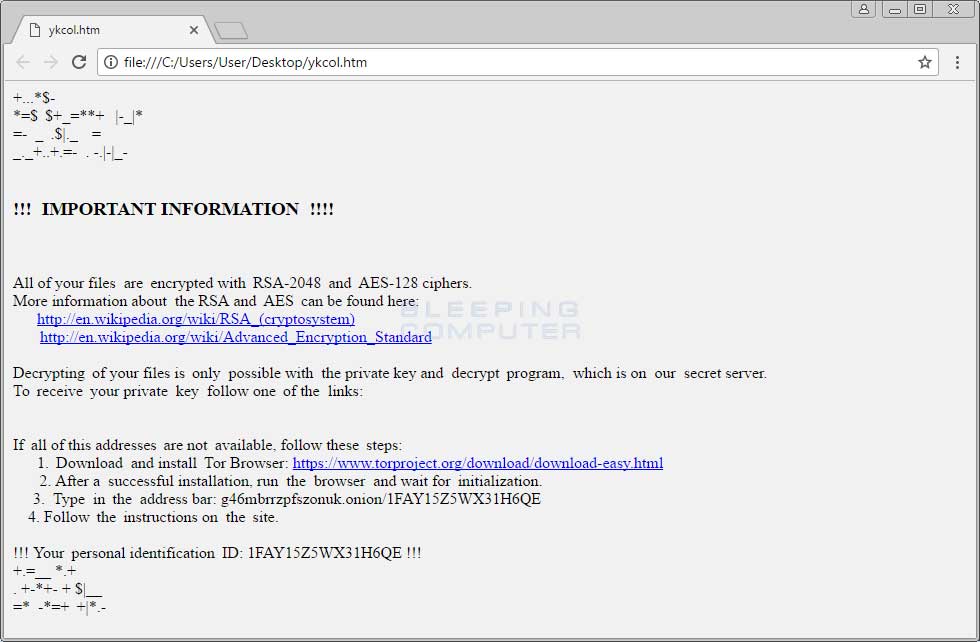
После того, как Locky завершит шифрование компьютера, он удалит загруженный исполняемый файл и затем отобразит информацию о выкупе, отображаемую посредством двух файлов ykcol.htm и ykcol.bmp.

К сожалению, в настоящее время невозможно дешифровать файлы .ykcol, зашифрованные Locky, поэтому в очередной раз напоминаем про необходимость резервного копирования важных данных.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru