



Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Эксперт Stormshield предупреждает о появлении нового варианта вымогателя Locky, для которого характерно расширение .ykcol, добавляемое к зашифрованным файлам. Некоторые ресурсы утверждают, что это вредонос Ykcol, однако эксперт подчеркнул, что это именно новый Locky.

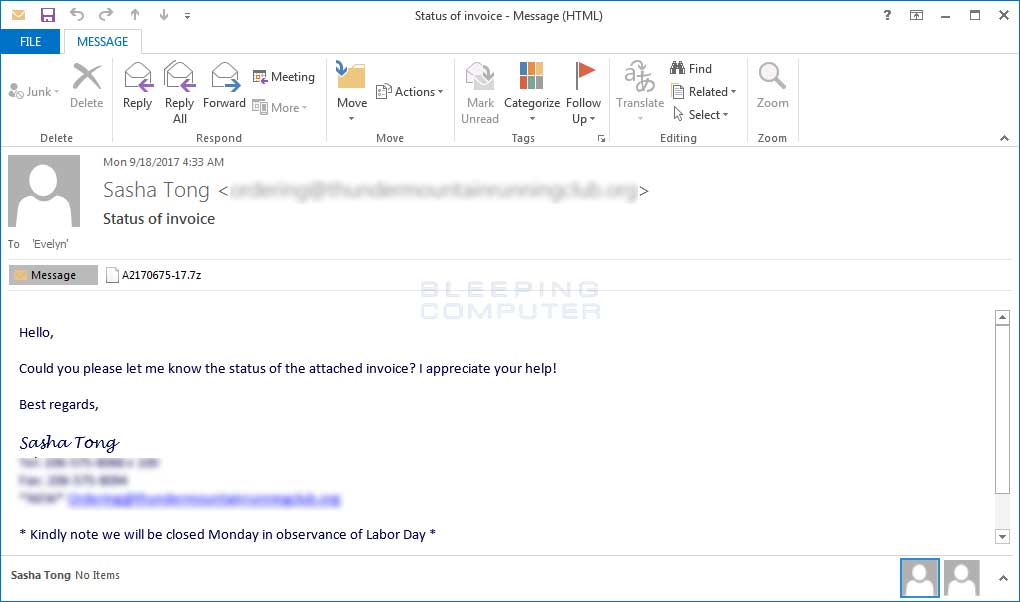
В настоящее время этот вариант Locky распространяется через спам-письма, содержащие вложения в формате 7zip или 7z. В этих архивах находится файл VBS, который при выполнении загрузит исполняемый файл Locky с удаленного сайта и запустит его.

Странно, что злоумышленники используют приложение 7z, учитывая, что многие получатели могут не иметь программного обеспечения, необходимого для его открытия. Вероятно, это делается для обхода более строгих фильтров, недавно установленных Gmail и другими почтовыми службами.

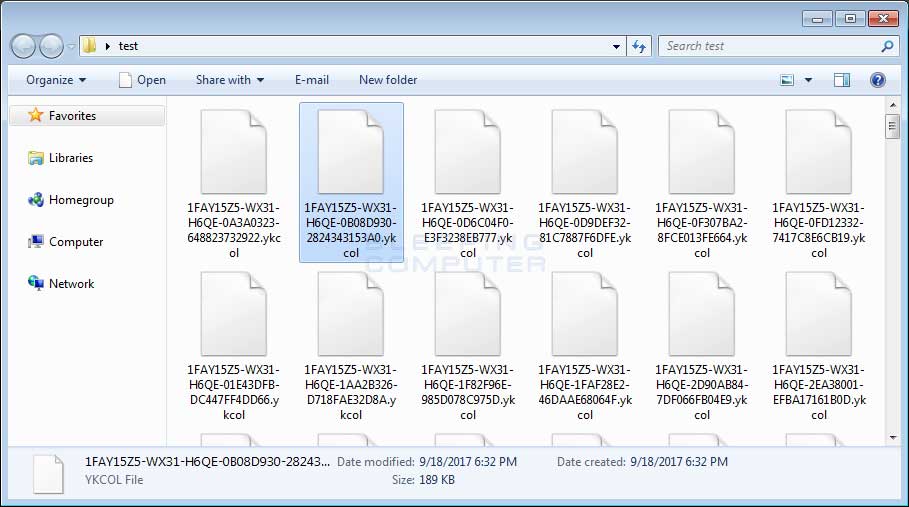
После того, как исполняемый файл вымогателя будет загружен и выполнен, он сканирует компьютер на наличие файлов и шифрует их. Этот вариант Locky меняет имя файла, добавляя затем расширение .ykcol. При переименовании файла он использует формат [первые_8_символов_ID]-[первые_4_символа_ID]-[следующие_4_символа_ID]-[4_произвольных_символа]-[12_ произвольных_символов].ykcol.

Это означает, что файл с именем 1.png будет зашифрован и назван «E87091F1-D24A-922B-00F6B112-72BB7EA6EADF.ykcol».

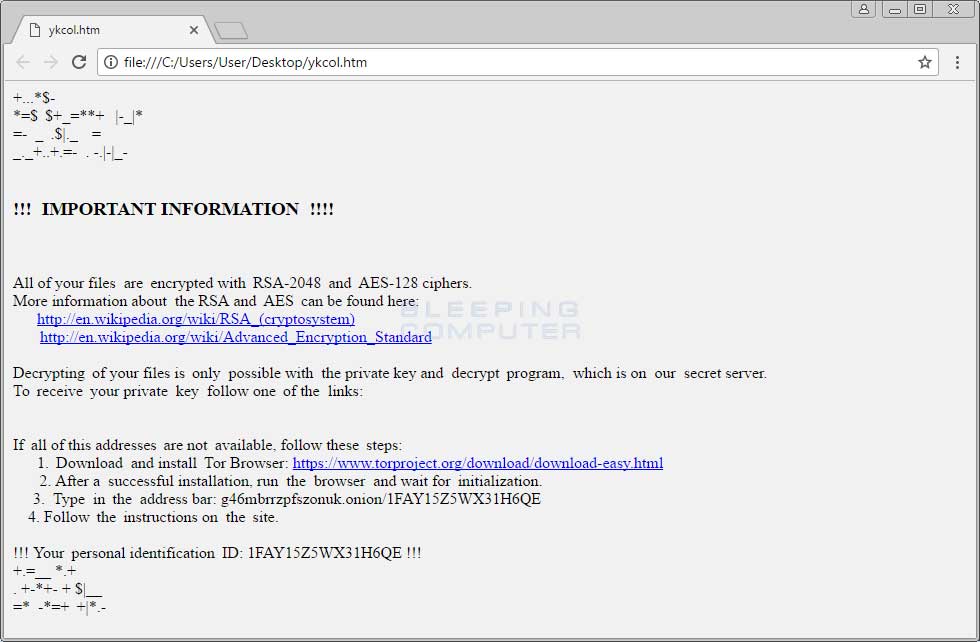
После того, как Locky завершит шифрование компьютера, он удалит загруженный исполняемый файл и затем отобразит информацию о выкупе, отображаемую посредством двух файлов ykcol.htm и ykcol.bmp.

К сожалению, в настоящее время невозможно дешифровать файлы .ykcol, зашифрованные Locky, поэтому в очередной раз напоминаем про необходимость резервного копирования важных данных.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru