



У компании Vevo похитили и опубликовали более 3 Тб данных

У компании Vevo похитили и опубликовали более 3 Тб данных

У компании Vevo похитили и опубликовали более 3 Тб данных

Хакерская группа OurMine скомпрометировала компанию Vevo, совместное предприятие крупнейших звукозаписывающих корпораций Sony Music Entertainment, Universal Music Group и Warner Music Group, а также Alphabet Inc.

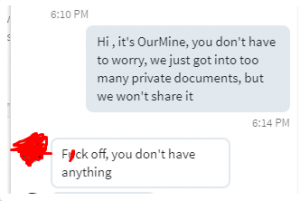
Интересно, что группировка, которая обычно не заходит дальше простого дефейса сайтов и аккаунтов в социальных сетях, на этот раз опубликовала в открытом доступе огромный дамп (3,12 Тб) похищенных данных, пишет xakep.ru. Более того, OurMine заявляют, что публикация информации стала ответом на грубость, которую проявил представитель Vevo, общаясь с хакерами в LinkedIn. В доказательство был предоставлен скриншот, который можно видеть ниже.


Ссылки на украденные данные OurMine разметили на своем сайте. Они оставались активными несколько часов, однако после этого сообщение хакеров изменилось: OurMine сообщили, что файлы были удалены по просьбе представителей компании. Очевидно, на этот раз просьба была вежливой.

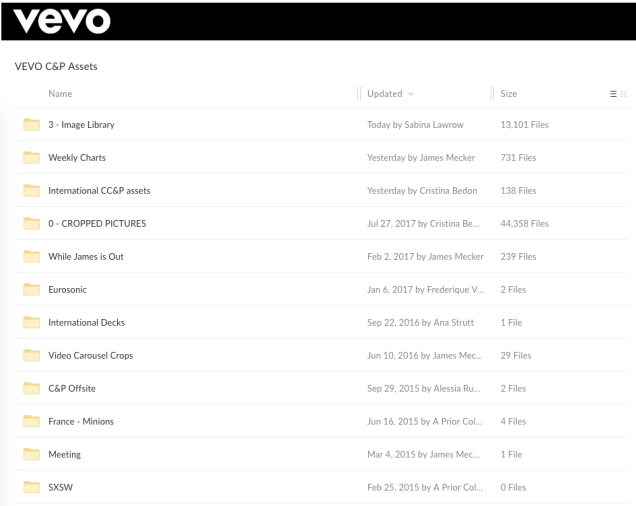
Разумеется, за несколько часов доступ к похищенным данным успели получить многие. Так, журналисты Gizmodo пишут, что дамп содержал видео, различную внутреннюю документацию, промо-материалы (музыкальные чарты, контент для публикации в социальных медиа и так далее), информацию о сотрудниках Vevo, а также данные о некоторых артистах и менеджменте звукозаписывающих компаний.


Руководство Vevo уже признало факт взлома. В ответ на запрос журналистов Bleeping Computer представители сервиса заявили, что компрометация ресурса и утечка данных стали результатом фишинговой атаки на одного из сотрудников, осуществленной через LinkedIn. От каких-либо других комментариев представители сервиса воздержались, сообщив, что ведется расследование случившегося.

Неизвестно, требовали ли OurMine выкуп за похищенные данные, а если да, то был ли он выплачен. Вероятно, быстрое исчезновение украденных файлов из открытого доступа объясняется именно тем, что компания пошла на сделку со злоумышленниками.

Хак-группа OurMine известна тем, что регулярно взламывает аккаунты разных известных личностей и крупных компаний. При этом злоумышленники заявляют, что они white-хакеры, которые лишь привлекают внимание общественности к проблемам безопасности. Произошедшее с Vevo серьезно отличается от обычного «почерка» группы.

В списках пострадавших от рук OurMine числятся: Марк Цукерберг(глава Facebook, взломаны Pinterest и Twitter), Дик Костоло (бывший глава Twitter, взломаны Pinterest и Twitter), Сундар Пичаи (глава Google, взломан аккаунт Quora и сообщения хакеров дублировались в Twitter), Эв Уильямс (сооснователь Twitter, Blogger и Medium, взломан Twitter), Дениэль Эк (руководитель Spotify, взломан Twitter) и Брендан Айриб (глава Oculus Rift, взломан Twitter), а также ютюбер Pewdiepie, голливудскй актер Ченинг Татум и многие другие. В августе 2017 года, группировка взломала аккаунты HBO в социальных сетях, а также скомпрометировала аккаунты PlayStation в Twitter и Facebook. В начале сентября 2017 года группа успешно атаковала Wikileaks с помощью техники DNS poisoning.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru