



У компании Vevo похитили и опубликовали более 3 Тб данных

У компании Vevo похитили и опубликовали более 3 Тб данных

У компании Vevo похитили и опубликовали более 3 Тб данных

Хакерская группа OurMine скомпрометировала компанию Vevo, совместное предприятие крупнейших звукозаписывающих корпораций Sony Music Entertainment, Universal Music Group и Warner Music Group, а также Alphabet Inc.

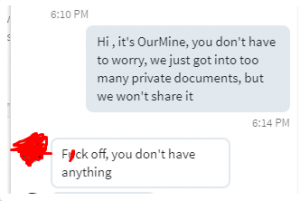
Интересно, что группировка, которая обычно не заходит дальше простого дефейса сайтов и аккаунтов в социальных сетях, на этот раз опубликовала в открытом доступе огромный дамп (3,12 Тб) похищенных данных, пишет xakep.ru. Более того, OurMine заявляют, что публикация информации стала ответом на грубость, которую проявил представитель Vevo, общаясь с хакерами в LinkedIn. В доказательство был предоставлен скриншот, который можно видеть ниже.


Ссылки на украденные данные OurMine разметили на своем сайте. Они оставались активными несколько часов, однако после этого сообщение хакеров изменилось: OurMine сообщили, что файлы были удалены по просьбе представителей компании. Очевидно, на этот раз просьба была вежливой.

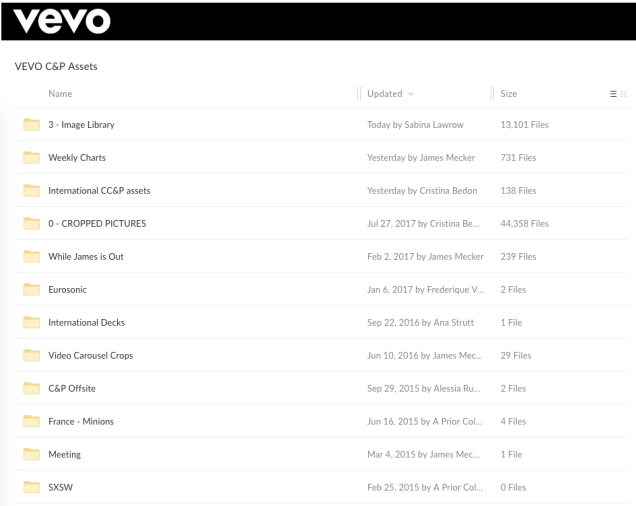
Разумеется, за несколько часов доступ к похищенным данным успели получить многие. Так, журналисты Gizmodo пишут, что дамп содержал видео, различную внутреннюю документацию, промо-материалы (музыкальные чарты, контент для публикации в социальных медиа и так далее), информацию о сотрудниках Vevo, а также данные о некоторых артистах и менеджменте звукозаписывающих компаний.


Руководство Vevo уже признало факт взлома. В ответ на запрос журналистов Bleeping Computer представители сервиса заявили, что компрометация ресурса и утечка данных стали результатом фишинговой атаки на одного из сотрудников, осуществленной через LinkedIn. От каких-либо других комментариев представители сервиса воздержались, сообщив, что ведется расследование случившегося.

Неизвестно, требовали ли OurMine выкуп за похищенные данные, а если да, то был ли он выплачен. Вероятно, быстрое исчезновение украденных файлов из открытого доступа объясняется именно тем, что компания пошла на сделку со злоумышленниками.

Хак-группа OurMine известна тем, что регулярно взламывает аккаунты разных известных личностей и крупных компаний. При этом злоумышленники заявляют, что они white-хакеры, которые лишь привлекают внимание общественности к проблемам безопасности. Произошедшее с Vevo серьезно отличается от обычного «почерка» группы.

В списках пострадавших от рук OurMine числятся: Марк Цукерберг(глава Facebook, взломаны Pinterest и Twitter), Дик Костоло (бывший глава Twitter, взломаны Pinterest и Twitter), Сундар Пичаи (глава Google, взломан аккаунт Quora и сообщения хакеров дублировались в Twitter), Эв Уильямс (сооснователь Twitter, Blogger и Medium, взломан Twitter), Дениэль Эк (руководитель Spotify, взломан Twitter) и Брендан Айриб (глава Oculus Rift, взломан Twitter), а также ютюбер Pewdiepie, голливудскй актер Ченинг Татум и многие другие. В августе 2017 года, группировка взломала аккаунты HBO в социальных сетях, а также скомпрометировала аккаунты PlayStation в Twitter и Facebook. В начале сентября 2017 года группа успешно атаковала Wikileaks с помощью техники DNS poisoning.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru